

La Agencia de Seguridad Nacional (NSA), junto con la Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA), ha identificado las configuraciones incorrectas más críticas que presentan peligros sustanciales para las organizaciones. En particular, el informe resalta las tácticas, técnicas y procedimientos (TTPs) que los actores maliciosos utilizan para comprometer una red, así como las estrategias de mitigación recomendadas.
A medida que el entorno de ciberseguridad sigue transformándose, incluso pequeños errores en la configuración de seguridad pueden tener consecuencias graves. Aquí es donde Qualys Policy Compliance (PC) ofrece una solución poderosa para rectificar estas configuraciones incorrectas y proporciona un conjunto integral de herramientas para el cumplimiento constante y la gobernanza de seguridad.
Comprendiendo las principales configuraciones incorrectas
El 5 de octubre de 2023, la CISA y la NSA publicaron un aviso conjunto de ciberseguridad para resaltar las configuraciones incorrectas más comunes en ciberseguridad. Las agencias identificaron las siguientes diez configuraciones incorrectas más comunes en redes:
- Configuraciones predeterminadas de software y aplicaciones: A menudo, el software viene con configuraciones preestablecidas que pueden no ser seguras. Estas configuraciones predeterminadas pueden proporcionar puntos de acceso fáciles para los atacantes si no se personalizan para la seguridad.
- Separación inadecuada de privilegios de usuario/administrador: Los usuarios con privilegios administrativos tienen más acceso a los sistemas. Si a los usuarios regulares se les otorgan estos privilegios innecesariamente, puede conducir a brechas de seguridad.
- Monitoreo interno insuficiente de la red: Sin un monitoreo adecuado, las actividades maliciosas o el acceso no autorizado dentro de la red pueden pasar desapercibidos.
- Falta de segmentación de la red: La segmentación divide la red en partes más pequeñas, dificultando que un atacante se mueva lateralmente. Sin segmentación, una vez que un atacante obtiene acceso, puede llegar fácilmente a áreas sensibles de la red.
- Mala gestión de parches: Las actualizaciones regulares son cruciales para corregir vulnerabilidades de seguridad. Una mala gestión de estas actualizaciones deja los sistemas expuestos a amenazas conocidas.
- Bypass de controles de acceso al sistema: Los controles de acceso están diseñados para limitar el acceso de los usuarios solo a las áreas necesarias. Si estos se omiten, podría conducir a un acceso no autorizado a datos sensibles.
- Métodos débiles o mal configurados de autenticación multifactor (MFA): La MFA agrega una capa adicional de seguridad. Las configuraciones débiles o incorrectas pueden hacer que la MFA sea ineficaz, facilitando que los atacantes obtengan acceso.
- Listas de control de acceso (ACLs) insuficientes en comparticiones y servicios de red: Las ACLs especifican qué usuarios o procesos del sistema pueden acceder a los recursos. ACLs insuficientes pueden conducir a accesos no autorizados y brechas de datos.
- Higiene deficiente de credenciales: Esto se refiere a la práctica de mantener credenciales de inicio de sesión seguras. Las malas prácticas incluyen usar contraseñas débiles o reutilizar contraseñas en varias cuentas.
- Ejecución de código sin restricciones: Permitir que el código se ejecute sin restricciones puede llevar a la ejecución de código malicioso. Es importante tener controles en su lugar para prevenir esto.

Configuraciones en pro de mejorar
Abordar las 10 principales configuraciones incorrectas de CISA es una tarea formidable debido a la complejidad inherente de los entornos de TI modernos, la falta de visibilidad, las configuraciones inconsistentes, los cambios tecnológicos rápidos, los recursos limitados y los errores humanos. Gestionar una variedad diversa de sistemas con requisitos de configuración únicos y garantizar políticas de seguridad consistentes en entornos locales, en la nube e híbridos presenta desafíos significativos. La visibilidad completa es crucial para identificar y rectificar rápidamente las configuraciones incorrectas.
Qualys Policy Compliance aborda estos desafíos ofreciendo control centralizado y monitoreo. Qualys PC asegura la aplicación consistente de políticas de seguridad en todos los entornos, proporcionando información detallada y alertas en tiempo real que permiten la identificación y corrección rápidas de configuraciones incorrectas. Con soporte para una amplia gama de plataformas y equipado con una extensa biblioteca de contenido, Qualys PC acelera las evaluaciones de cumplimiento y los esfuerzos de remediación.
Una solución integral
Más allá de abordar las 10 principales configuraciones incorrectas de CISA, Qualys Policy Compliance ofrece un conjunto integral de herramientas para la gestión mejorada del cumplimiento y la seguridad. Qualys va más allá del cumplimiento básico implementando mecanismos robustos de priorización. Aprovecha la puntuación de riesgos para evaluar el impacto de diversas configuraciones incorrectas y vulnerabilidades, asegurando que los problemas más críticos se aborden primero. Esta priorización se basa en datos en tiempo real e inteligencia de amenazas, permitiendo que las organizaciones concentren sus recursos en las áreas que representan el mayor riesgo.
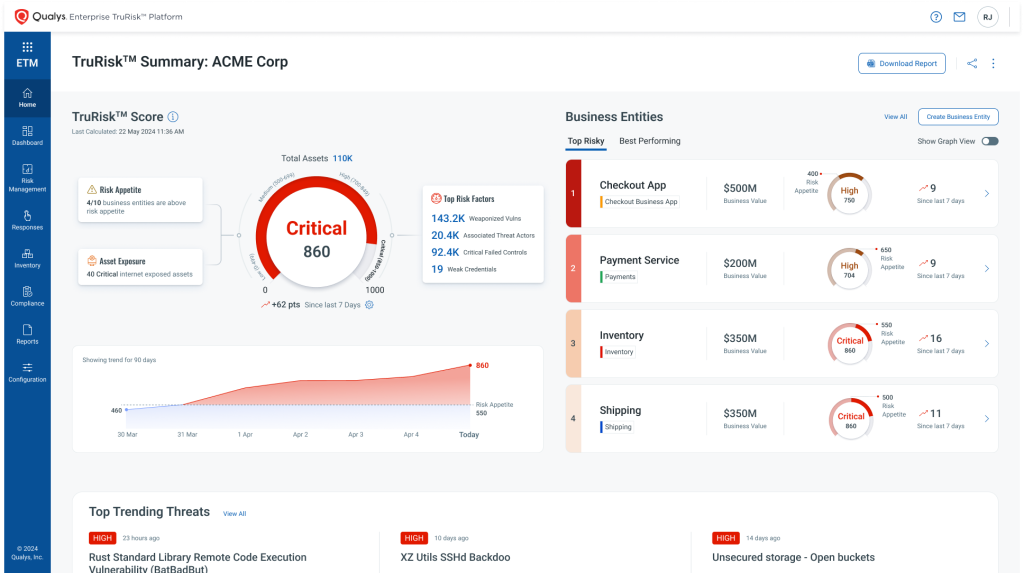
Para conocer más sobre cómo podemos ayudarte a fortalecer tu postura de ciberseguridad, te invitamos a realizar una Prueba de Concepto (PoC). Esta es una oportunidad única para experimentar de primera mano la efectividad y el alcance de la solución, y ver cómo puede integrarse en tu infraestructura existente para mitigar riesgos y mejorar el cumplimiento.

© 2026 CronUp Ciberseguridad. Todos los derechos reservados. Este contenido está protegido por la Ley Nº 17.336. Se permite su uso informativo citando la fuente y enlazando el artículo original. Su reproducción o uso sin atribución constituye infracción.





