
El aviso conjunto de CISA, FBI y socios describe una operación de ransomware que ha afectado al menos a 600 víctimas y aprovecha credenciales, VPN y sistemas expuestos antes de cifrar.
Qué ocurrió
CISA, FBI, U.S. Secret Service y socios de Alemania y Reino Unido publicaron el 20 de octubre de 2026 el aviso conjunto AA26-293A sobre SafePay. Las agencias indican que la operación está activa desde agosto de 2024 y ha afectado al menos a 600 víctimas separadas de múltiples sectores de infraestructura crítica en América, Europa y Australia.
El aviso no presenta una lista pública de todas las organizaciones afectadas. Tampoco atribuye a SafePay a un Estado o a personas identificadas. La cifra de 600 corresponde a víctimas observadas por las agencias autoras y debe leerse como un mínimo confirmado, no como el total global de incidentes.
Qué patrón adversario revela el caso
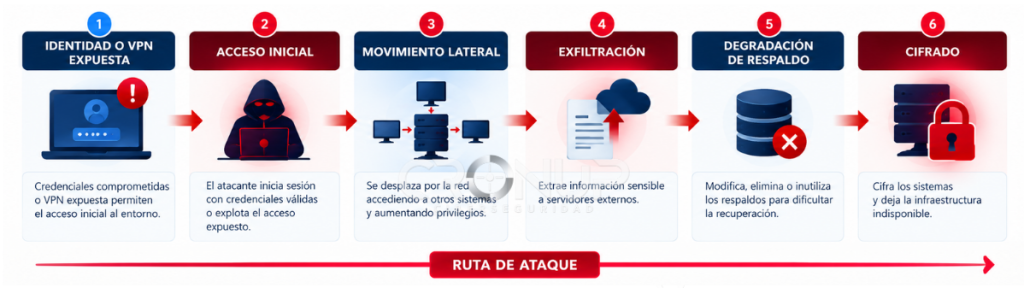
La cadena comienza antes del ransomware. Las agencias observan acceso inicial mediante exposición de credenciales, fuerza bruta, VPN y explotación automatizada de sistemas expuestos a Internet. Entre las CVE documentadas figuran CVE-2020-3259, CVE-2023-20269, CVE-2023-27532, CVE-2024-40711 y CVE-2024-40766.
Una vez dentro, el grupo combina herramientas legítimas y binarios administrativos para persistencia, movimiento lateral, búsqueda de archivos y exfiltración. Las agencias citan PsExec, WinRM, RDP, RClone, FileZilla, WinSCP, 7-Zip, WinRAR, AnyDesk y TeamViewer, entre otros. La presencia de estas herramientas no prueba por sí sola actividad de SafePay: debe correlacionarse con contexto, identidad, red y secuencia temporal.
Qué significa para una organización
El riesgo no se define por una extensión de archivo de ransomware. Empieza cuando una identidad expuesta, un servicio remoto accesible o una vulnerabilidad antigua permite una sesión inicial. Desde esa posición, el actor puede usar herramientas que también existen en entornos legítimos para recorrer la red, recolectar datos y degradar la recuperación antes del cifrado.
El aviso describe uso de servicios remotos, herramientas de compresión y transferencia, y acciones para inhibir recuperación, incluido detener Volume Shadow Copy Service y restablecer almacenamiento NAS en algunos casos. NO DETERMINADO. No corresponde afirmar que esos comportamientos estén presentes en una organización concreta sin evidencia de sus registros.
Señales de exposición o detección
Cómo saber si ya ocurrió
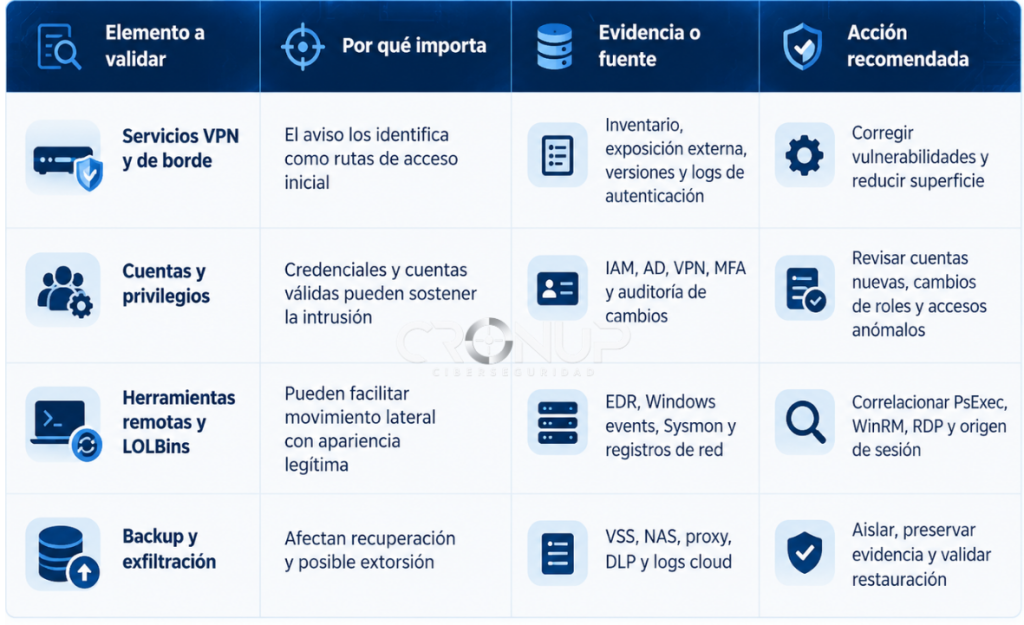
Busque inicios de sesión VPN desde cuentas no esperadas, repetición de fallos de autenticación, acceso administrativo desde infraestructura anómala y cuentas nuevas o con privilegios modificados. Correlacione estos eventos con ejecución remota mediante PsExec, WinRM o RDP, y con uso atípico de herramientas de compresión o transferencia.
Revise también la actividad de backup. Alertas por detención de VSS, cambios en almacenamiento NAS, eliminación de copias o transferencia a servicios cloud no autorizados merecen investigación inmediata. POSIBLE. Un evento individual puede ser legítimo; la prioridad aumenta cuando coincide con identidad anómala, movimiento lateral y una ventana temporal coherente.
Qué hacer a primera hora
Cómo evitar caer
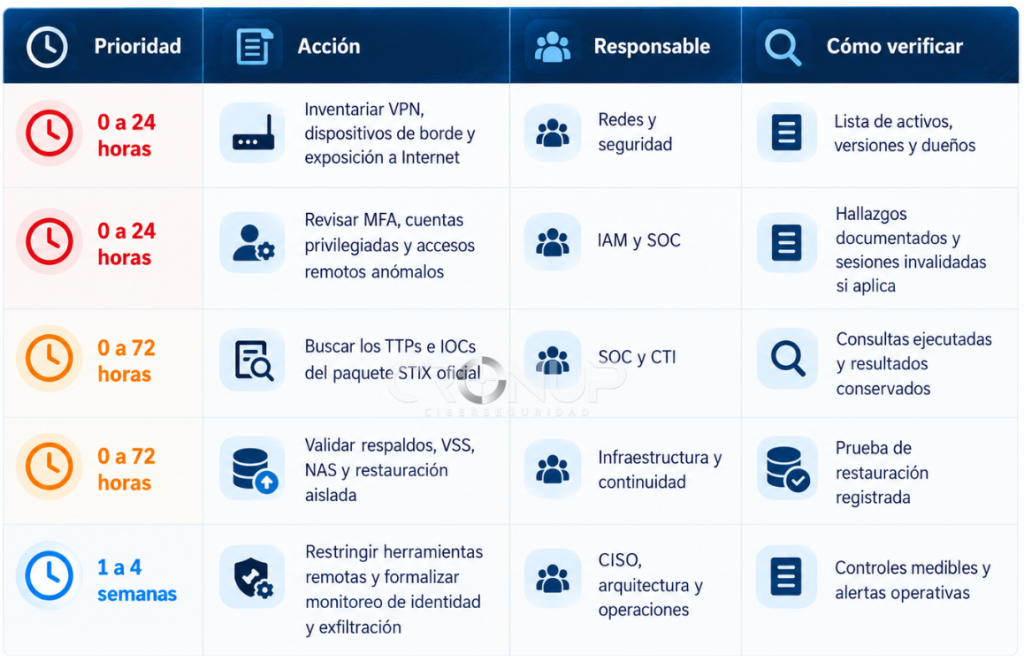
Corregir vulnerabilidades de borde antiguas y controlar el acceso VPN sigue siendo una medida de alto valor. Aplique MFA resistente a phishing cuando sea viable, bloquee o limite protocolos y herramientas de administración que no sean necesarios, y separe las cuentas de administración de las cuentas de uso diario.
Mantenga respaldos desconectados, cifrados e inmutables, con pruebas de restauración. La recuperación debe considerar servidores, identidades, configuraciones de red y repositorios de backup, no solo archivos de usuarios.
Lectura ATRc®
Exposición. Credenciales, VPN, equipos perimetrales y sistemas expuestos.
Oportunidad. Cuentas válidas y herramientas administrativas reducen la necesidad de malware visible.
Ruta. Acceso inicial, privilegios, movimiento lateral, exfiltración, inhibición de recuperación y cifrado.
Validación. Correlacionar identidad, autenticación remota, procesos administrativos, transferencias y telemetría de backup.
Esta lectura de CronUp traduce los TTPs publicados por las agencias en preguntas defensivas. No atribuye una intrusión ni identifica víctimas adicionales.
MITRE ATT&CK
El aviso AA26-293A documenta, entre otras, fuerza bruta T1110, explotación de aplicaciones expuestas T1190, uso de cuentas válidas T1078, movimiento lateral con PsExec T1021.002, WinRM T1021.006, RDP T1021.001, exfiltración a servicios web T1567, inhibición de recuperación T1490 y cifrado de datos T1486.
IOCs / Indicadores
El aviso publica indicadores verificables en sus anexos STIX XML y STIX JSON. Para evitar transcribir una lista incompleta, el equipo SOC debe descargar e ingestar el paquete oficial vigente antes de crear reglas de bloqueo o detección. Fuente: AA26-293A PDF y enlaces STIX oficiales.

© 2026 CronUp Ciberseguridad. Todos los derechos reservados. Este contenido está protegido por la Ley Nº 17.336. Se permite su uso informativo citando la fuente y enlazando el artículo original. Su reproducción o uso sin atribución constituye infracción.





