
Dos fallas críticas en PHP ponen a prueba una capacidad básica: saber dónde está desplegada la tecnología afectada.
Una alerta que ya tiene parches
El 21 de octubre de 2026, el equipo de PHP publicó correcciones para dos vulnerabilidades críticas de ejecución remota de código: CVE-2026-109618 y CVE-2026-109619, conocidas en conjunto como PHP2Shell. Ambas pueden explotarse sin autenticación en instalaciones que procesan solicitudes web. La recomendación oficial es actualizar de inmediato.
Las versiones corregidas son PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35. Las distribuciones Linux y proveedores de soporte extendido pueden entregar paquetes con correcciones retroportadas; por eso, las organizaciones deben comprobar la versión y el estado del paquete con quien mantiene cada servidor. PHP 8.1 y versiones anteriores ya no reciben actualizaciones del proyecto PHP, aunque algunos proveedores sí pueden mantener sus propias correcciones.
Las fallas tienen causas distintas. CVE-2026-109618 se relaciona con corrupción de memoria durante el manejo de una condición de falta de memoria; CVE-2026-109619, con el uso de estado global que puede quedar obsoleto entre solicitudes. En ambos casos, el resultado posible es ejecución remota de código con los privilegios del proceso web. Para el equipo defensor, eso significa que la revisión debe considerar tanto la versión de PHP como el usuario del sistema operativo y los recursos a los que tiene acceso el servicio.
El equipo de PHP identifica un riesgo mayor en instalaciones con mod_php: existe una explotación demostrada en la que una solicitud no autenticada puede activar la falla antes de que se ejecute el código de la aplicación. BleepingComputer también informó que Cloudflare observó intentos tempranos contra las vulnerabilidades antes de la publicación de los parches. Ese reporte no confirma que una organización determinada haya sido comprometida ni permite medir por sí solo el alcance de la actividad. La alerta inicial hablaba de parches próximos; al cierre de este artículo, el parche ya está disponible. Esa diferencia temporal importa para priorizar las acciones.
La pregunta que vuelve con cada vulnerabilidad
En diciembre de 2021, Log4Shell obligó a organizaciones de todo el mundo a buscar dónde utilizaban Log4j, incluso dentro de aplicaciones y servicios de terceros. La vulnerabilidad era distinta y afectaba otra tecnología. El punto de contacto entre ambos episodios está en la respuesta que exige la primera hora: identificar activos, dependencias, versiones y responsables antes de decidir qué corregir.
PHP2Shell vuelve a plantear esa tarea en un entorno distribuido. PHP puede ejecutarse en servidores web, contenedores, servicios administrados, instalaciones locales y plataformas de terceros. La página pública de una organización no siempre revela qué motor procesa sus solicitudes ni quién administra sus actualizaciones. Por ello, buscar únicamente en los repositorios de código o en los servidores que controla directamente el equipo central puede dejar puntos sin revisar.
La vulnerabilidad cambia; la incertidumbre sobre el inventario puede repetirse. Si la organización descubre después de la alerta qué sistemas usan PHP, pierde tiempo verificando alcance antes de empezar a reducirlo. Esa demora puede aparecer incluso cuando existen inventarios: los registros pueden estar repartidos entre infraestructura, desarrollo, proveedores, compras y equipos de aplicaciones, y no siempre comparten identificadores o fechas de actualización.
La exposición no se resuelve solo con una lista de versiones
Un inventario útil debe permitir relacionar cada activo con su entorno de ejecución, versión, forma de despliegue, exposición a Internet, responsable técnico y proveedor. También debe contemplar versiones integradas en imágenes de contenedores, servicios contratados y aplicaciones mantenidas por terceros. La lista no sirve si no distingue una instancia retirada de otra que sigue atendiendo tráfico.
En PHP2Shell, el equipo necesita comprobar tanto la versión visible en los servidores como la versión efectiva que ejecuta cada sitio o aplicación. En entornos gestionados, la consulta al proveedor debe pedir una confirmación concreta del paquete corregido y la fecha de aplicación. En sistemas propios, la validación debe abarcar nodos, réplicas, balanceadores, imágenes base y procesos que puedan recrear instancias antiguas.
Una forma práctica de reducir omisiones es cruzar varias fuentes: inventario de infraestructura y nube, herramientas de configuración, catálogos de contenedores, registros de despliegue, datos de gestión de activos y confirmaciones de proveedores. Cada resultado necesita un responsable y un estado verificable. Un dominio encontrado en Internet no demuestra por sí solo qué runtime lo atiende; del mismo modo, que el repositorio de una aplicación no incluya PHP no descarta que su servidor o servicio administrado lo utilice.
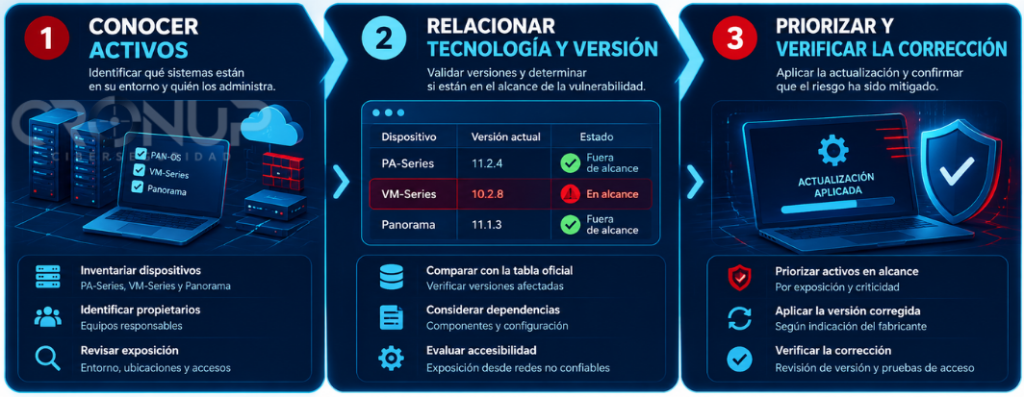
Este trabajo previo cambia el punto de partida cuando se publica una falla crítica. Con activos y responsables identificados, la organización puede delimitar qué revisar, priorizar los servicios expuestos y confirmar el resultado del parche. Sin ese conocimiento, el equipo empieza levantando datos mientras la ventana de exposición sigue abierta.
Qué hacer ahora y cómo buscar señales
Las organizaciones deben actualizar a una versión corregida o aplicar el paquete de seguridad del proveedor que mantiene su distribución. Las medidas temporales descritas por el equipo de PHP pueden reducir algunos vectores, pero no hacen segura una instalación; no deben reemplazar la actualización. Si no es posible corregir de inmediato, se requiere una decisión explícita sobre aislamiento o retiro temporal del servicio, junto con seguimiento de la exposición pendiente.
La actualización debe acompañarse de una revisión de registros del servidor web y del runtime alrededor del periodo de exposición. Conviene buscar solicitudes anómalas, errores repetidos del proceso PHP y actividad inesperada iniciada por los procesos que atienden web, como creación de procesos hijos, cambios en archivos de la aplicación o conexiones salientes que no correspondan a su función. Son señales para investigar, no prueba automática de explotación. Las fuentes públicas consultadas no ofrecen un conjunto universal de indicadores que permita descartar un incidente solo con una búsqueda de dominios o direcciones IP.
La revisión debe tener un periodo definido: desde la primera exposición posible hasta la actualización efectiva y el reinicio de todos los procesos afectados. Si los registros no cubren ese intervalo, esa limitación también debe quedar documentada. En aplicaciones expuestas a Internet, el equipo puede correlacionar eventos del servidor, telemetría del endpoint, registros de contenedores, alertas de red y cambios en los archivos para distinguir actividad esperada de indicios que requieren respuesta.
La priorización puede considerar exposición externa, criticidad del servicio, privilegios del proceso PHP, sensibilidad de los datos accesibles y disponibilidad de una corrección del proveedor. Esto no reemplaza la actualización inmediata recomendada por PHP; permite ordenar la secuencia cuando hay muchos activos y recursos limitados, y explicar por qué ciertos sistemas necesitan atención urgente.
La comprobación final debe registrar qué activos se revisaron, qué versión ejecutaban, qué corrección recibieron, cuándo se reiniciaron los procesos y cómo se verificó el cambio desde el servicio activo. Si aparecen indicios de ejecución no autorizada, el caso pasa de gestión de vulnerabilidad a respuesta a incidentes: preservar registros, contener el sistema afectado y revisar credenciales y secretos a los que ese proceso podía acceder.
La ventaja empieza antes de la próxima alerta
Log4Shell y PHP2Shell no son equivalentes. Sí muestran por qué la respuesta a vulnerabilidades críticas depende de una capacidad que debe existir antes de que aparezca un CVE: saber qué activos tiene la organización, qué tecnologías ejecutan y quién puede actuar sobre ellas.
La visibilidad continua de la superficie de ataque ayuda a relacionar activos conocidos, tecnologías y condiciones de exposición con información nueva de amenazas. En ese contexto, ATRc® se vincula con el trabajo de mantener esa perspectiva y facilitar que los equipos comprendan dónde deben validar y priorizar. No sustituye la comprobación técnica de una versión ni garantiza identificar automáticamente todo componente.
La pregunta no es solo cuánto tardará el equipo en instalar el próximo parche. También es cuánto tardará en saber dónde debe instalarlo. Una organización puede medir ese trabajo registrando el tiempo entre la publicación del aviso, la identificación de los activos afectados, la asignación de responsables, la corrección y la verificación final. Así, cada vulnerabilidad deja una evidencia de preparación que permite ajustar el proceso antes de la siguiente.
Cuando se publique la próxima vulnerabilidad crítica, ¿la organización podrá empezar desde un inventario que ya conoce o deberá construirlo bajo presión?
¿Tu organización podría estar expuesta a PHP2Shell?
En CronUp Ciberseguridad apoyamos a organizaciones de sectores como banca, retail, industria y gobierno en la identificación, priorización y mitigación de vulnerabilidades que pueden afectar sus servicios. El trabajo parte por conocer los activos involucrados, validar las condiciones de exposición y ordenar las acciones según su impacto y urgencia.
A través de ATRc® (Alerta Temprana de Riesgos Cibernéticos), articulamos capacidades de ciberinteligencia y Threat Hunting, gestión de superficie de ataque, Ethical Hacking y Red Teaming, y detección de compromiso y respuesta a incidentes (DFIR).
Para PHP2Shell, podemos ayudar a identificar sistemas que ejecutan PHP, verificar si utilizan versiones o paquetes vulnerables, priorizar la actualización y comprobar que la corrección quedó aplicada en los servicios dentro del alcance acordado. El resultado debe apoyarse en evidencia y validaciones técnicas; no basta con asumir que el parche se instaló en todos los activos.
Conversemos sobre la exposición de tu organización y las medidas que puede tomar: https://www.cronup.com/contacto/

© 2026 CronUp Ciberseguridad. Todos los derechos reservados. Este contenido está protegido por la Ley Nº 17.336. Se permite su uso informativo citando la fuente y enlazando el artículo original. Su reproducción o uso sin atribución constituye infracción.





