

Durante la última semana, el panorama de amenazas confirmó una aceleración sostenida en ataques orientados a explotación de vulnerabilidades críticas, abuso de servicios cloud legítimos y campañas de malware cada vez más evasivas. Las operaciones de ransomware continúan priorizando impacto operativo y filtración de datos, mientras que los actores de amenazas amplían su foco hacia cadenas de suministro de software, entornos de IA y plataformas SaaS corporativas.
En paralelo, múltiples incidentes evidencian una tendencia preocupante: los atacantes están aprovechando herramientas legítimas, infraestructura confiable y servicios ampliamente adoptados para reducir fricción y evadir controles tradicionales. Esto obliga a las organizaciones a fortalecer capacidades de detección temprana, visibilidad de superficie de ataque y validación continua de configuraciones críticas.
Más allá de la explotación técnica, los eventos de esta semana refuerzan la necesidad de integrar inteligencia de amenazas, gestión de exposición y monitoreo continuo como parte de una estrategia de resiliencia operacional.
Noticias y Casos de Estudio
Windows 11 y Microsoft Edge comprometidos durante Pwn2Own Berlín 2026
La edición 2026 de Pwn2Own volvió a demostrar la presión constante sobre plataformas ampliamente utilizadas en entornos corporativos. Investigadores lograron explotar exitosamente Windows 11 y Microsoft Edge, reforzando la necesidad de mantener ciclos de parchado ágiles y estrategias de hardening continuo.
El análisis continuo de herramientas internas revela brechas invisibles en la superficie de ataque
Un estudio centrado en monitoreo prolongado de activos y herramientas organizacionales evidenció cómo servicios olvidados, configuraciones heredadas y exposiciones indirectas amplían significativamente la superficie de riesgo corporativa. La visibilidad continua sigue siendo uno de los principales desafíos para equipos de seguridad.
Persisten dudas sobre la eliminación de datos robados tras el ataque a Canvas
El incidente asociado a la plataforma educativa Canvas continúa generando preocupación luego de que expertos cuestionaran la supuesta eliminación de información robada por parte de los atacantes. El caso evidencia las limitaciones de confiar en acuerdos post-incidente con actores criminales.
Instructure confirma explotación de vulnerabilidad en Canvas
La compañía confirmó que atacantes utilizaron una vulnerabilidad para alterar portales vinculados a la plataforma. El incidente refuerza el creciente interés de actores maliciosos en ecosistemas SaaS y plataformas críticas utilizadas masivamente por instituciones educativas.
Ciberataques e Incidentes
Campaña masiva afecta infraestructura digital en Chile
Durante la semana se reportó una operación dirigida contra infraestructura digital en Chile, afectando servicios y plataformas expuestas públicamente. El incidente vuelve a posicionar la resiliencia operacional y la gestión de exposición externa como prioridades para organizaciones públicas y privadas.
Ghostwriter reanuda operaciones contra objetivos gubernamentales ucranianos
El grupo vinculado a campañas de desinformación y ciberespionaje retomó ataques orientados a entidades gubernamentales en Ucrania. Las operaciones combinan phishing, robo de credenciales y manipulación de información como parte de estrategias híbridas de influencia.
Compromiso crítico impacta a British Airways y Cognino IA
Los incidentes reportados esta semana evidencian cómo organizaciones de distintos sectores continúan enfrentando riesgos asociados a terceros, accesos privilegiados y exposición de información sensible. La presión sobre ecosistemas cloud e identidades digitales sigue aumentando.
Google advierte que la IA está acelerando los ciberataques
Google alertó que actores maliciosos están utilizando inteligencia artificial para automatizar reconocimiento, explotación de vulnerabilidades y campañas de phishing más convincentes. La IA comienza a consolidarse como un acelerador operativo tanto para defensores como atacantes.
Filtración afecta a huéspedes de BWH Hotels
Ciberdelincuentes accedieron a información de reservas de clientes de BWH Hotels, generando riesgos asociados a fraude, phishing dirigido y exposición de datos personales. El incidente refleja el impacto reputacional y operacional de las brechas en industrias orientadas al servicio.
Grupo de ciberespionaje apunta a empresas de aviación
Una operación orientada al robo de datos cartográficos y documentación sensible afectó a compañías del sector aeronáutico. El caso confirma el interés sostenido de grupos avanzados sobre industrias estratégicas y cadenas de suministro críticas.
Vulnerabilidades
Exim enfrenta vulnerabilidad crítica con riesgo de ejecución remota
La falla identificada como CVE-2026-45185 afecta servidores de correo bajo ciertas configuraciones GnuTLS, permitiendo corrupción de memoria y potencial ejecución remota de código.
Nuevas vulnerabilidades críticas afectan soluciones Fortinet e Ivanti
Se detectaron fallas activamente explotadas que permiten compromiso remoto de dispositivos y plataformas de gestión corporativa. Los ataques apuntan principalmente a infraestructura perimetral y herramientas de administración remota.
Chrome y Node.js continúan siendo objetivos prioritarios
Investigadores reportaron nuevas vulnerabilidades explotables en componentes ampliamente utilizados por usuarios y desarrolladores, incluyendo fallas en V8 y desbordamientos asociados a async_hooks.
Riesgos críticos en entornos VoIP y dispositivos IoT
Nuevos hallazgos permitieron obtener privilegios root en teléfonos VoIP y comprometer periféricos Bluetooth, ampliando el debate sobre seguridad en dispositivos conectados y activos no tradicionales.
Malware
Malware multiplataforma basado en Python gana terreno
Nuevas familias RAT desarrolladas en Python incorporan capacidades de evasión, persistencia y autoeliminación, dificultando la detección mediante firmas tradicionales.
Frameworks modulares utilizan tecnologías heredadas para evadir EDR
Actores avanzados están reutilizando motores como mshta.exe y Windows Script Host para ejecutar cargas maliciosas sin generar alertas significativas en soluciones modernas de seguridad.
Malvertising y falsos instaladores siguen siendo altamente efectivos
Campañas distribuidas mediante anuncios patrocinados y sitios falsificados continúan entregando stealers enfocados en robo de credenciales corporativas, wallets y accesos SaaS.
Add-ins maliciosos comprometen ecosistemas Microsoft 365
Investigadores identificaron complementos capaces de interceptar correos salientes y persistir en entornos OWA sin visibilidad adecuada en auditorías tradicionales.
Ransomware
La actividad de ransomware mantiene un ritmo sostenido y con foco cada vez más estratégico. Durante la semana, múltiples grupos criminales continuaron publicando víctimas en sitios de filtración de datos (DLS), afectando organizaciones de sectores críticos como retail, manufactura, servicios financieros y salud.
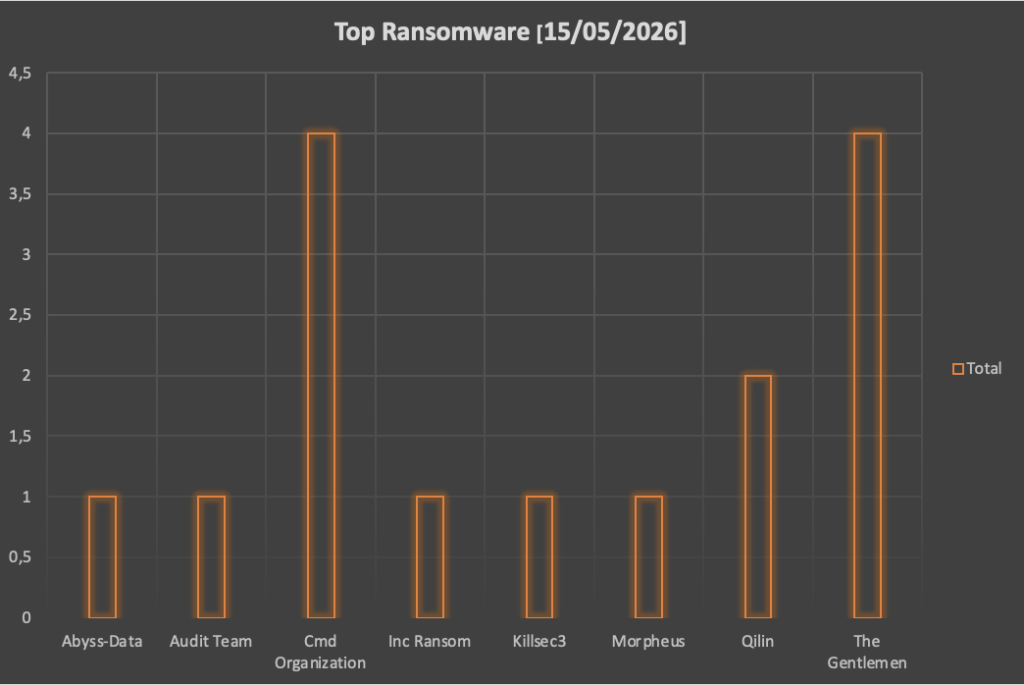
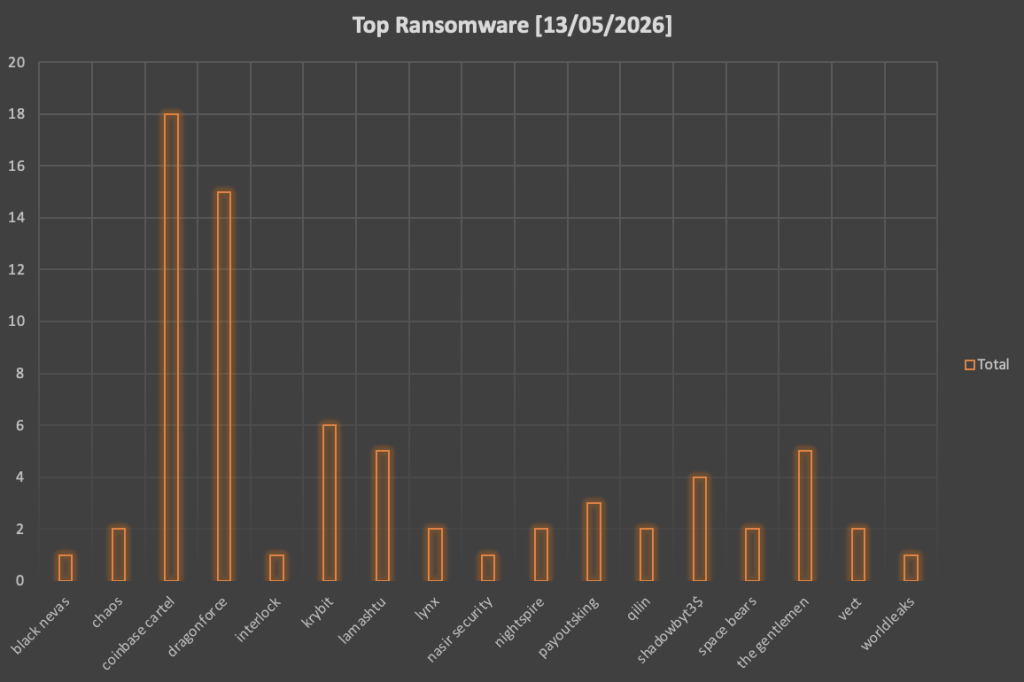
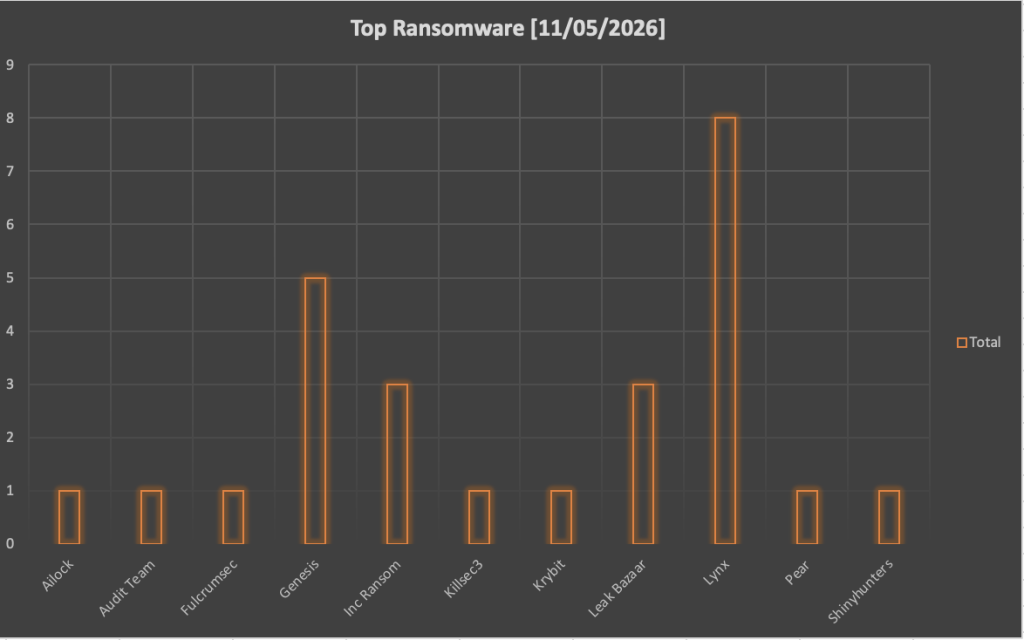
El escenario confirma que las organizaciones deben fortalecer capacidades de detección temprana, monitoreo continuo de exposición y ejercicios de validación ofensiva que permitan identificar vectores de acceso antes que los adversarios.
Conclusión Estratégica
Los eventos observados esta semana reflejan una evolución clara del cibercrimen hacia operaciones más silenciosas, persistentes y orientadas al abuso de confianza digital. La explotación de servicios legítimos, la expansión de ataques a la cadena de suministro y el crecimiento de amenazas asociadas a IA obligan a las organizaciones a adoptar una postura de ciberdefensa basada en inteligencia y validación continua.
En CronUp Ciberseguridad ayudamos a organizaciones a anticipar amenazas mediante servicios de Threat Intelligence, gestión de superficie de ataque, Red Teaming y detección temprana de compromiso cibernético.
Además, te invitamos a revisar nuestra post original sobre el regreso de Mini Shai-Hulud y el compromiso masivo de paquetes NPM que afectó a TanStack, Mistral AI y cientos de proyectos del ecosistema open source:

© 2026 CronUp Ciberseguridad. Todos los derechos reservados. Este contenido está protegido por la Ley Nº 17.336. Se permite su uso informativo citando la fuente y enlazando el artículo original. Su reproducción o uso sin atribución constituye infracción.


