
Los Juegos Olímpicos de Invierno Milán–Cortina 2026 comienzan este 6 de febrero y no solo representan uno de los mayores hitos deportivos del año, también constituyen un escenario de alto interés para el ecosistema de amenazas digitales, al concentrar infraestructura crítica, millones de usuarios conectados y una importante exposición mediática.
La experiencia demuestra que, cuando un evento conecta sistemas, personas y datos a gran escala, los atacantes prestan atención. La combinación de entornos tecnológicos temporales, plazos ajustados y múltiples actores operando bajo presión genera condiciones ideales para la explotación de vulnerabilidades.
Un ecosistema complejo y altamente interconectado
La operación de unos Juegos Olímpicos modernos depende de una red digital extensa que incluye plataformas de ticketing, acreditaciones, telecomunicaciones, transporte, hotelería, transmisión de contenidos y una larga cadena de proveedores y sponsors. Muchos de estos sistemas se implementan de forma acelerada y deben integrarse entre organizaciones que no siempre han trabajado juntas previamente.
Esta complejidad, sumada a relaciones de confianza implícitas entre entidades, amplía significativamente la superficie de ataque. Los adversarios se benefician de este contexto, donde un solo punto débil puede servir como puerta de entrada a sistemas críticos.
Los Juegos Olímpicos recientes han dejado señales inequívocas sobre el tipo de amenazas que pueden esperarse. En PyeongChang 2018 se registraron interrupciones en servicios Wi-Fi y plataformas digitales. Antes de Tokio 2024 se detectaron intentos de sabotaje, mientras que durante París 2024 se observó un aumento sostenido de ataques DDoS, campañas de phishing y operaciones de malware de espionaje.
De cara a Milán–Cortina 2026, con una audiencia global estimada en más de 3.000 millones de personas, el impacto potencial de un incidente cibernético trasciende lo técnico y se proyecta hacia lo reputacional, económico y geopolítico.
Tres grandes motivaciones detrás de los ataques
El análisis de inteligencia coincide en que los actores maliciosos que rodean este tipo de eventos responden, principalmente, a tres motivaciones.
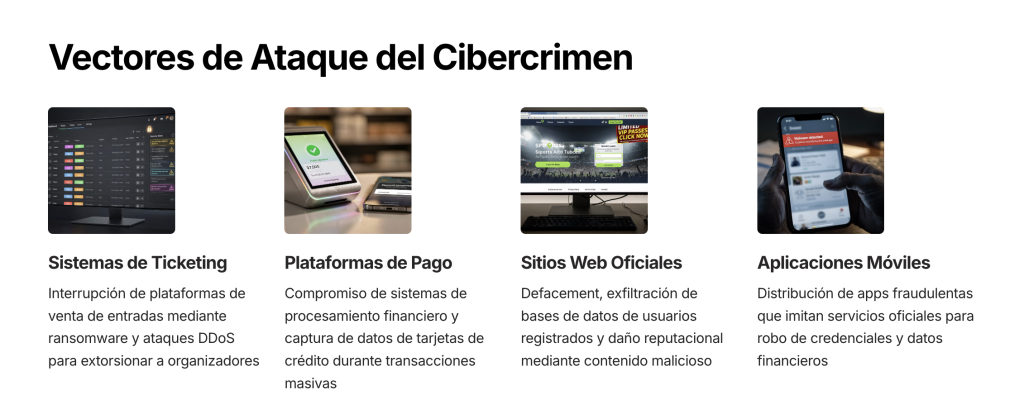
Por un lado, el cibercrimen financiero busca monetizar el caos operativo. Los grupos de ransomware y fraude ponen su foco en sistemas de ticketing, plataformas de pago, sitios web oficiales y aplicaciones móviles. La interrupción del servicio se convierte en un mecanismo de presión, mientras que la exfiltración de datos amplifica el daño legal y reputacional. Paralelamente, proliferan estafas dirigidas a asistentes, como sitios falsos de entradas, códigos QR maliciosos o aplicaciones fraudulentas, que se aprovechan de la urgencia asociada a viajes y agendas ajustadas.
En segundo lugar, los actores patrocinados por Estados ven en los Juegos una oportunidad única para el espionaje. La concentración de diplomáticos, funcionarios, ejecutivos y organizaciones estratégicas facilita campañas de phishing altamente dirigidas y el establecimiento de accesos persistentes en redes gubernamentales y de telecomunicaciones. El objetivo no es la disrupción inmediata, sino la recolección silenciosa de información a largo plazo.
Finalmente, los grupos hacktivistas encuentran en un evento de esta magnitud una plataforma de visibilidad global. Sus acciones suelen combinar ataques técnicos, como DDoS o defacement de sitios web, con filtraciones de datos y operaciones de influencia orientadas a instalar narrativas políticas o sociales ante una audiencia masiva.
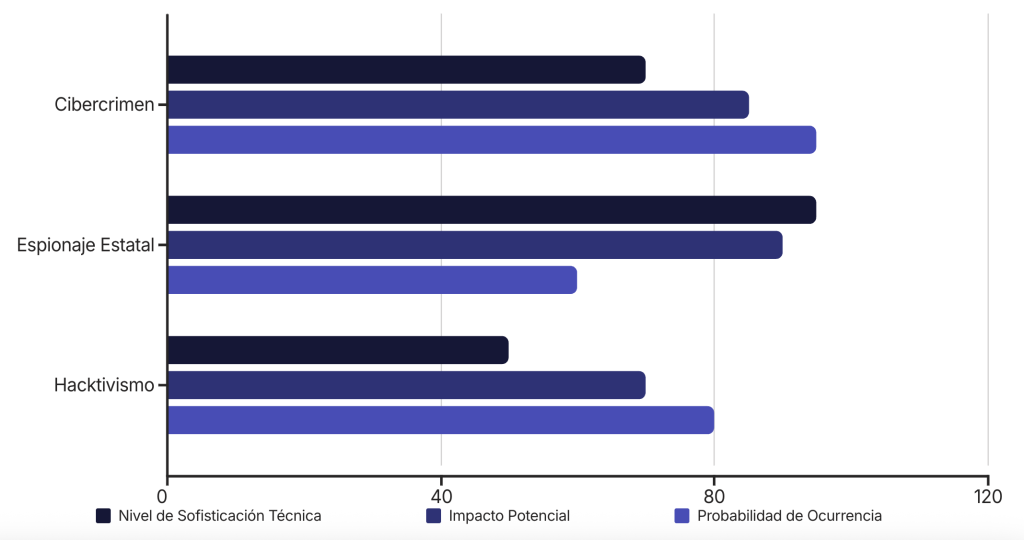
Cada tipo de actor presenta características distintivas que requieren estrategias de mitigación diferenciadas. Comprender estas diferencias permite priorizar inversiones en seguridad y diseñar respuestas proporcionadas.
La ingeniería social como factor común
Más allá de la motivación del atacante, la ingeniería social se mantiene como el principal vector de éxito. Una proporción significativa de los accesos iniciales se origina en campañas de phishing o compromiso de correo corporativo, donde los adversarios suplantan a ejecutivos, proveedores o entidades asociadas al evento.
El uso de inteligencia artificial y deepfakes ha elevado el nivel de sofisticación, permitiendo replicar voces y estilos de comunicación con pocos insumos públicos. Un punto especialmente sensible es la suplantación de mesas de ayuda, donde los atacantes, tras estudiar procesos internos, solicitan restablecimientos de credenciales o nuevos registros de MFA, logrando escalar privilegios en cuestión de minutos.
Servicios críticos bajo presión constante
Los ataques no se producen de forma aislada. La interdependencia entre sistemas hace que una falla en un área pueda propagarse rápidamente a otras. La gestión de eventos, el transporte, la hospitalidad, los servicios de pago, las telecomunicaciones y el broadcasting conforman un entramado donde la disrupción técnica impacta directamente en la experiencia del evento, mientras que el espionaje y el fraude erosionan la confianza a largo plazo.
CronUp Ciberseguridad: anticipar al adversario
En CronUp Ciberseguridad monitoreamos de forma activa eventos de alto perfil como los Juegos Olímpicos, analizando la evolución de amenazas, campañas de fraude, exposición de credenciales y actividad en infraestructuras maliciosas.
Durante los Juegos Olímpicos de París 2024 publicamos el análisis “París 2024: Amenazas y recomendaciones de ciberseguridad durante los Juegos Olímpicos”, donde abordamos, entre otros aspectos, la operación francesa de desinfección orientada a neutralizar malware de espionaje como PlugX, que afectó a miles de dispositivos a nivel global.
Este enfoque se sustenta en nuestra metodología ATRc® (Alerta Temprana de Riesgos), diseñada para anticipar la operación del adversario, reducir la ventana de exposición y entregar inteligencia accionable que permita tomar decisiones informadas antes de que el impacto sea inevitable.
Anticípate antes de que el riesgo se materialice
Los Juegos Olímpicos de Invierno Milán–Cortina 2026 refuerzan una realidad que aplica a cualquier organización altamente expuesta: la visibilidad y la conectividad atraen amenazas.
En CronUp Ciberseguridad ayudamos a identificar riesgos reales mediante ciberinteligencia, monitoreo continuo y evaluaciones de exposición digital, permitiendo a las organizaciones adelantarse a los atacantes.

© 2026 CronUp Ciberseguridad. Todos los derechos reservados. Este contenido está protegido por la Ley Nº 17.336. Se permite su uso informativo citando la fuente y enlazando el artículo original. Su reproducción o uso sin atribución constituye infracción.





