
Un intento de infiltración corporativa encendió las alarmas en la comunidad global de ciberseguridad: un falso profesional de TI, vinculado a grupos norcoreanos, logró superar varias etapas de reclutamiento remoto utilizando una identidad robada de un ciudadano estadounidense. El caso, descubierto gracias a controles internos de seguridad, evidencia cómo el espionaje digital ha evolucionado para aprovechar el eslabón más humano de la cadena: el proceso de contratación.
El esquema opera de la siguiente manera: el supuesto empleado solicita que su equipo corporativo sea enviado a una dirección de terceros, conocida como IT mule laptop farm, desde donde el dispositivo es controlado de forma remota mediante VPN o servicios RMM. Mientras aparenta trabajar en horario diurno de EE.UU., el operador actúa físicamente desde Corea del Norte o desde la frontera china, recibiendo un salario legítimo del que una parte termina financiando programas ilícitos del régimen.
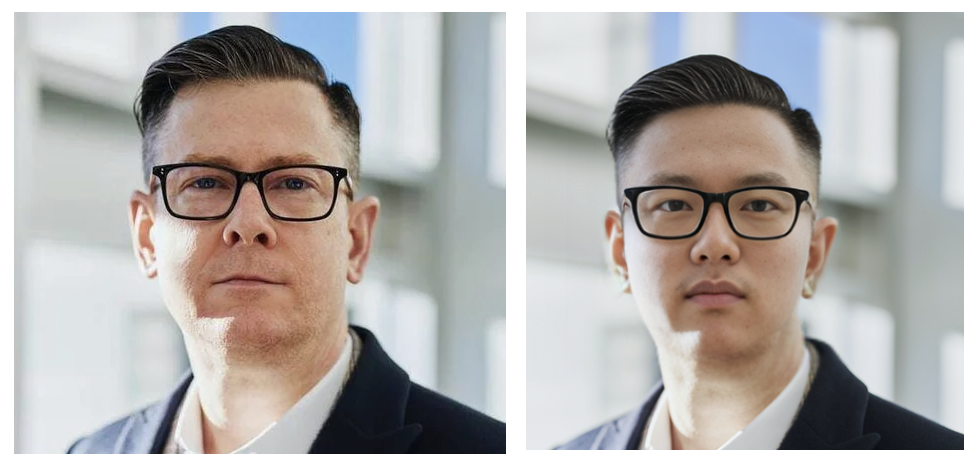
A nivel técnico, no se detectó el uso de deepfakes ni inteligencia artificial en las entrevistas. El engaño se apoyó en una identidad verificada, con documentos parcialmente modificados y un dominio sólido del perfil laboral. Es decir, un ataque de ingeniería social altamente creíble, que viene perfeccionándose desde hace años y que está diseñado para evadir controles tradicionales.
Un ataque con sello estatal y cobertura empresarial
El incidente expuso un patrón recurrente documentado por firmas de inteligencia como Mandiant y CrowdStrike: operaciones de grupos norcoreanos especializados en infiltrarse en compañías tecnológicas y de servicios, usando identidades robadas o compradas en la darknet. Estos actores estatales operan con recursos significativos, infraestructura distribuida y una comprensión profunda de los flujos corporativos, lo que los convierte en adversarios persistentes y difíciles de detectar.
Más allá del riesgo reputacional o financiero, el verdadero peligro radica en el acceso privilegiado que estos falsos trabajadores pueden obtener a infraestructuras críticas, repositorios de código o entornos de desarrollo, transformando una contratación inocente en una puerta trasera hacia la red interna.
Lecciones aprendidas: el factor humano como vector de ataque
La experiencia dejó tres conclusiones clave que todo responsable de ciberseguridad y RR.HH. debería considerar:
- La verificación de identidad debe ser multidimensional.
No basta con comprobaciones de antecedentes o entrevistas en video. Es esencial complementar con análisis OSINT, validación de huella digital y revisión cruzada de actividad en redes profesionales y repositorios de código. - El acceso inicial debe ser altamente restringido.
Los nuevos empleados deben iniciar en entornos controlados, sin permisos de acceso a producción o sistemas críticos, hasta validar de forma completa su comportamiento y legitimidad. - La coordinación interdepartamental es vital.
El caso subraya la necesidad de una alianza efectiva entre Recursos Humanos, IT y Seguridad. Los procesos de contratación son ya parte de la superficie de ataque y deben incluir controles de ciberseguridad integrados.
Amenazas fuera del correo: el riesgo oculto en plataformas de reclutamiento
La infiltración laboral no es el único riesgo emergente. Desde CronUp Ciberseguridad hemos identificado un aumento sostenido en campañas de phishing y fraude de identidad a través de plataformas como LinkedIn, donde los atacantes suplantan reclutadores o candidatos legítimos. De hecho, un 34% de los ataques de phishing ya ocurre fuera del correo electrónico, aprovechando canales no monitoreados como redes sociales y apps de mensajería corporativa.
Estos vectores, al no pasar por filtros de correo ni gateways de seguridad, se vuelven invisibles para muchas organizaciones y abren la puerta a la ingeniería social avanzada: phishing selectivo, robo de credenciales y manipulación del proceso de selección.
Lazarus Group y la evolución del engaño laboral
El intento de infiltración laboral descrito forma parte de un patrón más amplio de amenazas asociadas a Corea del Norte. El 19 de octubre de 2023, nuestro Feed de Ciberinteligencia reportó una campaña atribuida al Lazarus Group denominada Operation Dream Job, en la que los atacantes utilizaban aplicaciones VNC troyanizadas para engañar a profesionales del sector defensa y nuclear bajo el pretexto de entrevistas laborales.
Según fuentes, las aplicaciones permanecían inactivas hasta que el usuario seleccionaba un servidor, momento en que descargaban componentes como LPEClient y COPPERHEDGE, capaces de ejecutar comandos, realizar reconocimiento de sistema y exfiltrar información confidencial.
Los objetivos incluían empresas de fabricación de sistemas de radar, UAVs, vehículos militares y tecnología marítima, evidenciando una clara orientación al espionaje estratégico.
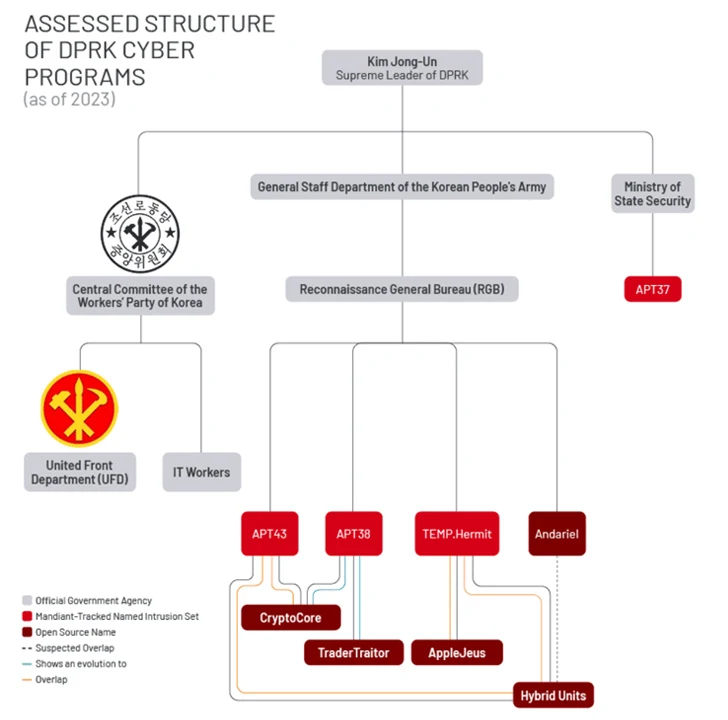
La empresa de ciberseguridad Mandiant confirmó que Lazarus y sus subgrupos, como Andariel, BlueNoroff y APT43, comparten infraestructura, código y recursos, mostrando una evolución hacia operaciones coordinadas de largo plazo. Además, se observó en ese momento un incremento en el desarrollo de malware para macOS y Linux, enfocado en el robo de información de sectores de criptomonedas, defensa y energía.
De la prevención a la inteligencia: el enfoque CronUp Ciberseguridad
En CronUp Ciberseguridad entendemos que la defensa moderna comienza mucho antes de que un empleado reciba acceso a la red.
A través de nuestra metodología ATRc® (Alerta Temprana de Riesgos), ayudamos a las organizaciones a:
- Analizar el riesgo de identidad y reputación digital en candidatos o proveedores.
- Detectar conexiones con dominios, correos o infraestructuras maliciosas.
- Correlacionar indicadores de compromiso (IoC) con amenazas activas a nivel regional.
- Implementar controles de acceso basados en contexto y comportamiento.
Porque anticipar al adversario no es solo una capacidad técnica, sino una estrategia de negocio.

La ciberinteligencia aplicada al talento es hoy una capa más de defensa en la gestión del riesgo corporativo.
El caso demuestra que incluso los procesos más rutinarios pueden ser utilizados como vector de ataque por actores estatales. Frente a adversarios que mezclan ingeniería social, robo de identidad y control remoto avanzado, la mejor defensa es la inteligencia temprana, la colaboración interdepartamental y el control de acceso contextual.
El espionaje corporativo ha dejado de ser una historia de película: hoy se contrata por videollamada.
¿Quieres evaluar la resiliencia de tus procesos de contratación frente a amenazas avanzadas? Escríbenos a [email protected] y solicita una evaluación de exposición con nuestro equipo.
Referencias
- Bleeping Computer
- The Hackers News
- CronUp Ciberseguridad
- Knowbe4
- We Live Security
- El Departamento del Tesoro de Estados Unidos

© 2026 CronUp Ciberseguridad. Todos los derechos reservados. Este contenido está protegido por la Ley Nº 17.336. Se permite su uso informativo citando la fuente y enlazando el artículo original. Su reproducción o uso sin atribución constituye infracción.


