
El incidente de OpenCode muestra que las credenciales conectadas a herramientas de desarrollo deben tratarse como un activo de identidad y gasto, no como una simple configuración de productividad.
Qué ocurrió
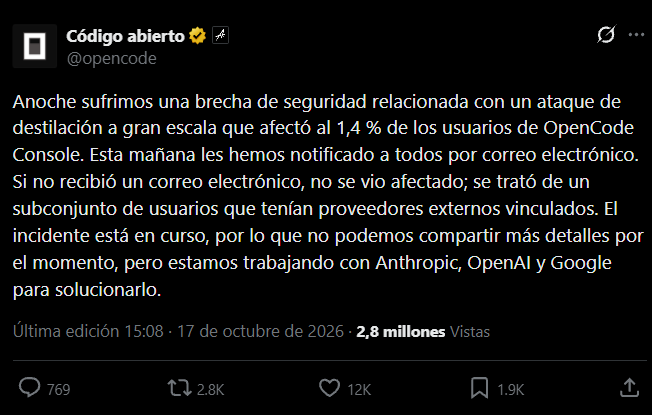
El proyecto de código abierto OpenCode informó el 17 de octubre de 2026 una brecha de seguridad vinculada, según su propia descripción, a un ataque de destilación a gran escala. La comunicación pública indicó que el 1,4% de los usuarios de OpenCode Console resultó afectado y que el grupo correspondía a usuarios que habían conectado proveedores externos de modelos.
Las comunicaciones dirigidas a usuarios afectados, recogidas por fuentes especializadas, señalan acceso no autorizado a un sistema heredado en proceso de desmantelamiento y la posible exposición de claves API de proveedores almacenadas en espacios de trabajo. Las fuentes citan claves de OpenAI y Anthropic, mientras que la declaración pública también menciona coordinación con Google. OpenCode declaró que notificó por correo a los usuarios afectados.
No se ha publicado una causa raíz, un vector inicial confirmado, un inventario de claves expuestas ni una lista de versiones afectadas. Tampoco existe evidencia pública suficiente para concluir que la instalación local del agente OpenCode, por sí sola, implica exposición.
Lo que cambia para la defensa
La unidad de riesgo no es el agente de desarrollo aislado. Es la clave de proveedor que permite consumir servicios de IA, acumular costos, operar dentro de proyectos cloud y, según sus permisos, alcanzar recursos o datos accesibles mediante la integración. Una clave expuesta puede convertirse en una vía de consumo no autorizado aun cuando no exista malware en el equipo del desarrollador.
El término “destilación” describe el uso masivo de respuestas de modelos para entrenar o aproximar otro modelo. En este caso, OpenCode lo vinculó al incidente, pero la relación técnica exacta entre la intrusión y la actividad de destilación NO ESTÁ DETERMINADA públicamente. La lectura defensiva más sólida es tratar el evento como una exposición de secretos de terceros con potencial de fraude de consumo y abuso de servicios.
Exposición que conviene validar
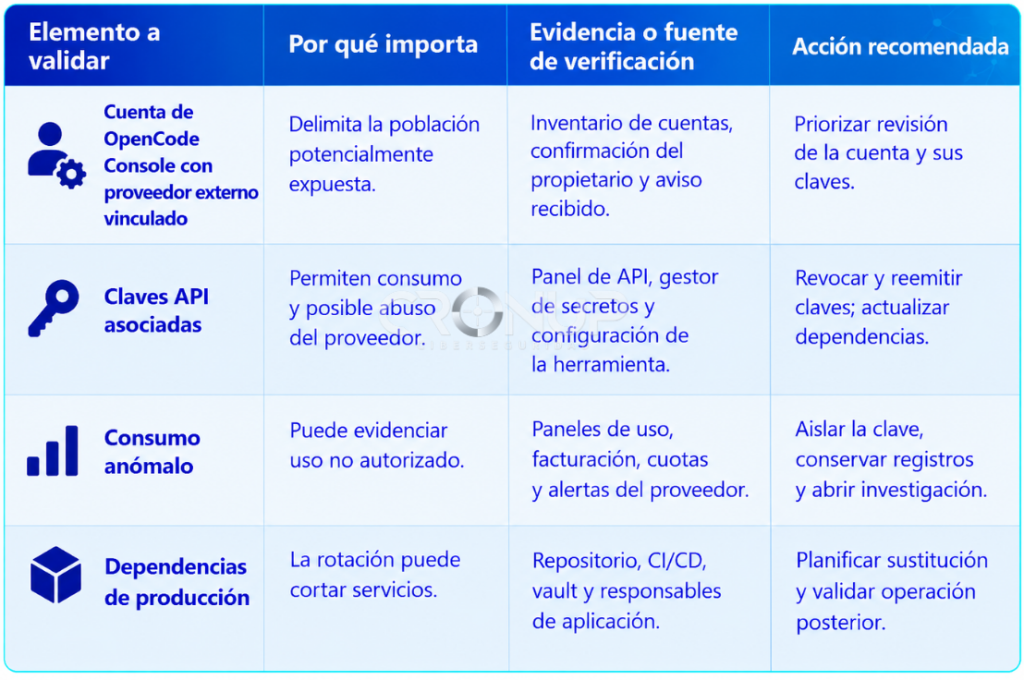
La prioridad es identificar a quienes utilizaron OpenCode Console y vincularon una cuenta externa, no solo a quienes instalaron la herramienta de línea de comandos. De acuerdo con el análisis técnico de StepSecurity, la presencia de configuraciones locales puede apoyar el inventario de uso, pero no prueba que una cuenta Console haya sido afectada.
Para equipos de desarrollo, la señal inicial es doble: un aviso de la plataforma y una discrepancia en los paneles de uso de los proveedores. Picos de tokens, llamadas fuera de horario, modelos o proyectos no reconocidos, errores de cuota y suspensiones preventivas son indicadores operacionales que deben revisarse junto con las bitácoras de identidad y facturación.
POSIBLE. Una organización puede tener exposición aunque la clave no esté en un repositorio ni en una variable de CI/CD. La superficie aparece cuando el secreto se almacena o se delega a una consola externa y su ciclo de vida no queda cubierto por el inventario corporativo de secretos.
Señales de exposición o detección
Qué hacer a primera hora
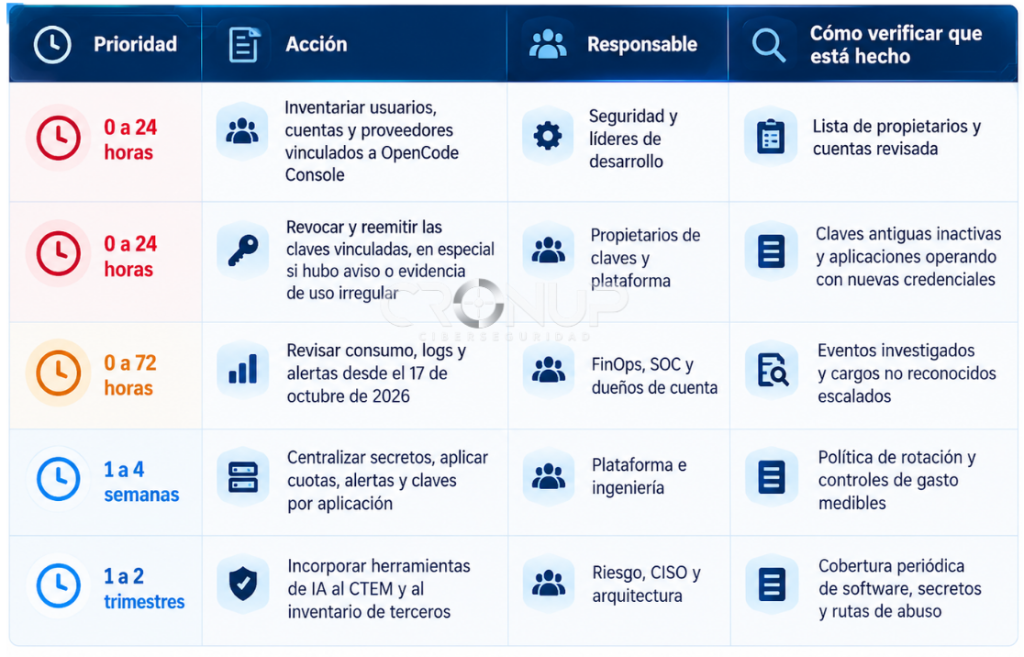
La respuesta debe ser verificable y coordinada entre desarrollo, seguridad, FinOps y los propietarios de cada proveedor de IA. Revocar sin mapear dependencias puede interrumpir automatizaciones, pero mantener claves potencialmente expuestas prolonga la ventana de abuso.
Cómo evitar caer
No se puede concluir que un agente de IA sea inseguro por este incidente. Sí se confirma la necesidad de aplicar controles de secretos a las herramientas que lo conectan con proveedores. Evite compartir claves personales entre proyectos, prefiera identidades de servicio por aplicación y limite los permisos y el gasto de cada credencial.
Para usuarios, una alerta de consumo inesperado no debe tratarse solo como un problema de facturación. Debe abrir una revisión de la clave, de las aplicaciones que la usan y de los proyectos donde puede haber quedado registrada. Para equipos internos, el alta de nuevos agentes y extensiones debe pasar por un inventario mínimo de software, secretos asociados y propietario responsable.
Lectura ATRc®
Exposición. La condición relevante es una credencial de proveedor vinculada a una consola externa.
Oportunidad. La clave puede permitir consultas facturables de alto volumen sin requerir acceso interactivo a la cuenta.
Ruta. Acceso al sistema que almacena el secreto, uso de la clave y consumo contra el proveedor.
Validación. Correlacionar inventario de cuentas vinculadas, rotación, uso por clave, topes de gasto y alertas del proveedor.
MITRE ATT&CK
El caso no permite mapear TTPs con confianza más allá del uso potencial de credenciales válidas. Si la investigación interna confirma uso no autorizado de una clave API, puede evaluarse T1078: Valid Accounts como referencia defensiva. No corresponde inferir técnicas adicionales sin evidencia.
Indicadores verificables
No se han publicado IOCs técnicos verificables, como dominios, direcciones IP, hashes o artefactos de malware, asociados al incidente. No se incluyen indicadores para evitar inducir búsquedas sin respaldo. Las señales de investigación son operacionales: correo de notificación, existencia de cuenta Console con proveedores externos vinculados y anomalías de consumo en los paneles de cada proveedor.

© 2026 CronUp Ciberseguridad. Todos los derechos reservados. Este contenido está protegido por la Ley Nº 17.336. Se permite su uso informativo citando la fuente y enlazando el artículo original. Su reproducción o uso sin atribución constituye infracción.





