
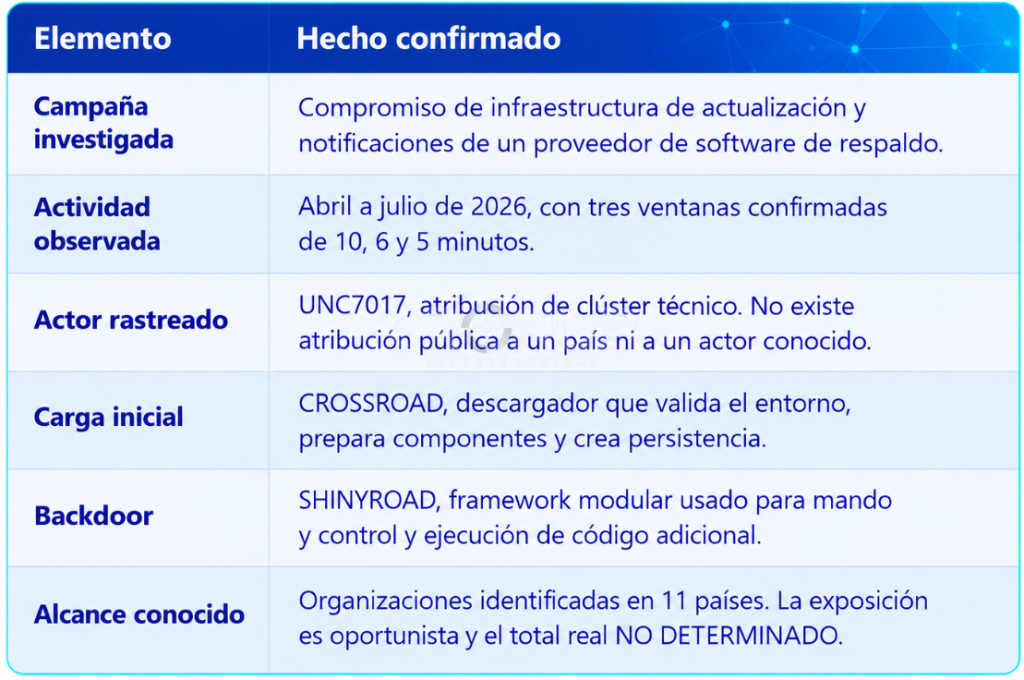
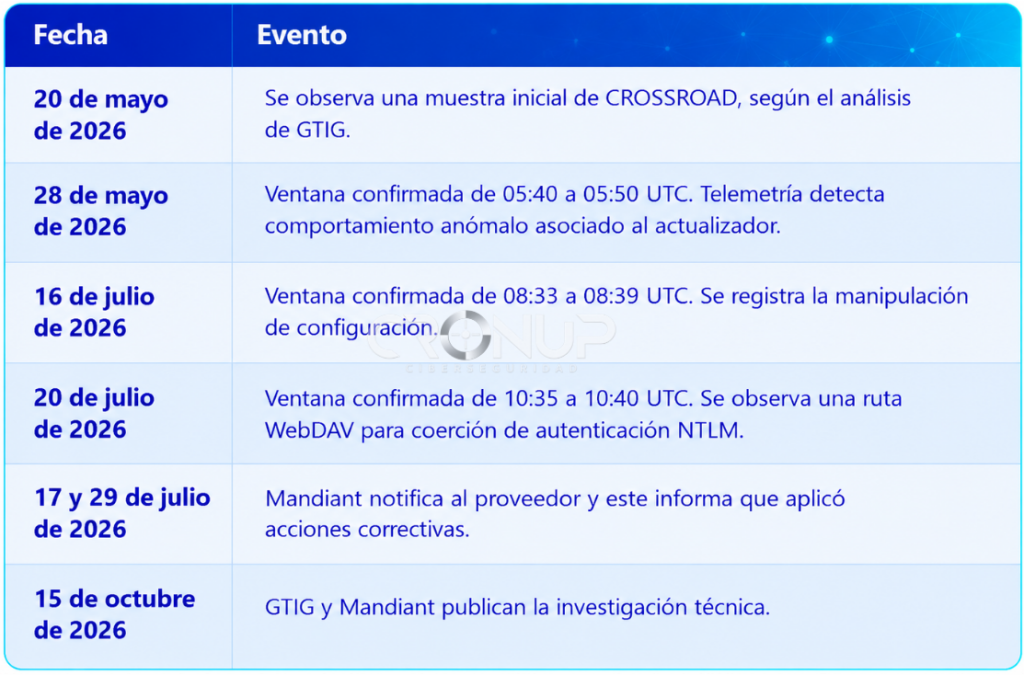
Una investigación de Google Threat Intelligence Group y Mandiant documentó una campaña de cadena de suministro contra la infraestructura de actualización de un proveedor de software de respaldo. Entre abril y julio de 2026, el actor UNC7017 alteró configuraciones remotas durante ventanas de cinco a diez minutos. Los equipos que consultaron durante esos intervalos recibieron instrucciones para descargar y ejecutar malware.
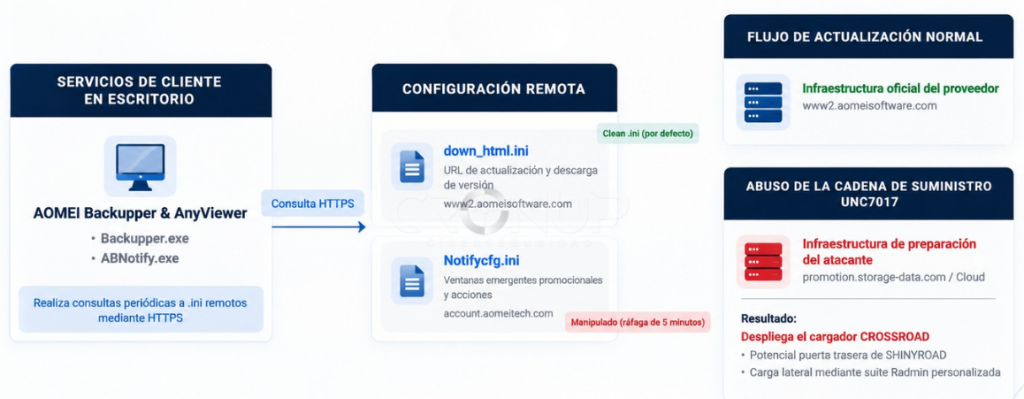
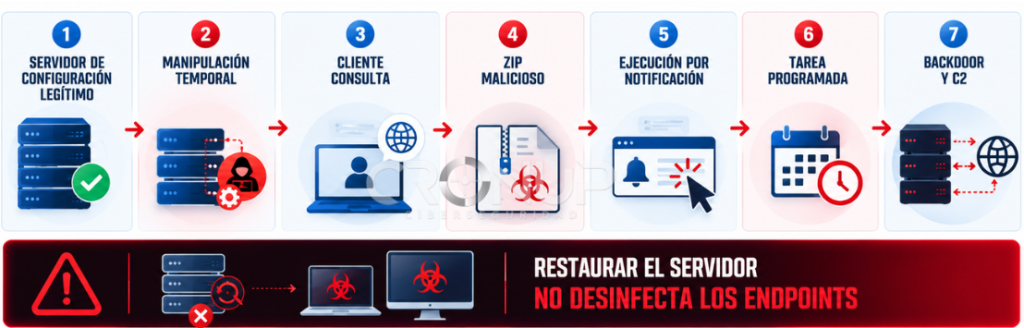
La técnica no dependió de una vulnerabilidad local ni de que una persona abriera un archivo. El atacante modificó dos archivos de configuración remotos que controlaban la descarga y el mecanismo de notificaciones. También cambió la versión y el hash MD5 esperados para que el cliente aceptara un archivo ZIP malicioso.
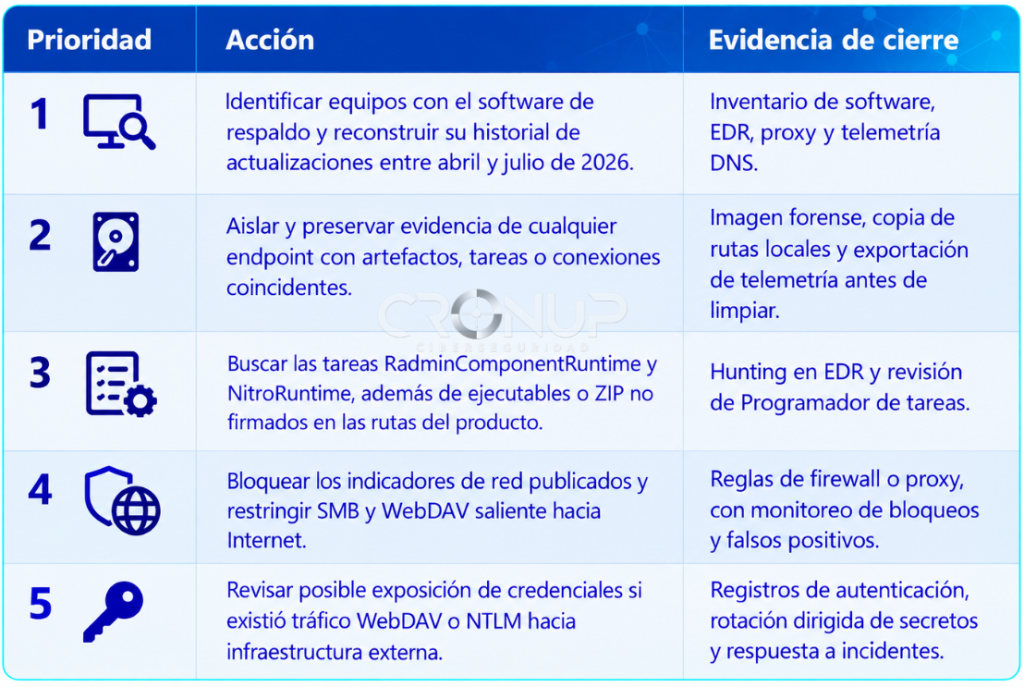
Conclusión clave: que el proveedor haya corregido su infraestructura no limpia los equipos que descargaron la carga durante las ventanas de manipulación. La prioridad defensiva es identificar endpoints expuestos, preservar telemetría histórica, buscar persistencia y contener cualquier ejecución derivada del actualizador.
Qué ocurrió
La campaña abusó de la lógica legítima de actualización y notificaciones de un producto de respaldo. El actor alteró temporalmente dos archivos de configuración alojados en la infraestructura del proveedor. Uno definía la URL, versión y checksum de un paquete. El otro controlaba una notificación local capaz de iniciar contenido descargado.
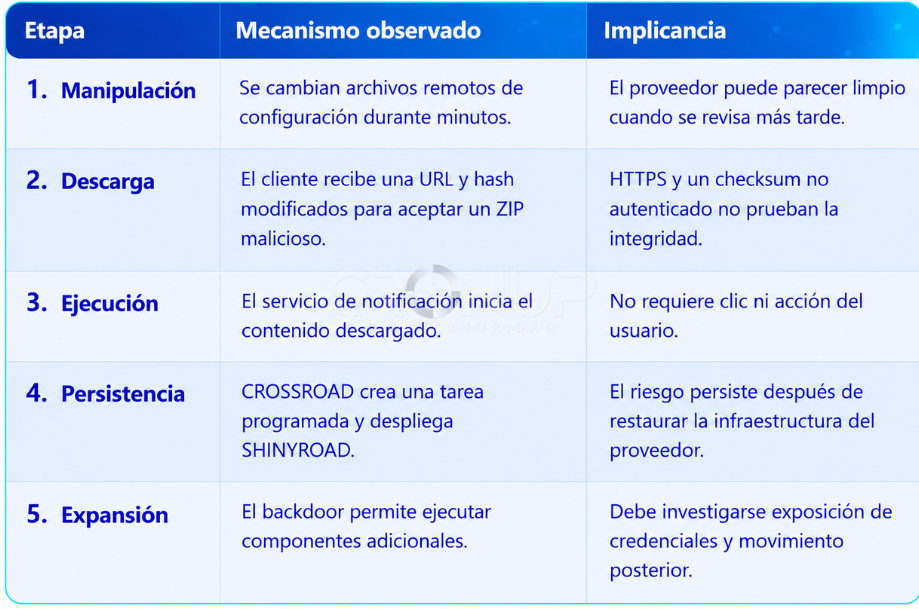
La modificación redirigió la descarga hacia un archivo ZIP malicioso y sincronizó el valor MD5 esperado. Así, el cliente aceptó el archivo y el mecanismo de notificación lo ejecutó sin requerir interacción adicional. GTIG indica que no fue necesaria una vulnerabilidad en el endpoint para completar esta cadena.
Hechos confirmados
Cómo funcionó la cadena de ataque
Timeline
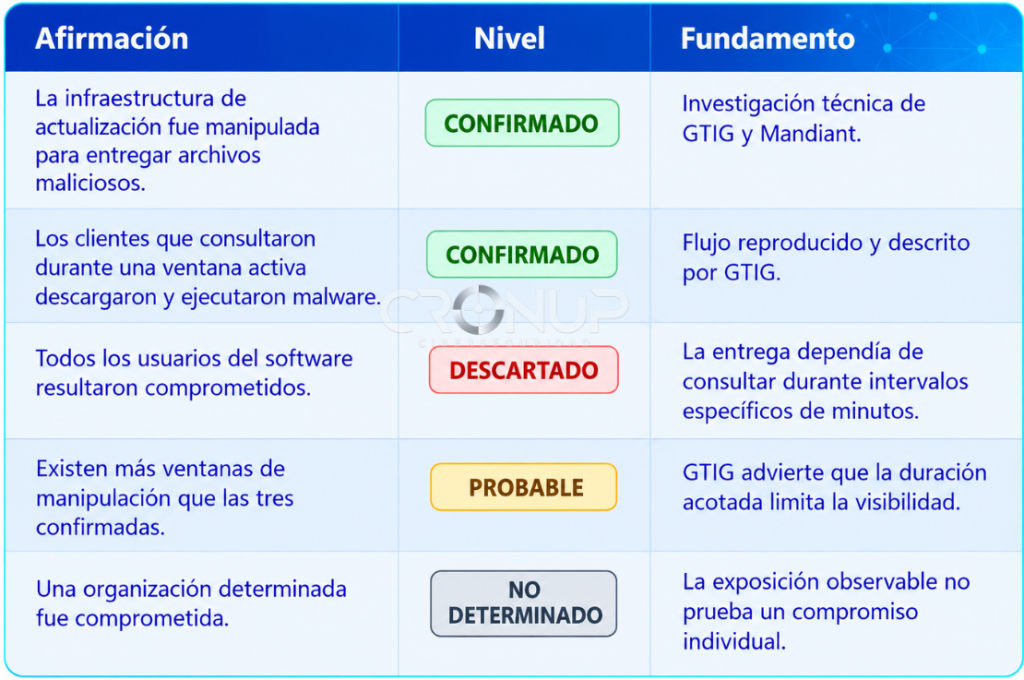
Confianza analítica
Qué significa para una organización
El caso transforma un componente de confianza en una posible ruta de acceso inicial. La amenaza no se limita a una instalación aislada. Los agentes de respaldo suelen tener acceso a archivos, discos, credenciales de servicio o entornos con valor operativo. La criticidad real depende de los permisos del servicio, los activos que administra y la segmentación del endpoint.
La señal más relevante no es solo que una URL del proveedor haya sido modificada. Es la posibilidad de que un endpoint haya ejecutado contenido desde un proceso que normalmente se considera confiable. Validar el estado actual de la URL no descarta el incidente porque el actor revirtió la configuración tras cada ventana.
Cómo saber si ya ocurrió o si existe una condición equivalente
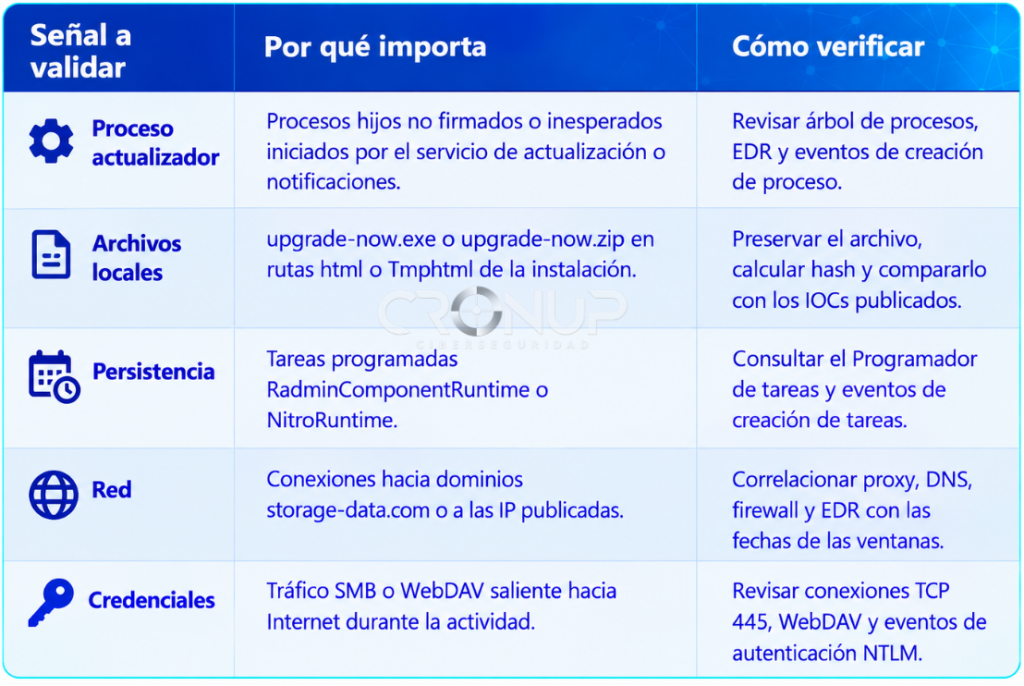
Qué hacer a primera hora
Cómo evitar caer
- No tratar una actualización proveniente de un dominio legítimo como evidencia suficiente de seguridad. Validar firma digital, cadena de certificados y procedencia del archivo.
- Separar los servicios de respaldo de credenciales privilegiadas innecesarias y limitar su conectividad saliente.
- Para equipos de desarrollo y proveedores, firmar también archivos de configuración remota y evitar que canales promocionales o notificaciones ejecuten código local.
- Restringir SMB y WebDAV saliente hacia Internet cuando no exista una necesidad operacional documentada.
Lectura ATRc®
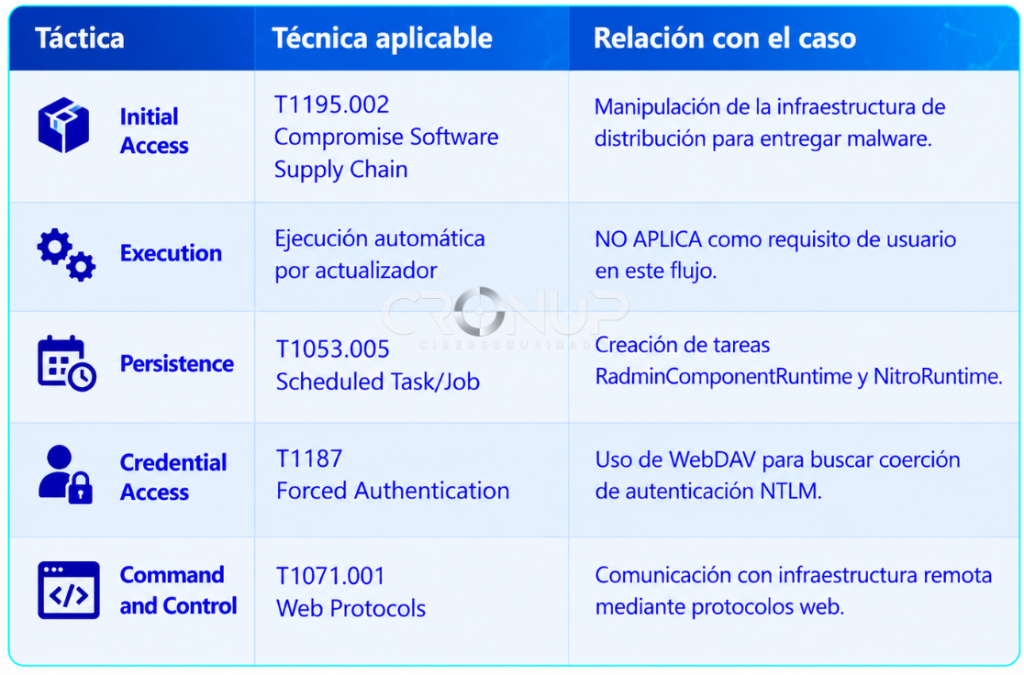
La exposición se concentra en endpoints que consultaron al actualizador durante ventanas muy cortas. La oportunidad del adversario surgió de la falta de verificación criptográfica independiente sobre la configuración y el paquete. La ruta posible combina actualización, ejecución automática, persistencia y mando y control. La validación debe usar telemetría histórica de endpoint y red, no una revisión actual del servidor del proveedor.
MITRE ATT&CK
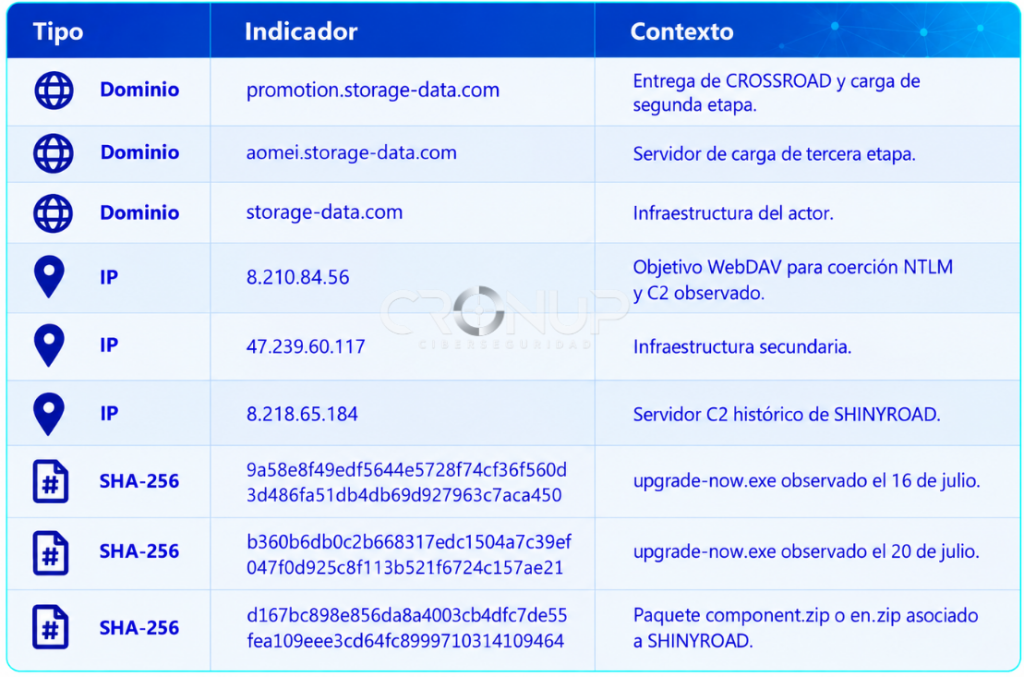
IOCs e indicadores verificables
Conclusión estratégica
Este incidente recuerda que la cadena de suministro no termina en el binario firmado. También incluye los archivos de configuración, servicios de notificación, dominios de descarga y decisiones que el cliente toma automáticamente. Las defensas deben detectar cambios en el comportamiento del actualizador, no solo confiar en la reputación del proveedor.
La acción inmediata es comprobar si existieron endpoints consultando o ejecutando el flujo durante el periodo investigado. Si hay artefactos o conexiones coincidentes, se debe tratar el host como potencialmente comprometido, preservar evidencia y realizar contención antes de asumir que una actualización posterior resolvió el riesgo.

© 2026 CronUp Ciberseguridad. Todos los derechos reservados. Este contenido está protegido por la Ley Nº 17.336. Se permite su uso informativo citando la fuente y enlazando el artículo original. Su reproducción o uso sin atribución constituye infracción.





