
La identidad digital (Claveúnica) se ha convertido en uno de los activos más valiosos y más atacados del ecosistema digital chileno. Hoy, una sola credencial permite acceder a servicios críticos del Estado, realizar trámites tributarios, consultar información personal y gestionar procesos que, hace apenas unos años, requerían presencia física.
Esta transformación ha traído enormes beneficios en términos de eficiencia y acceso, pero también ha ampliado la superficie de ataque para la ciberdelincuencia. En este escenario, la incorporación gradual del segundo factor de autenticación (2FA) en ClaveÚnica representa uno de los avances más importantes en materia de protección de identidades digitales en Chile.
Sin embargo, para entender la relevancia de esta medida es necesario responder una pregunta clave: ¿qué problema busca resolver realmente?
El verdadero riesgo nunca fue «hackear» ClaveÚnica
Cada vez que se conoce un fraude relacionado con ClaveÚnica, es común que se instale la idea de que la plataforma fue vulnerada.
En la mayoría de los incidentes analizados durante los últimos años, los atacantes no comprometieron la infraestructura tecnológica del Estado. Lo que hicieron fue obtener las credenciales de los usuarios mediante campañas de phishing, smishing (phishing por SMS), sitios web fraudulentos, ingeniería social o reutilización de contraseñas previamente filtradas.
Una vez obtenidas esas credenciales, el acceso al sistema se realiza utilizando una identidad completamente válida, sin necesidad de explotar vulnerabilidades en los servicios públicos.
Desde una perspectiva técnica, este tipo de ataques corresponde al compromiso de identidades (Identity Compromise), uno de los vectores de ataque con mayor crecimiento a nivel mundial y una de las principales preocupaciones para organizaciones públicas y privadas.
Cuando una credencial comprometida se transforma en fraude
En CronUp hemos analizado cómo el robo de credenciales ha sido un elemento común en distintos fraudes que afectan a contribuyentes y organizaciones en Chile.
Uno de los casos más relevantes corresponde a los fraudes asociados al Servicio de Impuestos Internos (SII), donde delincuentes han utilizado identidades comprometidas para modificar información tributaria, cambiar cuentas bancarias destinadas a devoluciones de impuestos o realizar gestiones fraudulentas en nombre de terceros.
En estos escenarios, el problema no es una vulnerabilidad del SII ni una falla de ClaveÚnica. El verdadero riesgo radica en que, una vez comprometida una identidad digital, el atacante puede operar con los mismos privilegios que el usuario legítimo.
Para un ciberdelincuente, obtener una ClaveÚnica válida puede resultar mucho más eficiente que intentar vulnerar directamente la infraestructura de una institución pública.
Este cambio de paradigma obliga a replantear la forma en que entendemos la seguridad: ya no basta con proteger los sistemas; también es indispensable proteger las identidades que permiten acceder a ellos.
El segundo factor cambia las reglas del juego
Frente a este escenario, la incorporación del segundo factor de autenticación responde a una necesidad concreta y que se hacía muy necesaria.
Hasta ahora, el acceso a ClaveÚnica dependía únicamente de dos elementos: el RUT y una contraseña. Si ambas credenciales eran robadas, el atacante podía autenticarse sin mayores obstáculos.
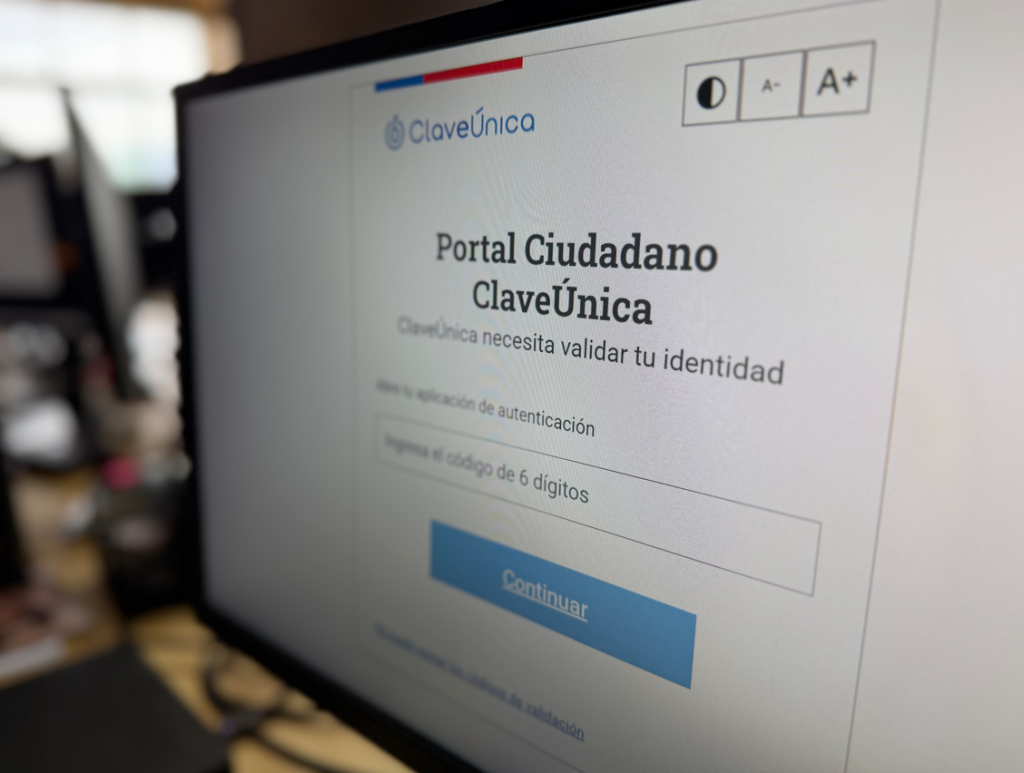
Con la incorporación del segundo factor, el proceso añade una validación adicional mediante un código temporal enviado al correo electrónico registrado y, en futuras etapas, mediante aplicaciones autenticadoras compatibles con TOTP (Time-based One-Time Password).
Desde el punto de vista técnico, esto transforma un esquema de autenticación basado únicamente en algo que el usuario sabe (su contraseña) hacia un modelo que incorpora además algo que el usuario posee (el dispositivo o medio donde recibe el código de verificación).
La diferencia puede parecer pequeña para el usuario, pero representa una barrera significativa para los atacantes. Incluso si logran obtener la contraseña mediante phishing o una filtración de datos, no podrán completar el proceso de autenticación sin acceder también al segundo factor.
Defensa en profundidad aplicada a la identidad digital
La autenticación multifactor forma parte de uno de los principios fundamentales de la ciberseguridad: Defense in Depth o defensa en profundidad.
Este enfoque establece que ningún mecanismo de seguridad debe ser considerado suficiente por sí solo. En lugar de confiar en una única barrera, se implementan múltiples controles independientes que reducen la probabilidad de éxito de un ataque.
Aplicado a la identidad digital, esto significa que la protección ya no depende exclusivamente de una contraseña, sino de una combinación de mecanismos que incrementan el costo y la complejidad para el atacante.
No elimina el riesgo por completo, pero sí disminuye significativamente la efectividad de campañas masivas de robo de credenciales, uno de los vectores más utilizados por grupos de ciberdelincuencia.
El siguiente desafío: proteger toda la identidad digital
La implementación del segundo factor representa un avance importante, pero no constituye el punto final.
Los atacantes también evolucionan. Hoy existen campañas capaces de interceptar sesiones autenticadas mediante proxies reversos, malware diseñado para robar cookies de sesión y ataques dirigidos que buscan comprometer directamente los dispositivos de los usuarios.
Por ello, la autenticación multifactor debe entenderse como un componente dentro de una estrategia integral de Identity Security, complementada con monitoreo continuo, inteligencia de amenazas, análisis de exposición de credenciales, educación de usuarios y capacidades de detección temprana.
La protección de la identidad ya no depende únicamente de la fortaleza de una contraseña, sino de la capacidad de detectar comportamientos anómalos, identificar campañas activas y responder antes de que una credencial comprometida sea utilizada con fines maliciosos.
Cómo activar la autenticación multifactor en ClaveÚnica
Si la funcionalidad ya se encuentra disponible para tu cuenta, puedes habilitar el uso de una aplicación autenticadora siguiendo estos pasos:
- Ingresa al sitio oficial de ClaveÚnica con tu RUT y contraseña.
- Accede al menú Seguridad.
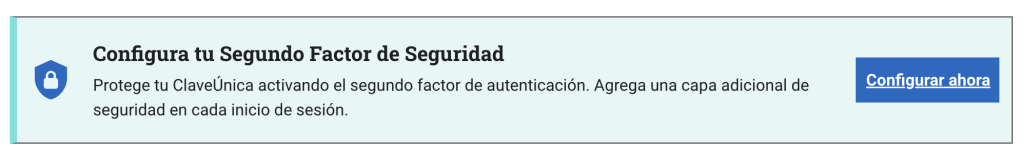
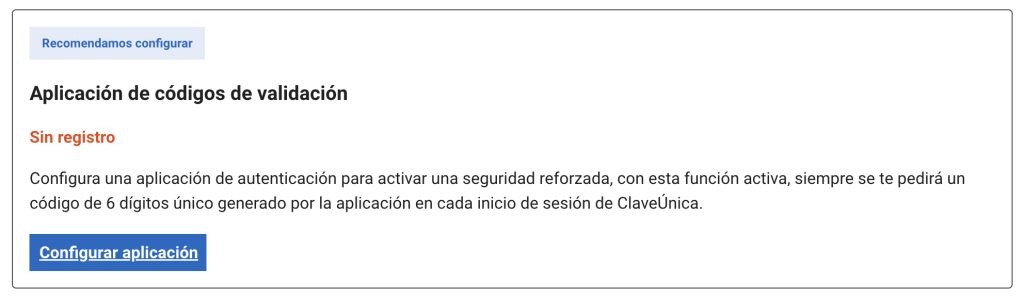
- Selecciona la opción Aplicación de códigos de validación y luego Configurar aplicación.
- Ingresa el número de documento de tu cédula de identidad para validar tu identidad.
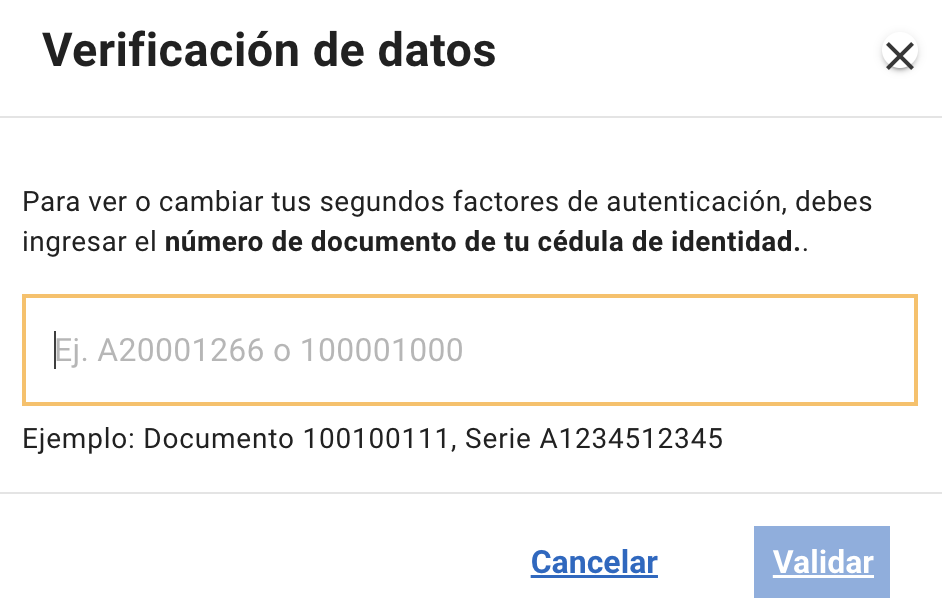
- Abre una aplicación autenticadora instalada previamente en tu teléfono, como Microsoft Authenticator, Google Authenticator o Authy.
- Escanea el código QR que mostrará ClaveÚnica. Si lo prefieres, también puedes ingresar manualmente la clave de configuración en la aplicación.
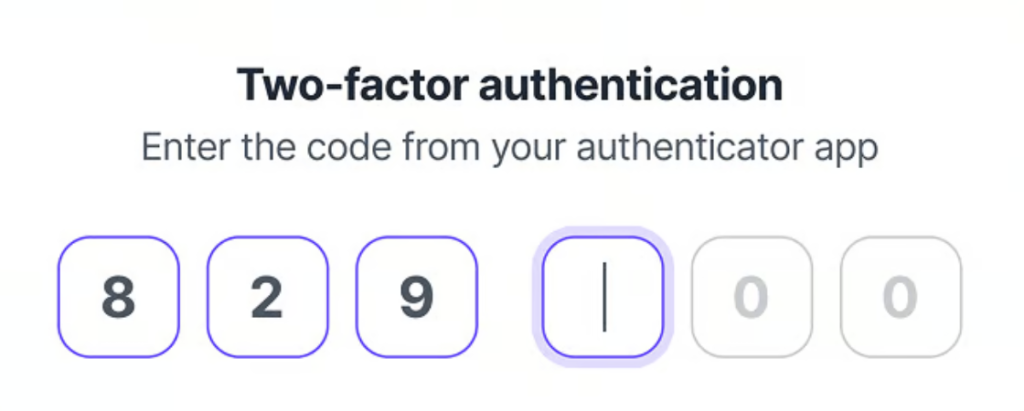
- La aplicación generará un código temporal de seis dígitos. Ingresa ese código en el sitio de ClaveÚnica para completar la configuración.
- Si el proceso fue exitoso, aparecerá el mensaje «Código verificado correctamente», confirmando que la autenticación multifactor quedó habilitada.
¿Qué ocurre después?
Una vez activada la autenticación multifactor, cada vez que accedas a un servicio compatible con este mecanismo deberás ingresar:
- Tu RUT.
- Tu contraseña.
- El código temporal generado por la aplicación autenticadora.
Estos códigos cambian automáticamente cada pocos segundos y solo pueden generarse desde el dispositivo previamente registrado, reduciendo considerablemente el riesgo de que una contraseña robada sea suficiente para acceder a tu cuenta.
Recomendación: Si cambias de teléfono o restauras el dispositivo, asegúrate de migrar correctamente las cuentas configuradas en la aplicación autenticadora antes de eliminar el equipo anterior. De lo contrario, podrías perder el acceso al segundo factor y deberás iniciar el proceso de recuperación de tu cuenta.
Más allá de ClaveÚnica: cuando una identidad comprometida abre la puerta al fraude
La experiencia demuestra que el robo de credenciales rara vez constituye el objetivo final de un atacante. En la mayoría de los casos, representa el primer paso para ejecutar operaciones mucho más sofisticadas.
Una identidad comprometida puede utilizarse para acceder a información sensible, suplantar usuarios, obtener inteligencia sobre una organización o preparar ataques de Business Email Compromise (BEC), conocidos también como fraude al CEO. En estos escenarios, los ciberdelincuentes utilizan cuentas legítimas o previamente comprometidas para hacerse pasar por ejecutivos, modificar instrucciones de pago, engañar a áreas financieras o desviar transferencias mediante técnicas avanzadas de ingeniería social.
Por esta razón, proteger la identidad digital requiere mucho más que habilitar un segundo factor de autenticación. Es necesario contar con monitoreo permanente de amenazas, inteligencia que permita anticipar campañas dirigidas, simulaciones de phishing para fortalecer la cultura de seguridad y capacidades de detección temprana que reduzcan la ventana de exposición frente a un ataque.
En CronUp ayudamos a organizaciones públicas y privadas a enfrentar este desafío mediante ATRc® (Alerta Temprana de Riesgos Cibernéticos), servicios de Threat Intelligence, simulaciones de ingeniería social, análisis de exposición de credenciales y capacidades de monitoreo orientadas a detectar oportunamente amenazas que puedan derivar en fraudes como el Business Email Compromise.
Porque en el escenario actual, proteger una organización ya no significa únicamente defender su infraestructura tecnológica. Significa proteger las identidades que permiten acceder a ella y anticiparse a quienes buscan convertir la confianza en su principal vector de ataque.
Referencias:

© 2026 CronUp Ciberseguridad. Todos los derechos reservados. Este contenido está protegido por la Ley Nº 17.336. Se permite su uso informativo citando la fuente y enlazando el artículo original. Su reproducción o uso sin atribución constituye infracción.


