
Se encuentra en desarrollo un incidente crítico de ciberseguridad que afecta al ecosistema JavaScript, tras confirmarse el compromiso de versiones específicas de Axios (1.14.1 y 0.30.4) mediante la inclusión de una dependencia maliciosa en npm.
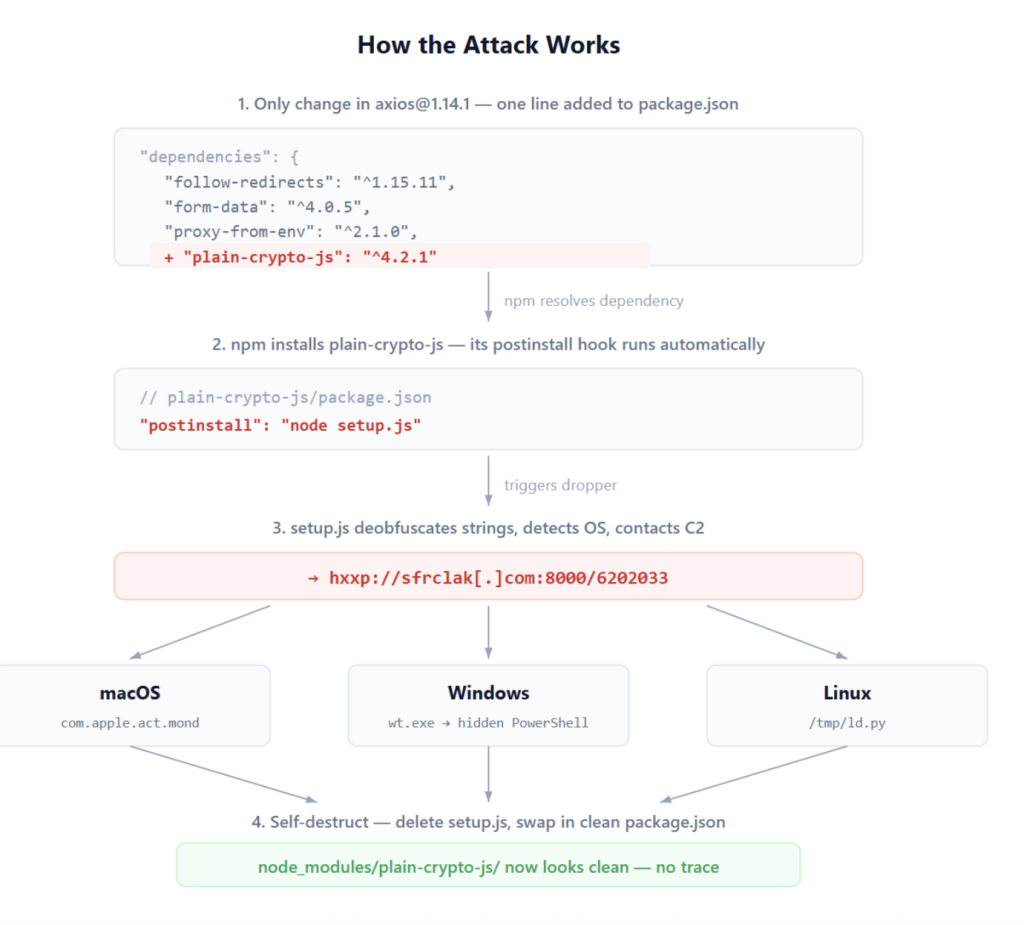
El paquete [email protected], introducido de forma coordinada minutos antes de su integración, ejecuta un payload en múltiples etapas que culmina en la instalación de un Remote Access Trojan (RAT) con capacidad de control total sobre sistemas afectados.
Dado el alcance masivo de Axios, con más de 100 millones de descargas semanales, el riesgo de propagación es significativo. El incidente continúa en desarrollo y su impacto real aún está siendo evaluado.
Contexto
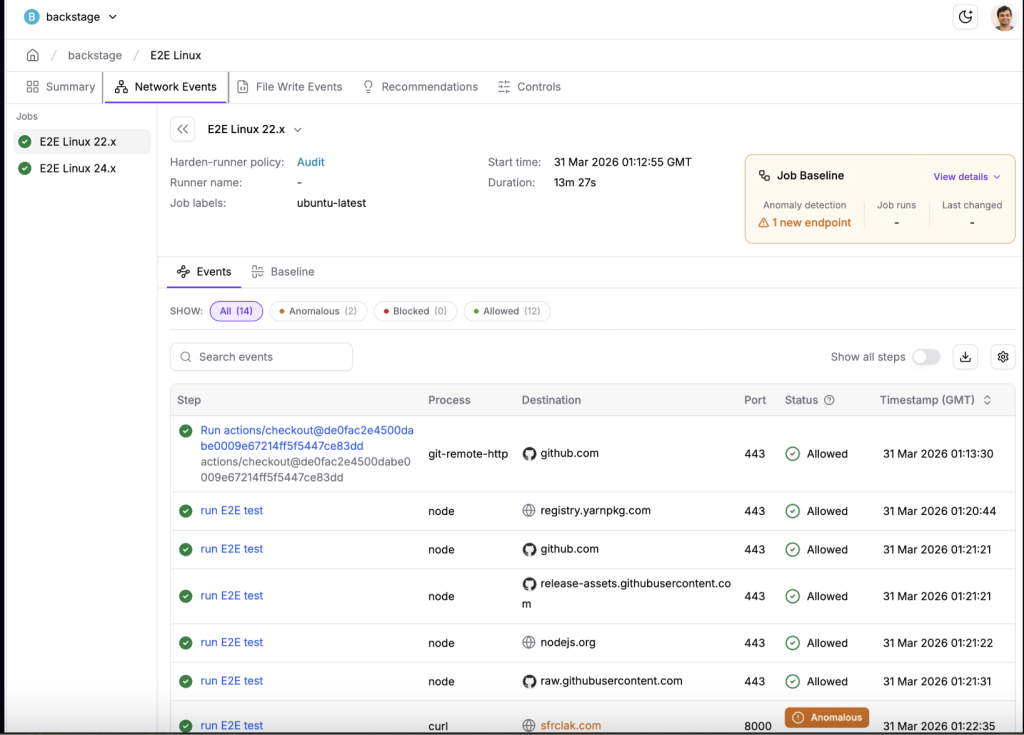
El ataque presenta características propias de operaciones avanzadas contra la cadena de suministro. La dependencia maliciosa fue publicada el 30 de marzo de 2026 y detectada en cuestión de minutos, lo que sugiere una ventana de ejecución cuidadosamente planificada.
Ambas ramas activas de Axios fueron comprometidas en un corto intervalo de tiempo, afectando tanto versiones legacy como actuales. Este patrón indica una acción coordinada orientada a maximizar cobertura.
Adicionalmente, las versiones comprometidas no aparecen en los tags oficiales del repositorio, lo que rompe con el flujo habitual de publicación del proyecto. Mantenedores han señalado públicamente dificultades iniciales para recuperar el control, lo que apunta a un posible compromiso del proceso de release, potencialmente asociado al uso de credenciales persistentes o tokens no revocados.
El ataque utiliza una técnica clásica pero altamente efectiva: introducir cambios mínimos en paquetes confiables para distribuir código malicioso a través de dependencias transitivas, reduciendo la probabilidad de detección.
Riesgo
El riesgo asociado a este incidente es crítico y de amplio alcance.
El payload identificado no corresponde a malware oportunista, sino a un framework de acceso remoto completamente funcional. Una vez ejecutado, permite a los atacantes tomar control del sistema, ejecutar comandos arbitrarios, desplegar nuevas cargas maliciosas y exfiltrar información sensible de forma persistente.
La ejecución se activa automáticamente durante el proceso de instalación mediante un hook postinstall, lo que elimina la necesidad de interacción adicional por parte del usuario.
«Cada sistema operativo comprometido se comunica con un mismo servidor de comando y control (C2), pero lo hace utilizando identificadores distintos según la plataforma, lo que permite al atacante reconocer si la víctima corresponde a un entorno macOS, Windows o Linux.Este mecanismo permite entregar de forma dinámica un payload específico para cada sistema, manteniendo un único punto de comunicación. Como resultado, la operación se vuelve más eficiente y, al mismo tiempo, más difícil de detectar en entornos de monitoreo».
Fuente: StepSecurity
Uno de los aspectos más sofisticados del ataque es su capacidad de evasión. El código utiliza técnicas avanzadas de ofuscación para ocultar su comportamiento y, posteriormente, elimina evidencia de su ejecución, restaurando el paquete a un estado aparentemente legítimo. Esto dificulta significativamente la detección forense y aumenta la probabilidad de compromisos persistentes no identificados.
El uso de rangos semánticos en dependencias (como ^1.14.0) amplifica el riesgo, ya que permite que versiones comprometidas sean instaladas automáticamente en pipelines de desarrollo y despliegue continuo.
En este contexto, el incidente no solo representa una amenaza técnica, sino un riesgo operativo directo para organizaciones que dependen de software open source en sus procesos productivos.
Recomendaciones
Dada la naturaleza activa del incidente, la respuesta debe ser inmediata.
Es fundamental validar las versiones de Axios actualmente en uso, así como auditar dependencias y archivos de lock en busca de las versiones comprometidas o del paquete malicioso asociado.
Asimismo, se recomienda revisar pipelines de integración continua, ramas activas de desarrollo y solicitudes de cambio recientes, considerando que la propagación pudo haberse realizado de forma automática.
A nivel de detección, es clave analizar comportamiento anómalo en endpoints, ejecución de procesos inusuales y tráfico hacia dominios no reconocidos, especialmente aquellos diseñados para simular servicios legítimos.
Este incidente refuerza la necesidad de incorporar visibilidad continua sobre la cadena de suministro, validación activa de dependencias y capacidades de detección temprana basadas en inteligencia de amenazas.
Cómo anticipar este tipo de amenazas
Los ataques a la cadena de suministro han dejado de ser escenarios teóricos. Hoy representan uno de los vectores más efectivos para comprometer organizaciones a escala.
En CronUp Ciberseguridad, abordamos este tipo de amenazas desde una perspectiva anticipativa, integrando capacidades de Threat Intelligence, análisis continuo de superficie de ataque, validación ofensiva mediante Red Team y respuesta a incidentes (DFIR).
Este enfoque se articula a través de ATRc®, permitiendo identificar exposición real, anticipar amenazas y priorizar riesgos antes de que el adversario actúe.
Este tipo de incidentes también expone una brecha crítica en muchos equipos de desarrollo: la distancia entre la detección de vulnerabilidades y su corrección efectiva.
En escenarios donde dependencias comprometidas pueden propagarse en cuestión de minutos, la capacidad de respuesta no puede depender exclusivamente de procesos manuales. La remediación debe integrarse directamente en el flujo de desarrollo. Soluciones como las de nuestro partner Xygeni incorporan capacidades de autofix en AppSec, permitiendo no solo identificar vulnerabilidades en código, dependencias, secretos o configuraciones, sino también generar y aplicar correcciones de forma automatizada dentro del pipeline de desarrollo.
A diferencia de los enfoques tradicionales basados en recomendaciones, este modelo permite cerrar la brecha entre detección y remediación mediante cambios concretos, validados y listos para integración, reduciendo significativamente el tiempo de exposición frente a amenazas activas como las observadas en este incidente.
En entornos donde la velocidad de despliegue es crítica, este tipo de capacidades no solo mejora la eficiencia operativa, sino que se convierte en un componente clave para mantener la seguridad al ritmo de DevOps.
Referencias:

© 2026 CronUp Ciberseguridad. Todos los derechos reservados. Este contenido está protegido por la Ley Nº 17.336. Se permite su uso informativo citando la fuente y enlazando el artículo original. Su reproducción o uso sin atribución constituye infracción.


