
CVE-2026-0322 combina ejecución de código como root, explotación observada y un riesgo que depende de quién puede alcanzar la interfaz de administración.
Qué ocurrió
El fabricante publicó el 14 de octubre de 2026 la vulnerabilidad CVE-2026-0322 en la interfaz de administración de PAN-OS. Un atacante autenticado, con acceso de red a esa interfaz, puede ejecutar código arbitrario con privilegios root en el firewall.
El aviso del fabricante clasifica la severidad como alta, CVSS-B 8.6, y señala que existe explotación muy limitada contra la interfaz de administración. CISA agregó la CVE a su catálogo de Vulnerabilidades Explotadas Conocidas el mismo 14 de octubre.
La cobertura que originó este análisis habla de amenazas contra firewalls y de actividad de ransomware. NO DETERMINADO. Las fuentes oficiales revisadas no atribuyen la explotación de CVE-2026-0322 a un grupo específico ni confirman ransomware en una organización afectada.
Qué resulta realmente relevante
El requisito de autenticación no convierte este caso en una prioridad menor. La ejecución como root ocurre sobre el dispositivo que aplica políticas de segmentación, inspecciona tráfico y puede concentrar credenciales administrativas, certificados y configuraciones de red. La oportunidad adversaria aparece cuando una cuenta privilegiada se compromete, cuando la administración se expone fuera de redes confiables o cuando se admite acceso desde segmentos de usuario.
El fabricante indica que el riesgo es mayor si se permite acceso a la interfaz de administración desde direcciones externas en Internet. También recomienda restringirla a direcciones IP internas de confianza o a un jump box controlado. Cloud NGFW y Prisma Access no están afectados por esta CVE.
Exposición: qué validar ahora
La condición técnica de exposición es directa: una versión afectada de PAN-OS en firewalls PA-Series, VM-Series o Panorama, con una ruta de acceso de red a la interfaz de administración. No se requiere una configuración especial para que el producto sea vulnerable, pero la superficie práctica aumenta cuando la administración no está aislada.
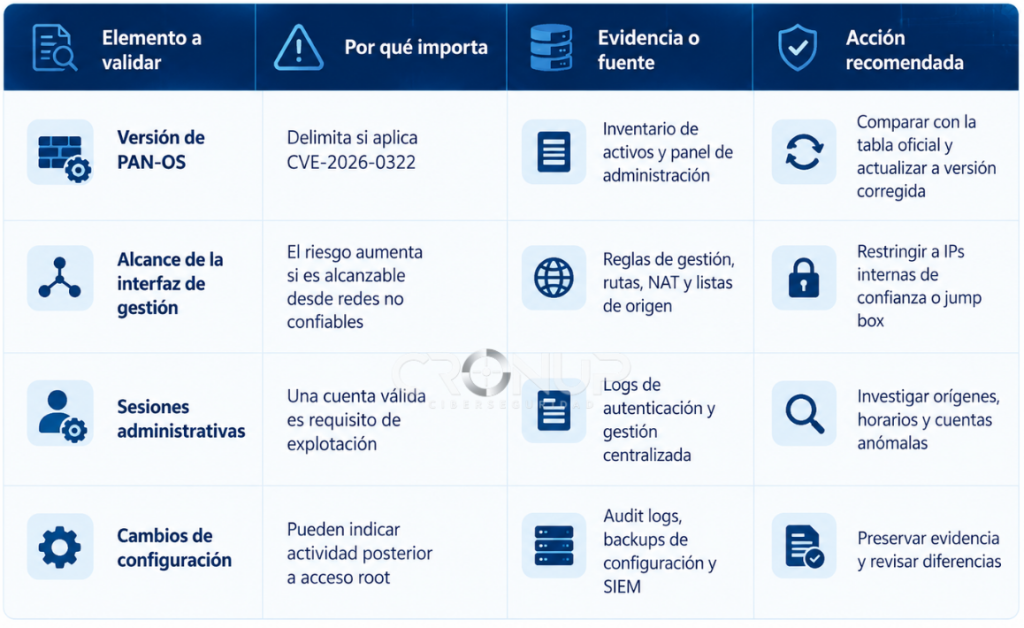
Revise la versión instalada y la lista real de orígenes que pueden conectarse a administración. No infiera exposición solo por tener el producto desplegado. Verifique modelo, rama de PAN-OS, versión y controles de acceso.
Señales de exposición o detección
Cómo saber si ya ocurrió
CONFIRMADO. El fabricante publicó tres direcciones IP asociadas a actividad de amenaza e intentos limitados de explotación. Estas direcciones deben tratarse como un punto de búsqueda en logs de firewall, gestión centralizada, proxy y telemetría de red, no como prueba autónoma de compromiso.
POSIBLE. Accesos administrativos desde orígenes inusuales, cambios no explicados en configuración, creación de cuentas, tareas programadas, reglas de seguridad o certificados justifican abrir investigación. La ausencia de una coincidencia con los IOCs publicados no descarta actividad distinta.
Qué hacer a primera hora
Cómo evitar caer
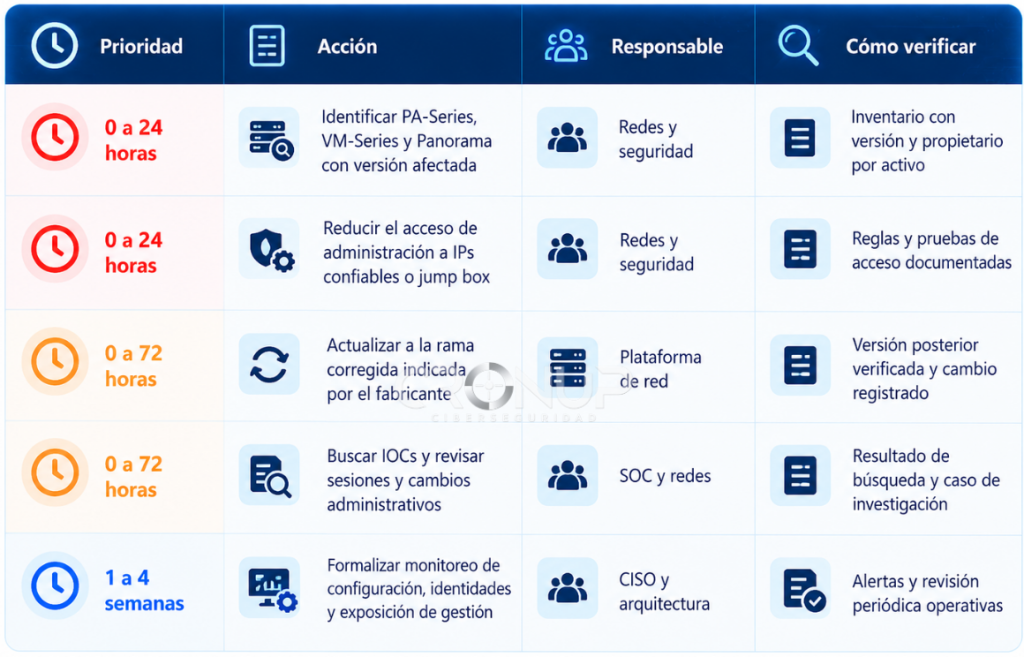
La corrección no debe depender de que alguien recuerde revisar un firewall. Mantenga inventario de equipos y versiones, administración separada del tráfico de producción, MFA para operadores, cuentas nominativas, registro externo inmutable cuando sea posible y alertas para cambios de configuración o accesos administrativos.
Evite publicar interfaces de gestión en Internet. Si el acceso remoto es necesario, enrútelo mediante un bastión con control de identidad y restrinja explícitamente IPs, puertos y horarios. Revise además que las cuentas administrativas no se usen para tareas cotidianas.
Lectura ATRc®
Exposición. El activo crítico es el plano de administración del firewall, no solo el perímetro de datos.
Oportunidad. Una identidad administrativa comprometida puede convertir una falla autenticada en control root.
Ruta. Acceso a administración, ejecución de código y posible modificación de políticas o secretos.
Validación. Versión, superficie de administración, origen de sesiones, cambios de configuración y coincidencias con IOCs oficiales.
Esta lectura es una interpretación de CronUp basada en el aviso del proveedor y CISA. No confirma que cada instalación vulnerable esté comprometida.
MITRE ATT&CK
Si una investigación confirma el uso de una cuenta administrativa válida para explotar esta condición, puede evaluarse T1078: Valid Accounts. La ejecución como root sobre un dispositivo de red debe investigarse con los registros disponibles antes de asignar técnicas adicionales.
IOCs / Indicadores verificables
Direcciones IP asociadas por el fabricante a actividad de amenaza e intentos limitados de explotación: 66[.]42[.]72[.]14, 208[.]83[.]239[.]114 y 149[.]248[.]47[.]234.

© 2026 CronUp Ciberseguridad. Todos los derechos reservados. Este contenido está protegido por la Ley Nº 17.336. Se permite su uso informativo citando la fuente y enlazando el artículo original. Su reproducción o uso sin atribución constituye infracción.





