
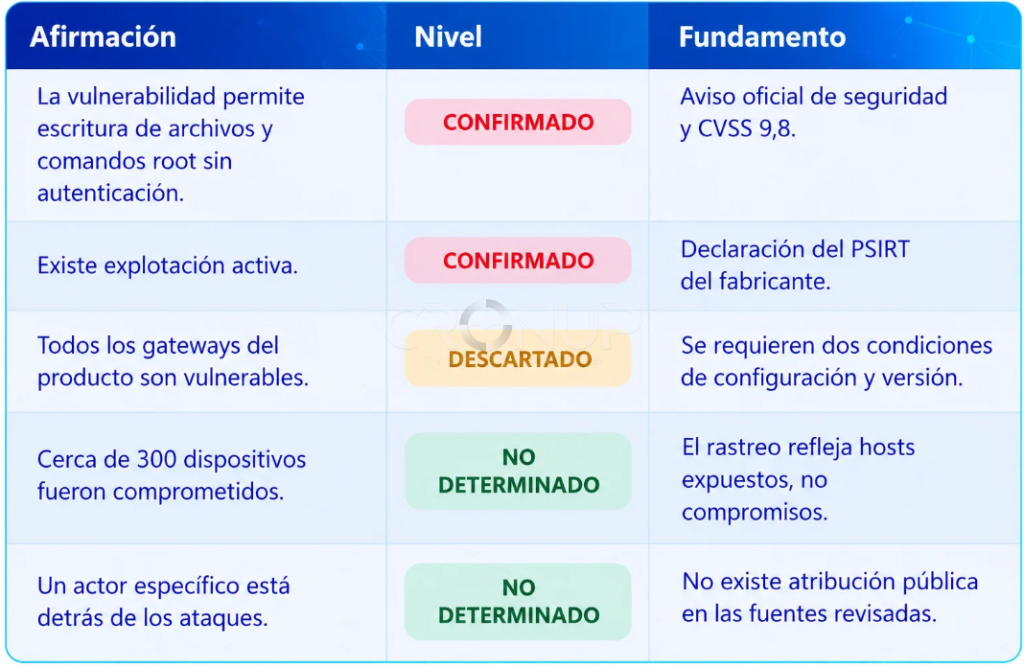
Una vulnerabilidad crítica y explotada activamente permite que un atacante remoto sin autenticación envíe un correo con un archivo adjunto manipulado a un gateway de seguridad de correo vulnerable. Si la explotación tiene éxito, el actor puede escribir archivos arbitrarios y ejecutar comandos con privilegios root sobre el sistema operativo del dispositivo.
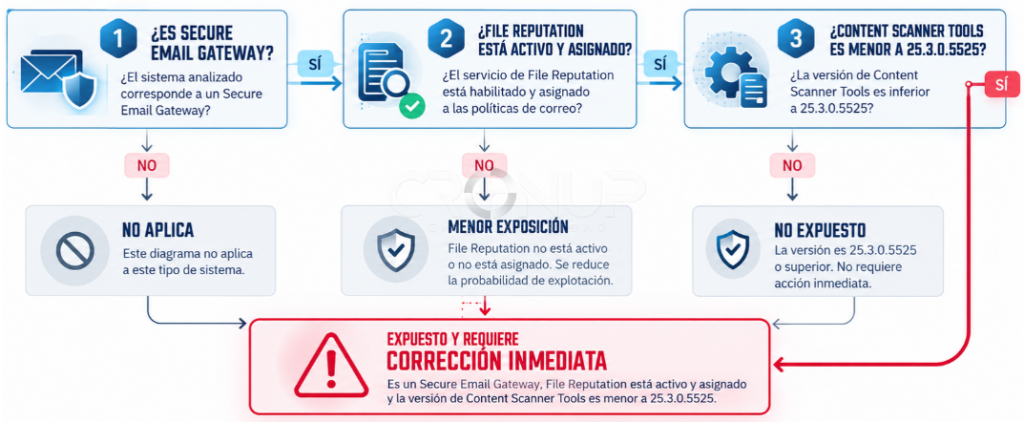
La exposición depende de dos condiciones simultáneas: el servicio File Reputation debe estar habilitado y asociado a una política de correo, y la versión de Content Scanner Tools debe ser anterior a 25.3.0.5525. El producto de administración de correo y el appliance de seguridad web fueron confirmados como no afectados por esta vulnerabilidad específica.
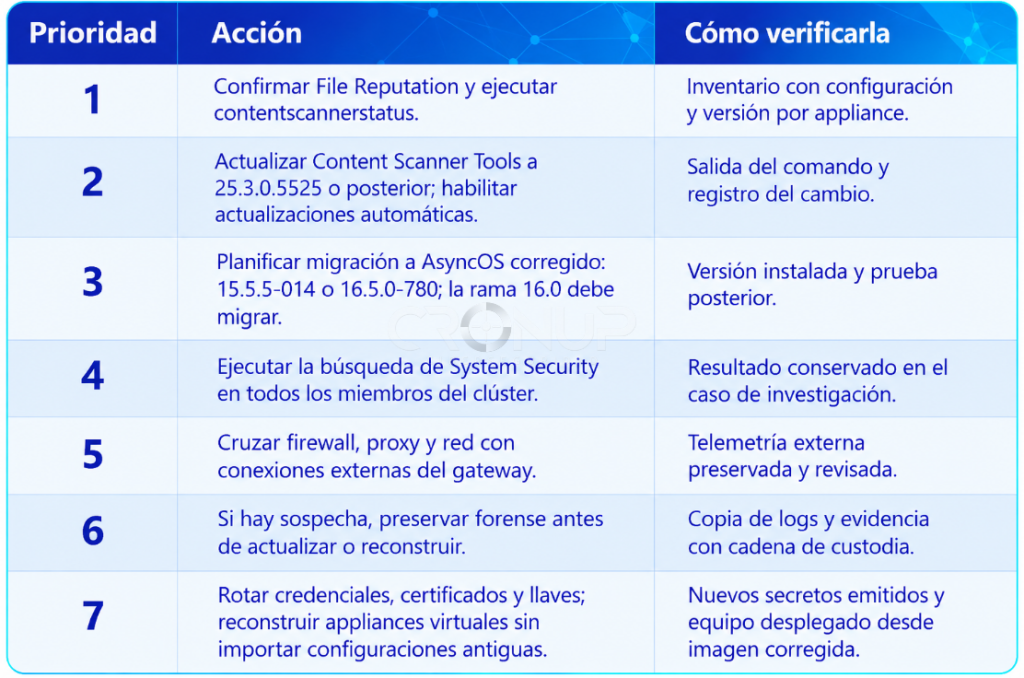
Conclusión clave: instalar la corrección detiene la vulnerabilidad, pero no demuestra que un equipo previamente expuesto esté limpio. Cuando exista sospecha de explotación, la prioridad es preservar evidencia, revisar telemetría externa, renovar credenciales y material criptográfico y, en dispositivos virtuales, reconstruir desde una imagen corregida sin importar configuraciones antiguas.
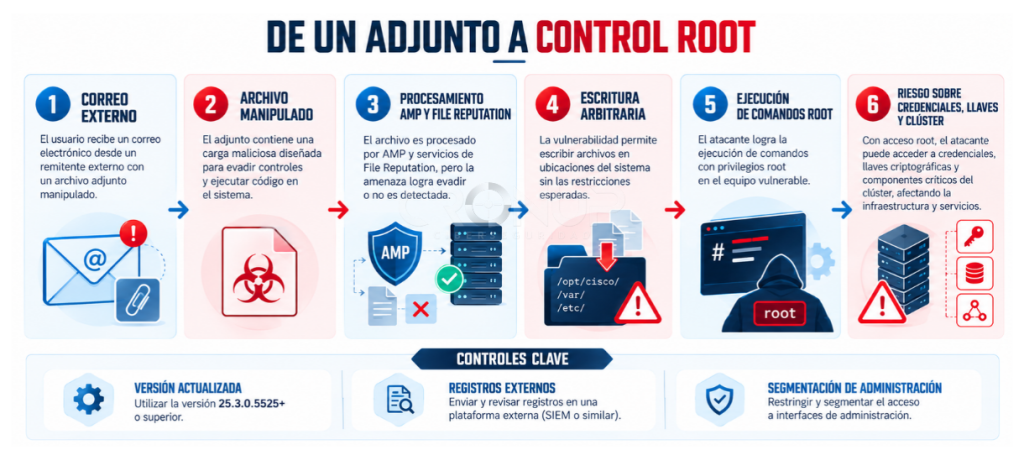
Cómo funciona la vulnerabilidad
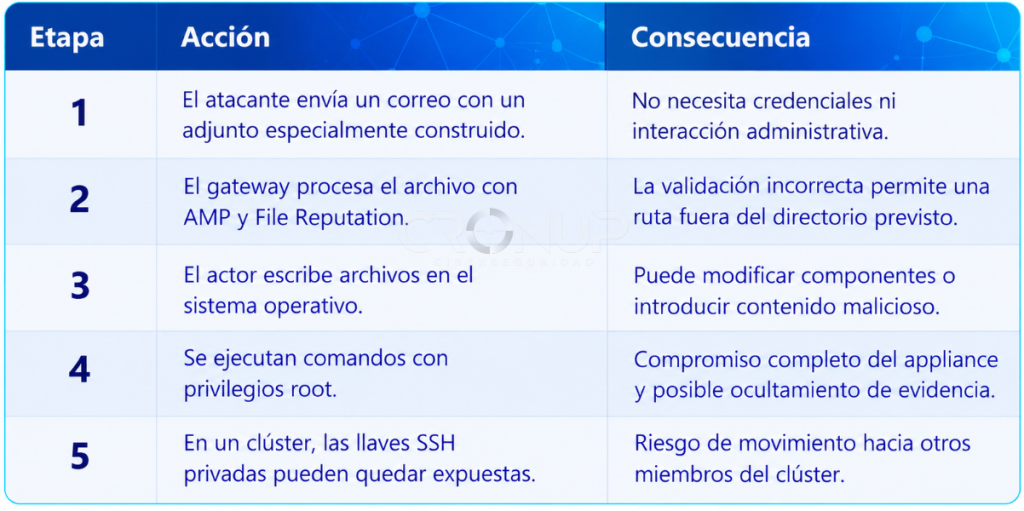
Qué equipos están expuestos
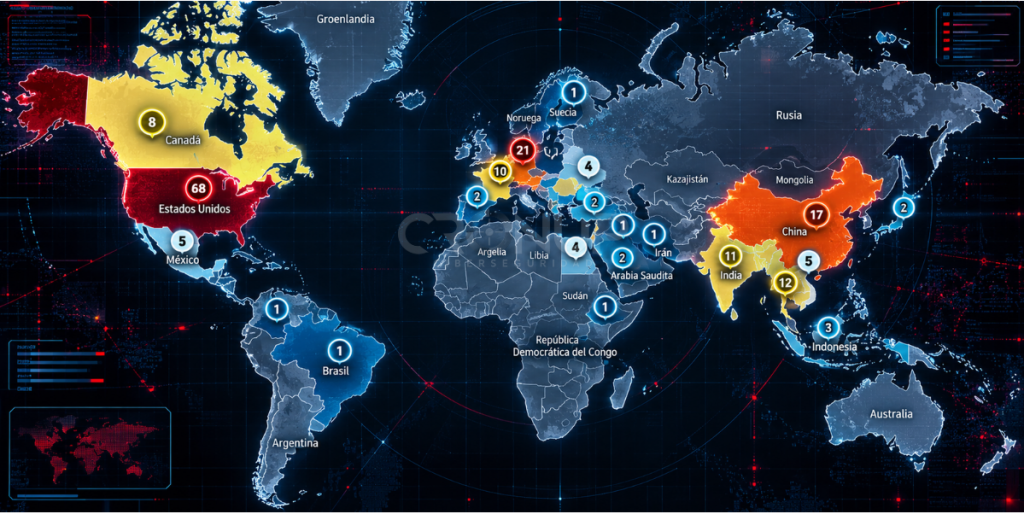
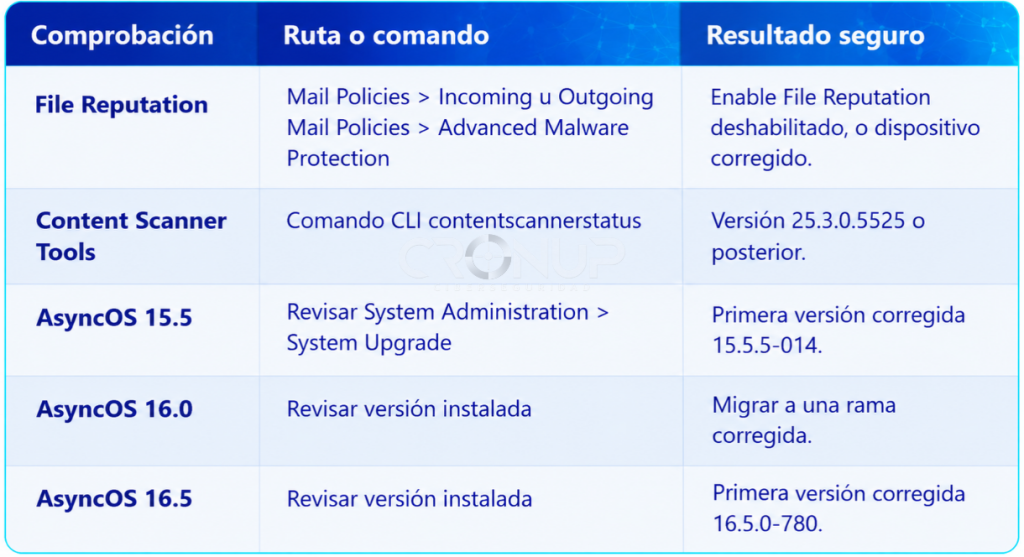
¿Mi gateway es vulnerable?
Explotación activa y alcance conocido
El equipo de respuesta del fabricante confirmó que tomó conocimiento de explotación activa en octubre de 2026. No publicó el número de ataques, una atribución o una cronología completa. Cerca de 300 gateways aparecían expuestos en el rastreo citado por BleepingComputer, pero esa cifra no permite determinar cuáles eran honeypots, cuáles ya estaban corregidos ni cuántos fueron comprometidos.
En consecuencia, no se debe afirmar que 300 dispositivos fueron vulnerados. La cifra representa exposición observable, no explotación confirmada.
Confianza analítica
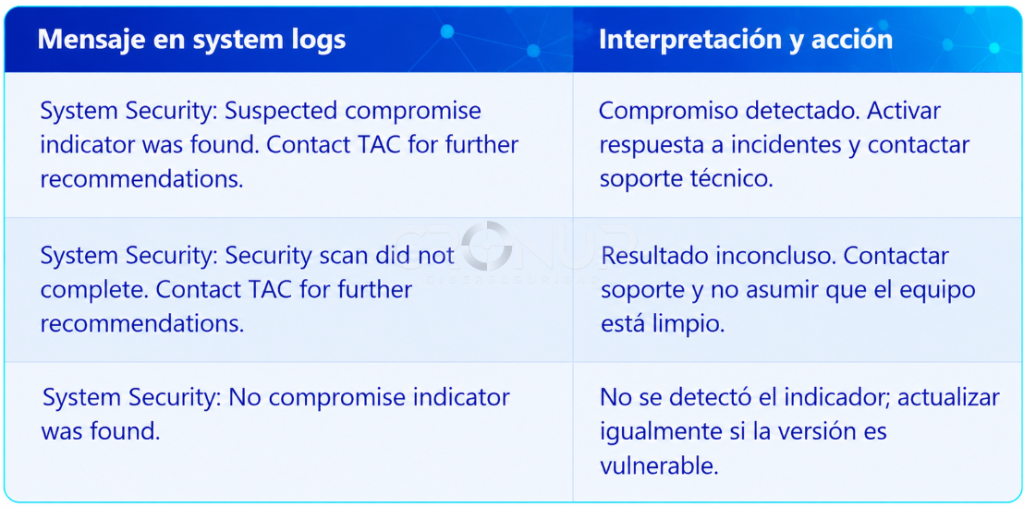
Indicadores de compromiso
El fabricante publica mensajes de sistema para orientar la comprobación. Estos indicadores deben mantenerse como texto. Una salida negativa no es absoluta porque un atacante con root puede borrar u ocultar evidencia.
Señales complementarias
- Comando de revisión: grep «System Security» system_logs. En un clúster debe ejecutarse sobre cada miembro.
- Señales complementarias
- Descargas desde direcciones IP externas o maliciosas hacia el appliance.
- Cargas inesperadas iniciadas desde el gateway hacia infraestructura externa.
- Cambios de archivos, procesos o conexiones no explicados por administración legítima.
Qué hacer a primera hora
Medidas de endurecimiento
- Estas recomendaciones deben permanecer como texto para que puedan asignarse y auditarse.
- Medidas de endurecimiento
- Evitar acceso administrativo desde Internet; permitir solo hosts confiables y protocolos necesarios.
- Separar las interfaces de correo y administración.
- Enviar registros a un servidor externo y conservarlos durante un periodo útil para investigación.
Consejos para clientes y usuarios
- Aplicar mínimo privilegio y cuentas nominativas para operadores y administradores.
- Consejos para clientes y usuarios
- Esta vulnerabilidad no depende de que el usuario abra el adjunto: el procesamiento ocurre en el gateway. La acción principal corresponde al equipo administrador.
- Los usuarios deben seguir reportando adjuntos inesperados, porque pueden aportar evidencia de la campaña aunque no hayan sido abiertos.
Implicancia estratégica para CronUp
No reenviar el correo sospechoso; conservarlo mediante el procedimiento de reporte para preservar encabezados y adjuntos.
Conclusiones
La ventana de decisión no termina con el parche. Cuando existe ejecución root, la ausencia de un indicador local no basta para cerrar el caso. La reducción de riesgo exige correlacionar exposición, evidencia externa, credenciales potencialmente accesibles y dependencia entre miembros de un clúster.

© 2026 CronUp Ciberseguridad. Todos los derechos reservados. Este contenido está protegido por la Ley Nº 17.336. Se permite su uso informativo citando la fuente y enlazando el artículo original. Su reproducción o uso sin atribución constituye infracción.





