
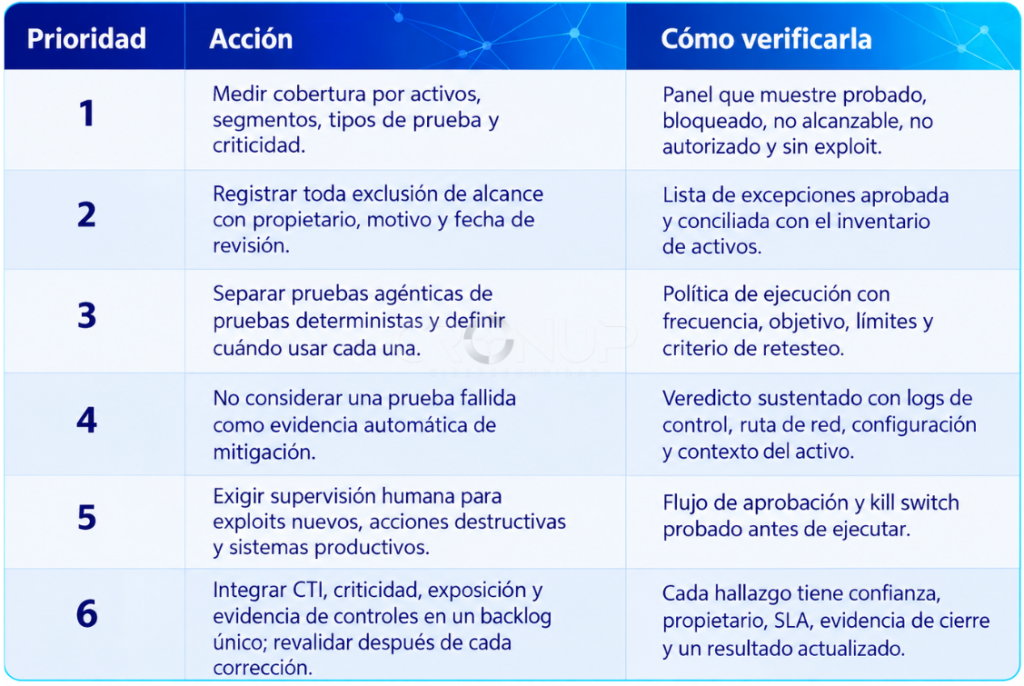
La efectividad de un programa de validación no se mide solo por las vulnerabilidades explotadas. También debe medir qué activos quedaron fuera de alcance, qué pruebas fueron omitidas por seguridad, qué exposiciones carecen de PoC y qué controles compensatorios cuentan con evidencia verificable.
Cómo funciona el Pentesting Agéntico
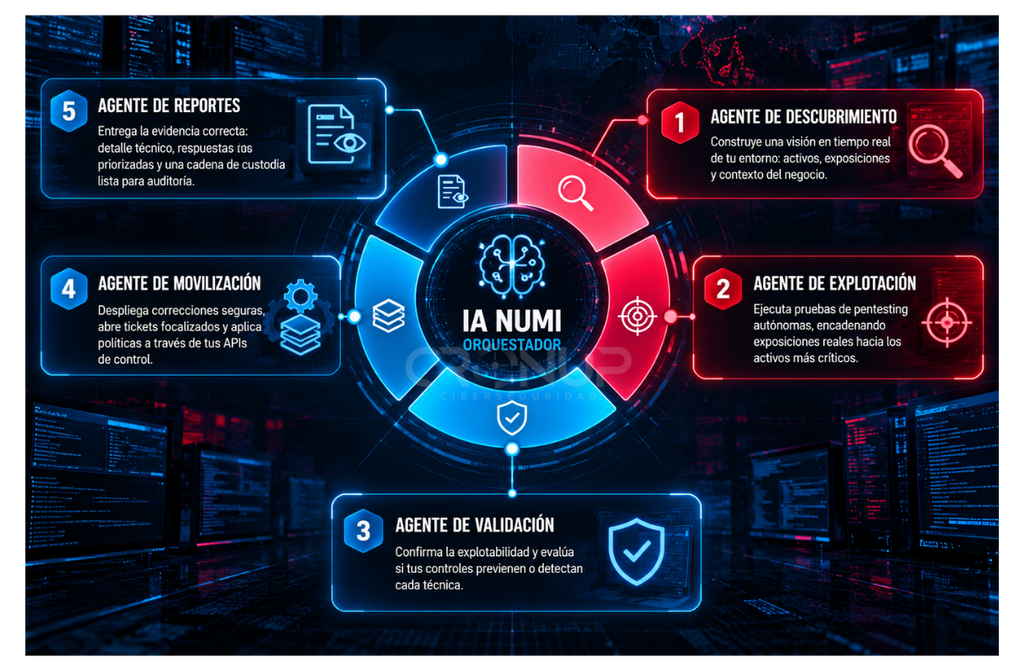
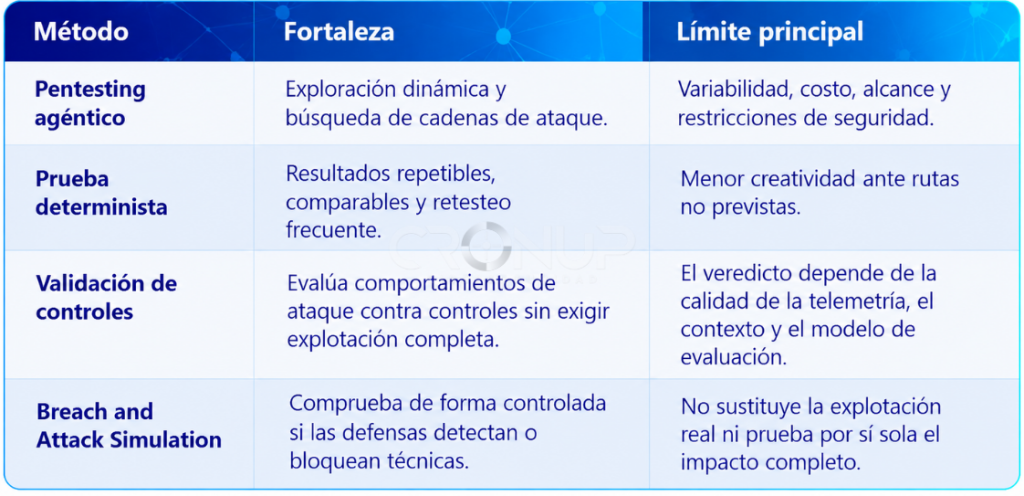
Un pentest tradicional recorre reconocimiento, evaluación de vulnerabilidades, acceso inicial, postexplotación y reporte. Un agente de IA puede decidir el siguiente paso según los hallazgos y el contexto, lo que aumenta su capacidad para descubrir cadenas de explotación. Sin embargo, sus resultados pueden variar entre ejecuciones y el consumo de tiempo y recursos crece en entornos extensos.
El punto ciego principal
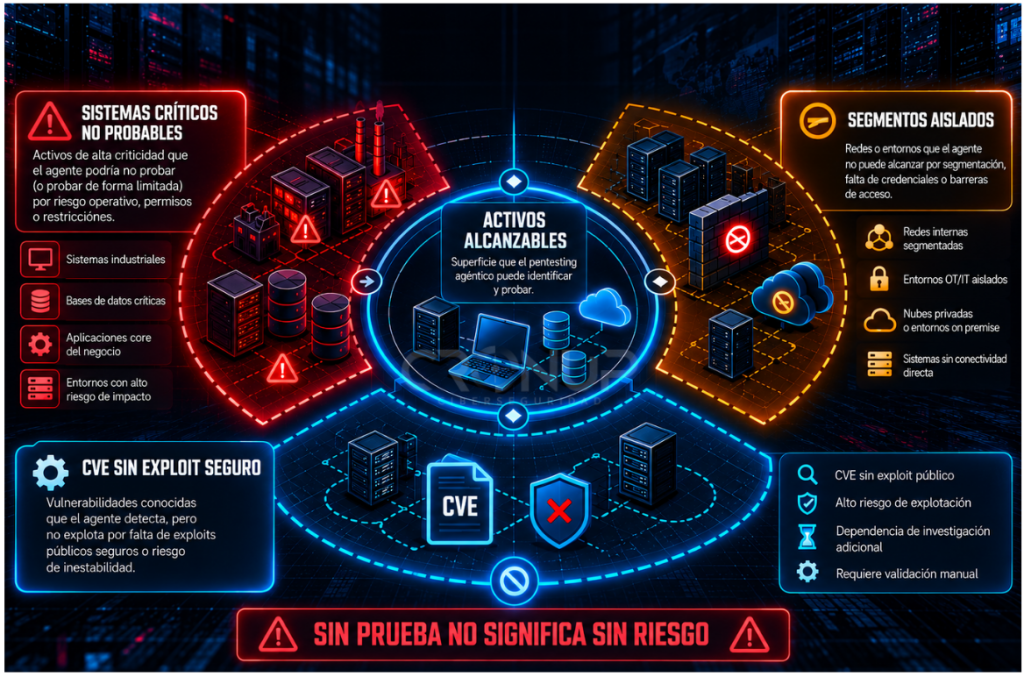
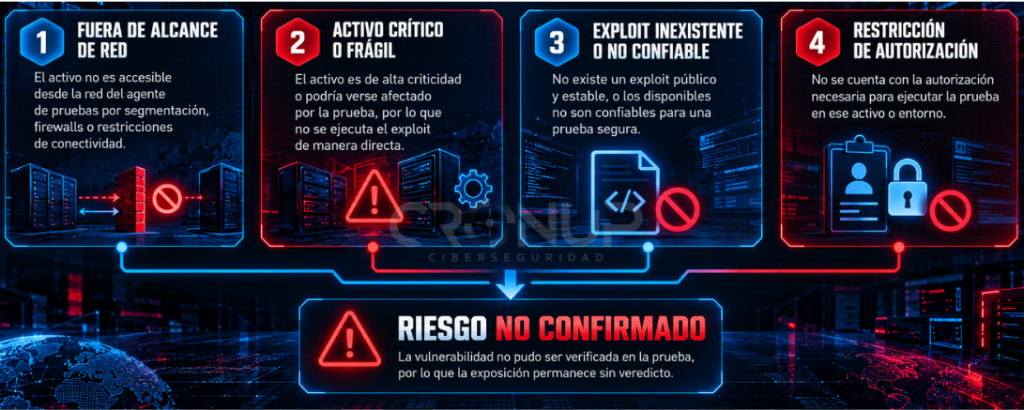
La prueba ofensiva solo puede actuar donde existe conectividad, autorización y un nivel de riesgo aceptable. Los sistemas frágiles o críticos pueden quedar excluidos porque una explotación real podría detener servicios, corromper datos o activar un failover. Los segmentos aislados o sin ruta de red también quedan fuera. Además, una vulnerabilidad alcanzable puede no ser probada si no existe un exploit o si generar uno introduce un riesgo operacional no aceptado.
El caso numérico presentado
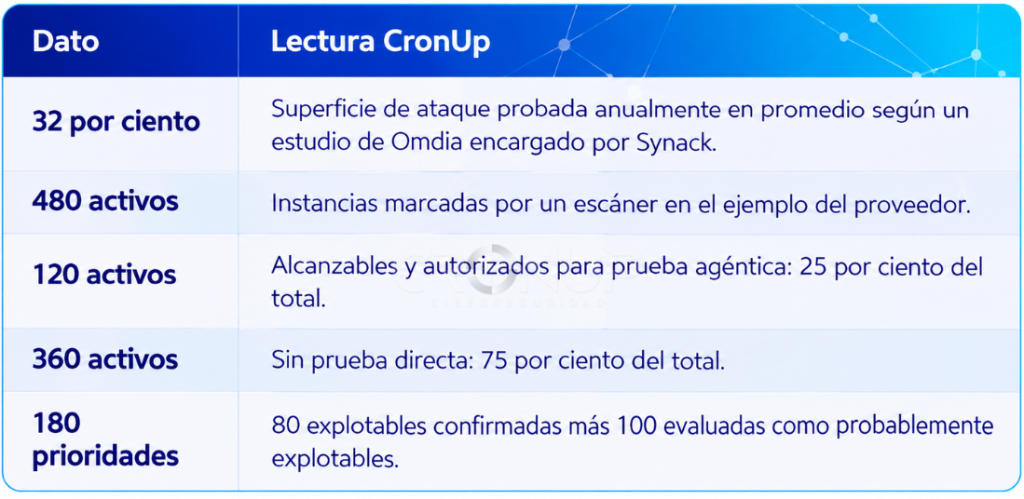
En un entorno cliente no identificado, el proveedor afirma que los escáneres marcaron 480 instancias por una vulnerabilidad de omisión de autenticación. El pentesting agéntico pudo probar 120: confirmó 80 como explotables y observó 40 bloqueadas. Las 360 restantes no eran alcanzables dentro del alcance permitido y quedaron inicialmente sin veredicto.
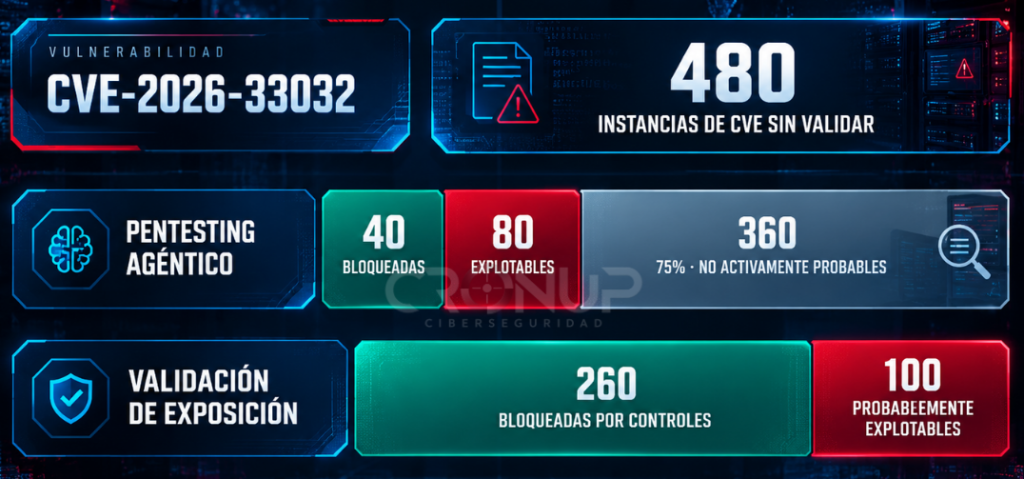
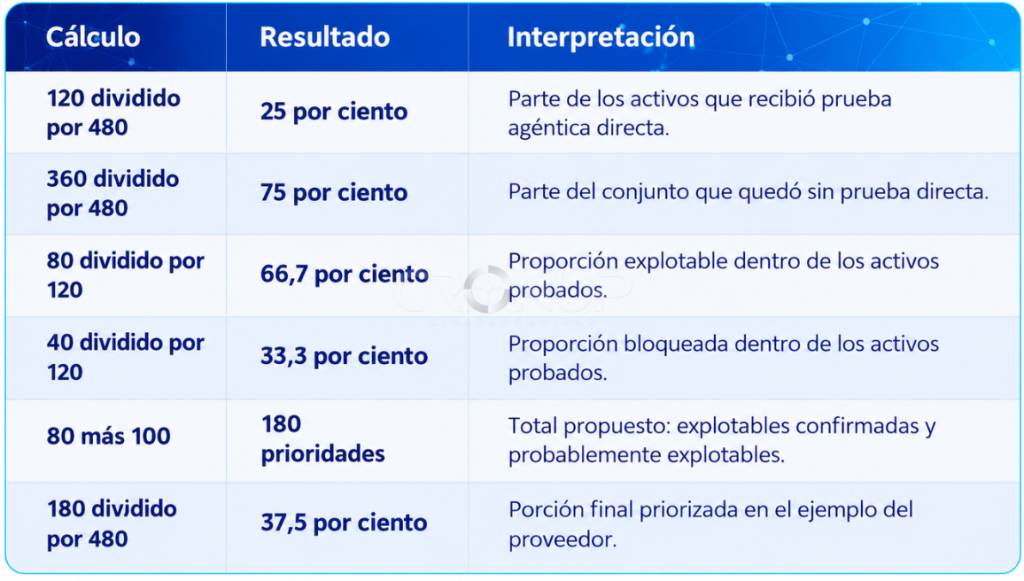
La cobertura debe convertirse en una métrica explícita. Un informe que solo enumera exploits exitosos puede ocultar activos no alcanzados y vulnerabilidades sin prueba. El backlog debe conservar esas categorías en lugar de interpretarlas como resultados negativos.
Confianza analítica
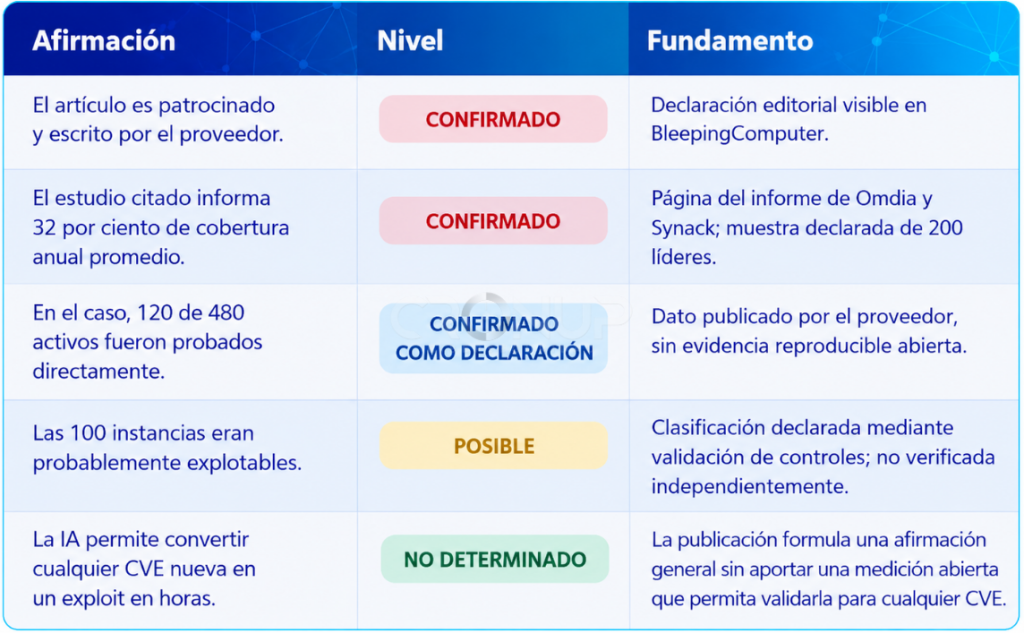
Métodos de validación: fortalezas y límites
Qué hacer el lunes a primera hora
Señales operativas que sí conviene monitorear
- Señales operativas que sí conviene monitorear
- Activos críticos o expuestos que permanecen fuera del alcance de pruebas durante varios ciclos.
- Cambios de segmentación, identidad o control que invaliden un veredicto anterior.
- Resultados inconsistentes entre ejecuciones agénticas sobre el mismo objetivo.
- Pruebas fallidas sin telemetría suficiente para diferenciar bloqueo, error o falta de alcance.
Consejos para clientes y responsables de negocio
- Consejos para clientes y responsables de negocio
- Preguntar qué porcentaje de los activos críticos quedó realmente probado y cuál quedó sin veredicto.
- Exigir que el informe distinga evidencia directa, inferencia y ausencia de información.
- No autorizar pruebas sobre producción sin límites técnicos, ventana definida, respaldo y plan de detención.
- Confirmar que los hallazgos prioritarios tengan responsable, fecha y una revalidación posterior.
Implicancia estratégica para CronUp
Para CronUp, el valor estratégico está en medir la exposición que permanece sin respuesta. ATRc® puede incorporar la cobertura de validación como señal de riesgo: activos fuera de alcance, pruebas omitidas, controles sin evidencia, vulnerabilidades sin exploit seguro y tiempo hasta la revalidación.
Conclusiones
El pentesting agéntico amplía la capacidad de explorar cadenas de ataque, pero no elimina los límites de seguridad, conectividad, autorización y disponibilidad de exploits. Un programa maduro debe mostrar esos límites, no esconderlos detrás de una tasa de éxito.

© 2026 CronUp Ciberseguridad. Todos los derechos reservados. Este contenido está protegido por la Ley Nº 17.336. Se permite su uso informativo citando la fuente y enlazando el artículo original. Su reproducción o uso sin atribución constituye infracción.





