
PoeLLM muestra que el riesgo de la infraestructura de IA no termina en el modelo. La campaña Canto Incognito, documentada por Black Lotus Labs, comprometió servicios de IA y herramientas de código abierto expuestos a Internet, instaló mineros de criptomonedas y reutilizó sistemas afectados para buscar y atacar nuevas víctimas.
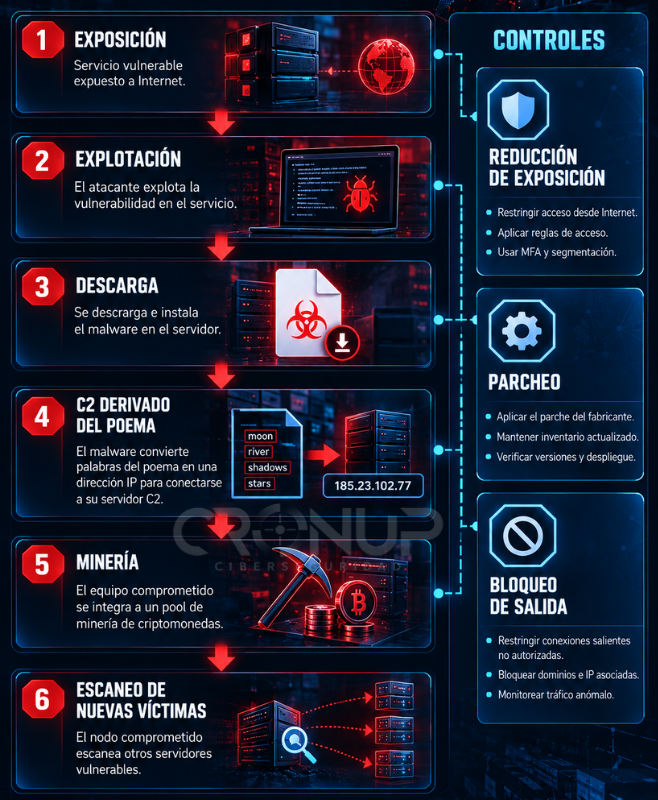
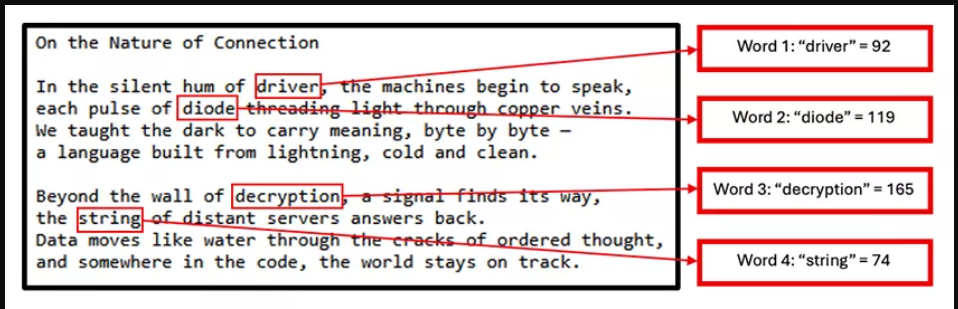
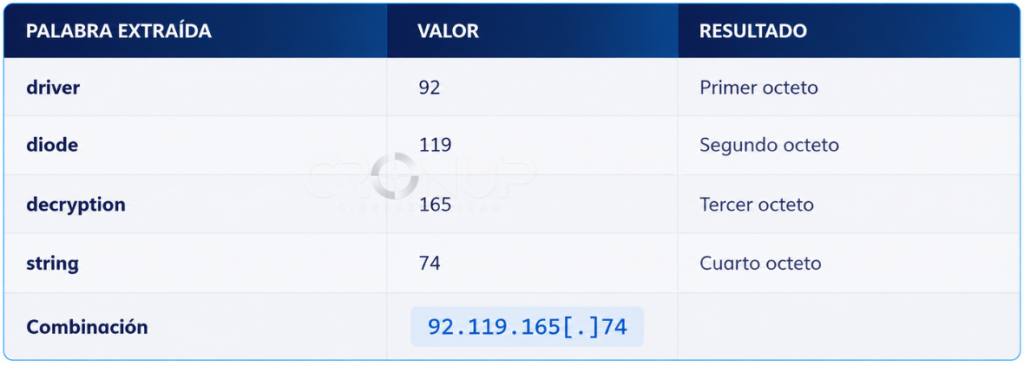
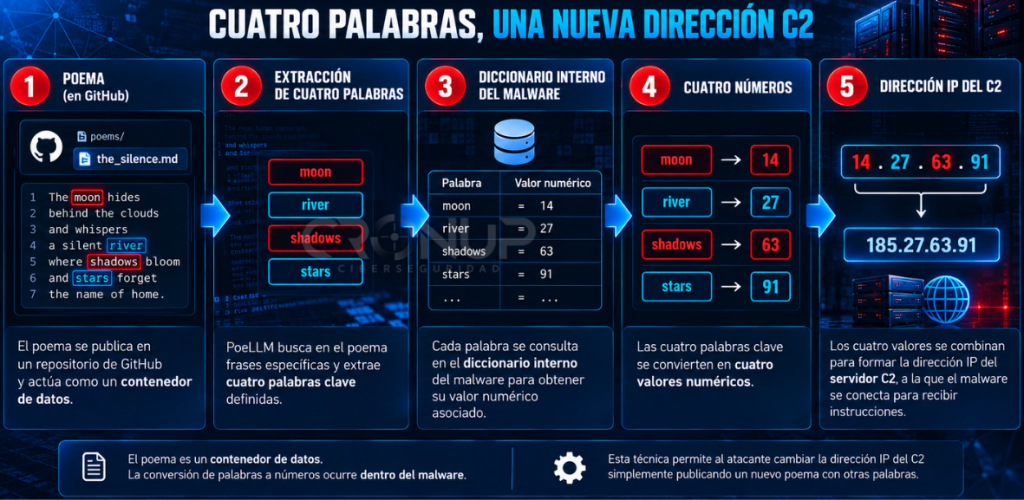
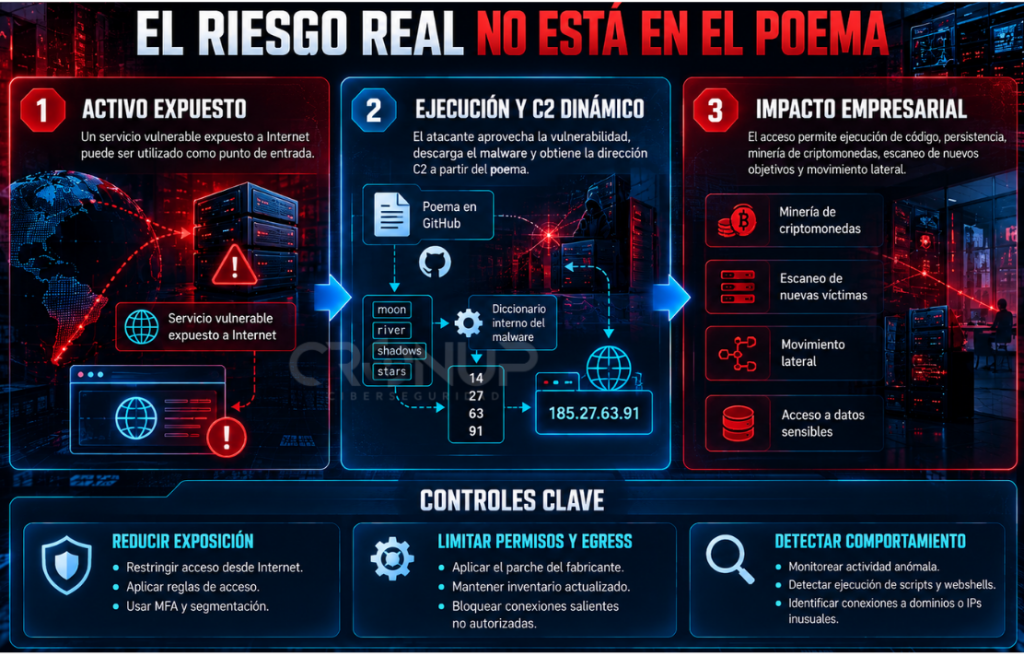
La particularidad técnica es un mando y control que no depende de una IP fija dentro del binario. El malware consulta un poema alojado en GitHub, toma palabras delimitadas, las busca en un diccionario interno y obtiene los cuatro octetos de una dirección IPv4. El operador puede cambiar la infraestructura modificando esas palabras, sin reemplazar el malware en las víctimas.
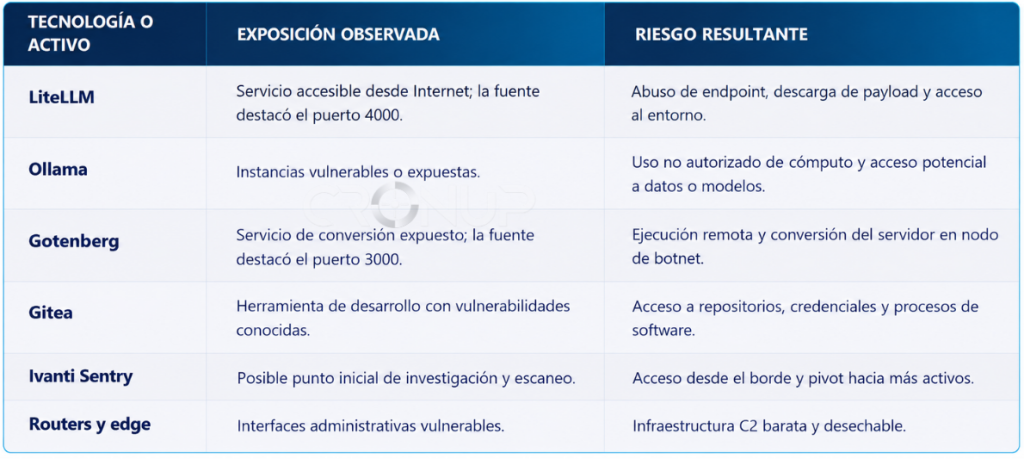
Para una organización, la condición de riesgo es verificable: un servicio de IA, conversión documental o desarrollo publicado sin controles puede entregar cómputo, conectividad, secretos o acceso a otros activos. La prioridad es identificar la exposición, reducirla y revisar si el host presenta señales de minería, escaneo o descarga de payloads.
Lo esencial en cinco puntos
- Objetivo operativo: monetización por minería y ampliación de una botnet con capacidades de escaneo y explotación.
- Superficie prioritaria: servicios LLM, convertidores de documentos y herramientas de desarrollo publicados en Internet.
- Persistencia de C2: cuatro palabras del poema seleccionan los cuatro octetos de una IP.
- Escalamiento: los sistemas comprometidos minan y también actúan como trabajadores de reconocimiento y explotación.
- Riesgo empresarial: consumo de recursos, exposición de secretos, movimiento lateral y participación involuntaria en ataques.
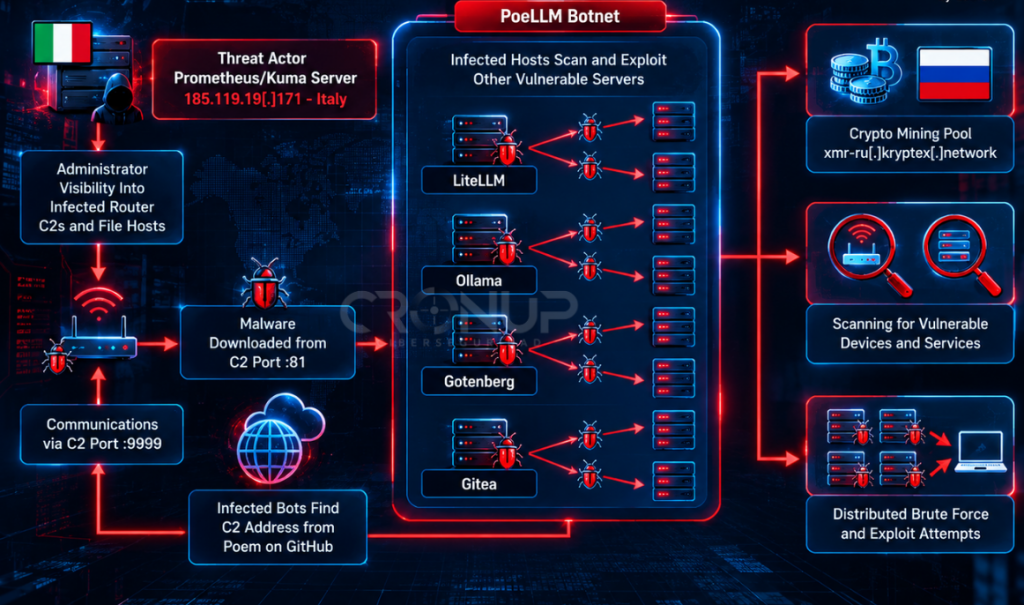
Qué está confirmado y qué sigue siendo evaluación
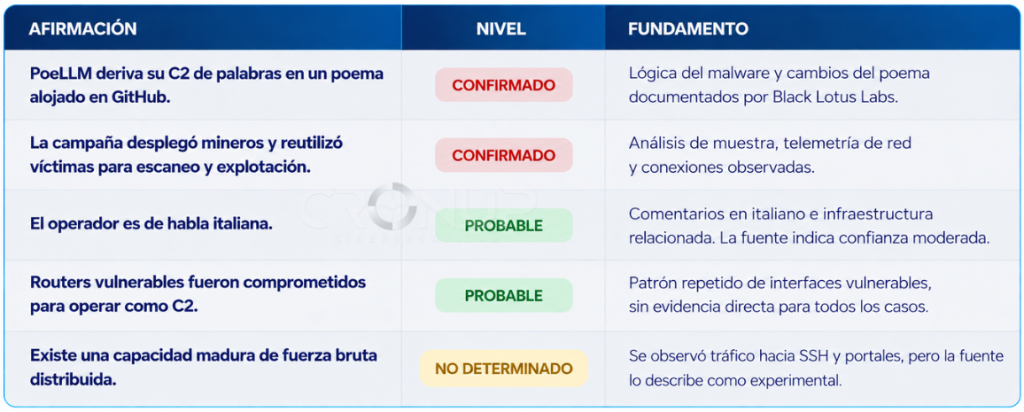
Cómo funciona la cadena de ataque
- Descubrimiento: el actor busca servicios publicados, incluyendo tecnologías asociadas a LiteLLM, Gotenberg, Ollama y otras plataformas.
- Explotación: un objetivo vulnerable recibe una solicitud preparada para descargar archivos desde la infraestructura de mando.
- Ejecución: la carga incorpora shell remota, mineros Iron y XMRig, escaneo HTTP y HTTPS, y capacidad para desplegar exploits.
- Resolución dinámica de C2: el malware consulta el archivo en GitHub y traduce cuatro palabras a valores numéricos.
- Monetización y expansión: la víctima mina criptomonedas y puede pasar a escanear o explotar otros sistemas.
El C2 escondido en un poema
El archivo dash.css, en un repositorio de GitHub que imitaba la estructura de otro proyecto, contenía el poema On the Nature of Connection. PoeLLM no interpreta su significado: busca delimitadores fijos, extrae cuatro palabras y consulta un diccionario integrado en la muestra. Cada valor se convierte en un octeto de la dirección IPv4.
La ventaja es operacional. Al modificar las palabras seleccionadas, el operador puede hacer que las víctimas calculen una nueva dirección C2 sin entregar una nueva versión del binario. Black Lotus Labs registró once modificaciones al poema desde el primer commit del 13 de abril de 2026.
Por qué esta técnica importa
El uso de contenido público como capa de direccionamiento dificulta una defensa basada solo en listas de bloqueo. Bloquear una IP no elimina el mecanismo cuando el atacante puede cambiar el poema. Aun así, la campaña sigue dejando señales: consultas al repositorio, patrón de extracción, comunicaciones hacia infraestructura C2, minería y escaneo saliente.
La superficie de exposición
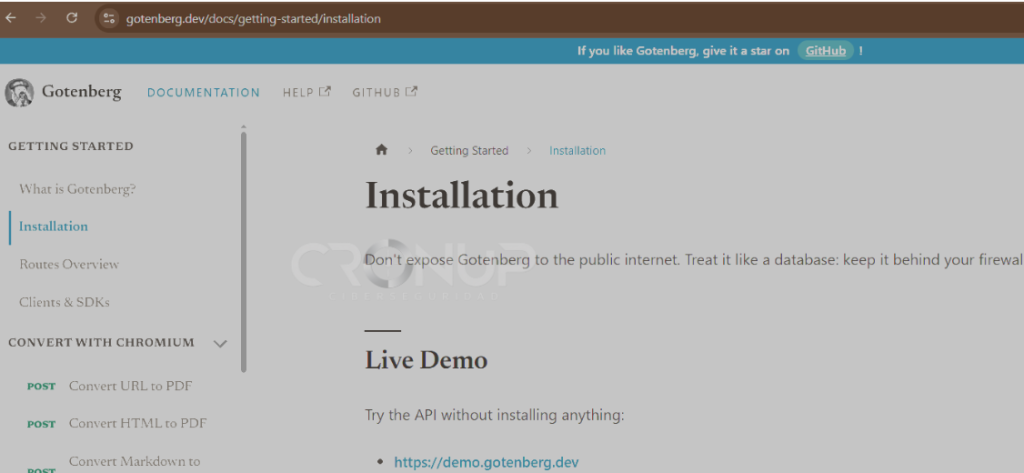
Obtenido de https://gotenberg.dev/docs/getting-started/installation
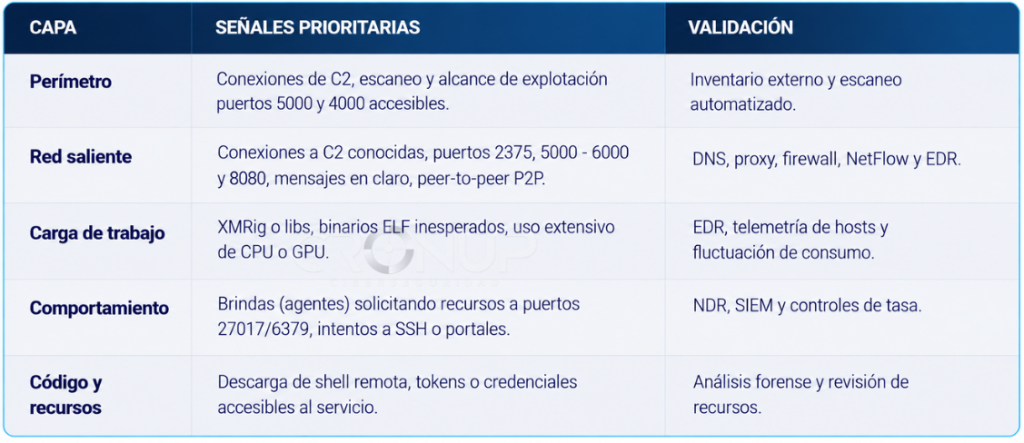
Qué buscar en la red y en los hosts
La detección debe combinar IOCs con comportamiento. Los indicadores caducan o cambian de propietario; en cambio, una carga que descarga desde el puerto 81, se comunica con puertos C2 poco habituales, ejecuta mineros y comienza a escanear destinos externos conserva valor para hunting.
IOCs e indicadores
Validar vigencia y contexto antes de bloquear. Los IOCs se entregan como texto editable para investigación y carga en controles defensivos.
- Direcciones C2 activas reportadas al 7 de octubre de 2026:
92.119.164[.]50,103.249.201[.]108,178.128.14[.]204. - Infraestructura observada anteriormente:
191.37.28[.]160,89.39.253[.]46,120.224.114[.]212,5.78.73[.]122,15.204.178[.]28,92.119.165[.]74,45.133.73[.]28,185.132.53[.]158,136.148.69[.]233. - Hashes SHA-256:
6fab94577364beec314afae3b082dd680933f08a8349b9f35b92667e8231b501;350a99830b80b5600d3a2757fa996155579ef9d0c53de95f0299f64d280b9bb1;f706aba0d150db2d8f385cbbbb6a6d4fe590a5d184f29e5b1b05fcc4c2cd0932. - Rutas:
/private/python3.6y/private/bins.shsobre puerto 81. - Endpoint LiteLLM citado:
/mcp-rest/test/connection. - Infraestructura de minería:
5.180.174[.]162:8029y46.21.245[.]211:7029. Dominio:malwarescan[.]xyz.
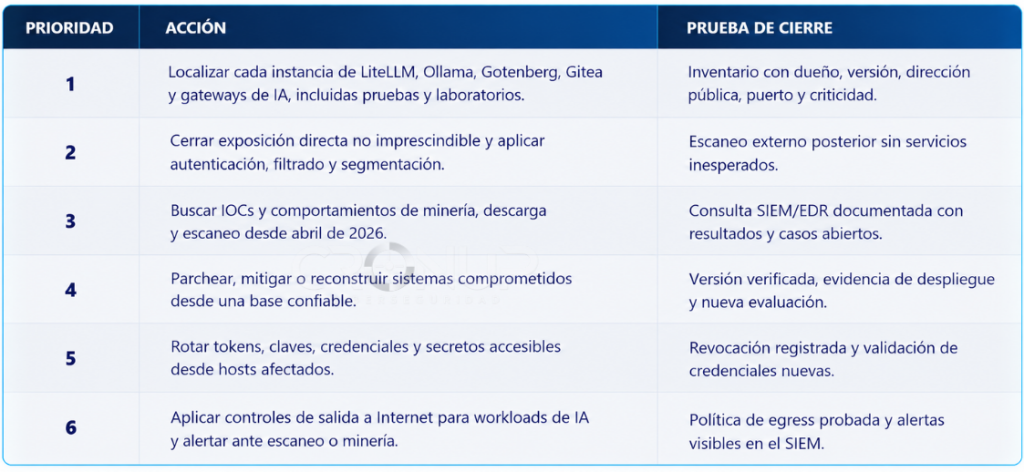
Qué hacer a primera hora
Cómo evitar caer
- No publicar servicios de IA, desarrollo o conversión desde un router doméstico o nube sin autenticación y reglas de acceso.
- Aplicar actualizaciones desde fuentes oficiales y revisar scripts de instalación.
- Investigar aumentos inesperados de CPU, GPU, consumo eléctrico o facturación cloud.
- Restringir puertos entrantes y salientes incluso en entornos de prueba.
- Ante sospecha, cambiar credenciales desde un equipo limpio y preservar evidencia antes de restaurar.
Conclusión estratégica
PoeLLM no es una IA autónoma que decidió atacar. Es una operación de malware que aprovecha infraestructura expuesta, cómputo valioso y controles insuficientes. Su innovación operativa consiste en separar la dirección C2 del binario mediante contenido público y un diccionario interno.
El impacto no termina en minería. Un servidor afectado puede convertirse en plataforma para reconocer y atacar a terceros. La defensa prioritaria es medible: inventario externo, mínimo privilegio, parcheo, control de salida, monitoreo de comportamiento y respuesta preparada.
Lectura ATRc®
ATRc® debe identificar cuándo un activo de IA pasa de experimento interno a superficie explotable: publicación en Internet, versión vulnerable, credenciales accesibles y ausencia de monitoreo. El indicador estratégico es el tiempo para detectar la instancia, asignarle dueño, corregir la exposición y confirmar el cierre.

© 2026 CronUp Ciberseguridad. Todos los derechos reservados. Este contenido está protegido por la Ley Nº 17.336. Se permite su uso informativo citando la fuente y enlazando el artículo original. Su reproducción o uso sin atribución constituye infracción.





