
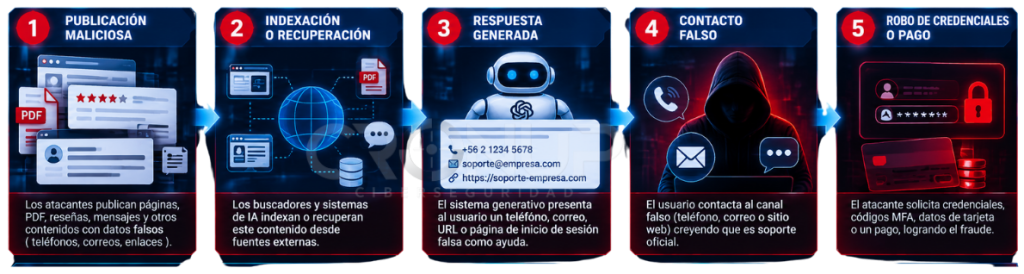
Investigadores de Vigilance Security describieron una campaña denominada Dark Sourcery que publica a escala contenido falso optimizado para buscadores y sistemas generativos. El objetivo es que asistentes como ChatGPT Gemini y Google AI Overview presenten números telefónicos correos o páginas de inicio de sesión controlados por estafadores cuando una persona solicita ayuda de una marca.
La técnica no necesita comprometer directamente el modelo. Manipula el ecosistema de fuentes que el sistema consulta o sintetiza. Publicaciones reseñas PDFs foros y páginas de soporte falsas pueden adquirir apariencia de autoridad y terminar incorporadas a una respuesta generada.
Vigilance Security afirmó haber identificado al menos 374 empresas afectadas por suplantaciones. No puedo confirmar de manera independiente el universo completo ni atribuir pérdidas concretas a cada empresa porque la investigación pública citada no entrega el dataset íntegro ni una lista técnica verificable de incidentes.
Conclusiones clave
- La superficie de ataque incluye lo que los sistemas de IA dicen sobre una organización no solo sus dominios y cuentas oficiales.
- El fraude puede comenzar dentro de una respuesta aparentemente útil sin que el usuario visite primero una página maliciosa.
- La manipulación combina prácticas semejantes al SEO poisoning con saturación multifuente y contenido diseñado para parecer legítimo.
- La defensa requiere coordinación entre seguridad fraude comunicaciones marca legal y atención al cliente.
- No existe en las fuentes consultadas un conjunto homogéneo de IOCs que permita detectar toda la campaña mediante hashes dominios o IPs.
Interpretación CronUp. El punto de control se desplaza desde el sitio corporativo hacia la respuesta que recibe el usuario. Una organización puede mantener intactos sus dominios, su MFA y su mesa de ayuda, pero seguir expuesta si un buscador o asistente entrega un contacto falso antes de que el usuario llegue al canal oficial.
Consecuencia. El fraude puede adoptar la apariencia de una consulta de soporte normal. Por eso, el equipo de seguridad necesita trabajar con comunicaciones, fraude y atención al cliente: las primeras señales pueden ser llamadas extrañas, correos de recuperación de cuenta o pagos dirigidos a un tercero, no una alerta de endpoint.
Esto me puede pasar a mí
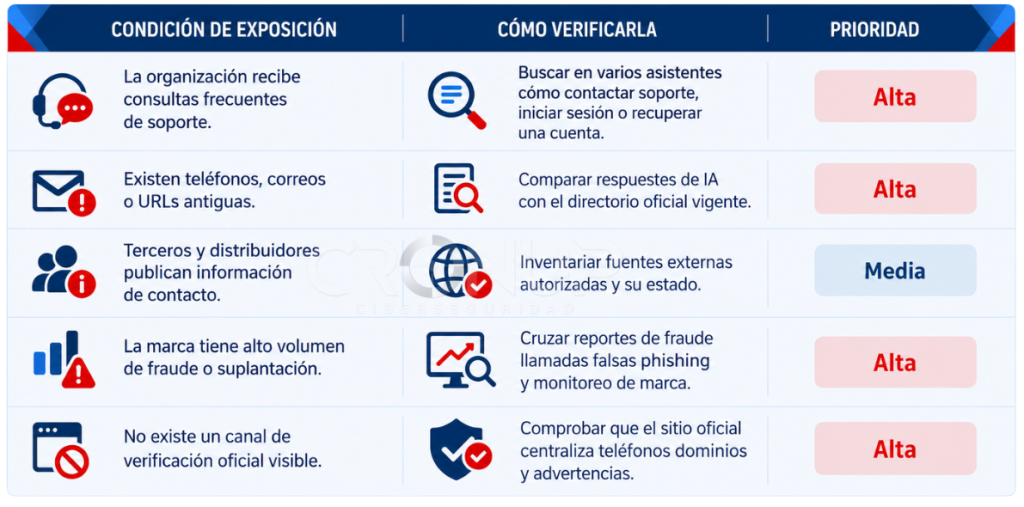
Cadena de ataque
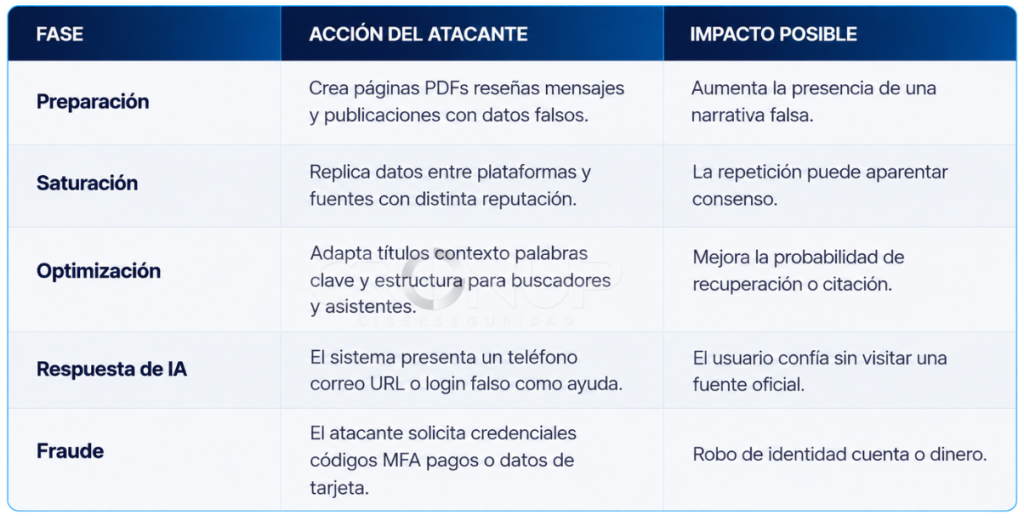
Qué cambia para la defensa
La detección no debe limitarse a buscar dominios maliciosos conocidos. Debe comprobar de forma repetible qué información aparece cuando una persona pregunta por soporte, pagos, restablecimiento de contraseña o contacto comercial. La comparación debe hacerse contra el directorio oficial publicado por la organización.
Una respuesta incorrecta no demuestra por sí sola que un asistente haya causado fraude. Sí constituye una condición de exposición que debe documentarse, corregirse y volver a verificarse. El registro de consultas, respuestas, fuentes mostradas y fecha de observación permite medir si la corrección se mantiene en el tiempo.
Cómo saber si ya ocurrió
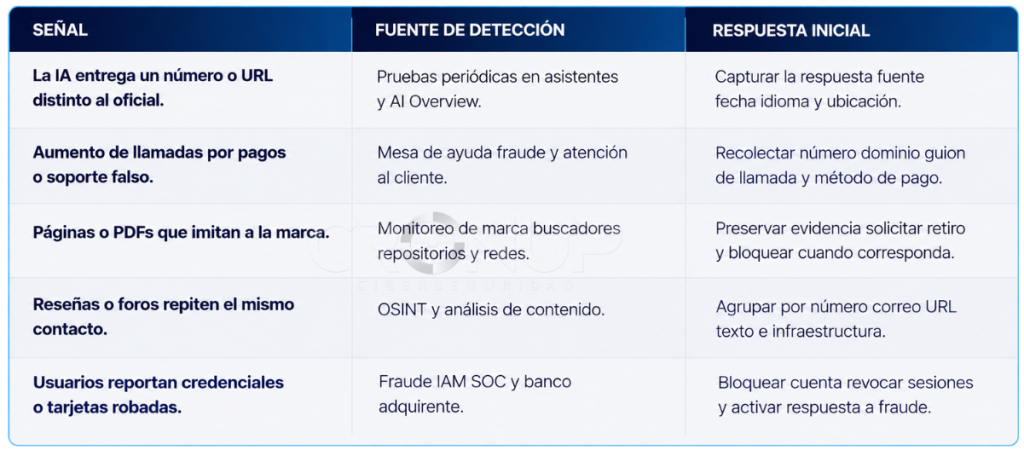
Indicadores de compromiso y fraude
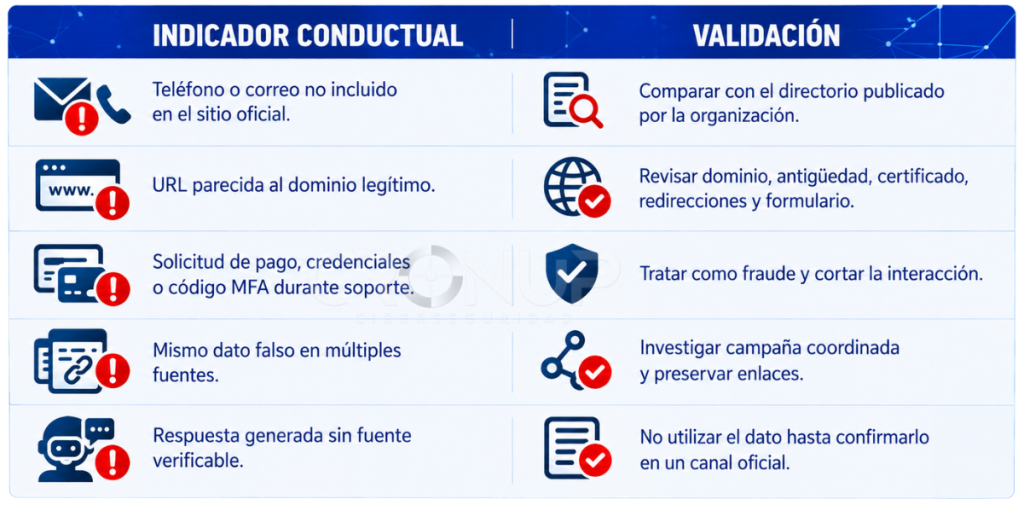
Decisión operativa
Antes de iniciar solicitudes de baja, la organización debe establecer cuál es el dato canónico: número, correo, URL y canal de pago que sí representa a la entidad. Sin esa referencia, es difícil demostrar la suplantación, solicitar correcciones y orientar a los usuarios afectados.
La respuesta debe priorizar la protección de personas que ya buscan ayuda. Un aviso público breve, una página de contacto verificable y un procedimiento para que soporte reciba reportes convierten una señal difusa en evidencia operativa. Las medidas deben registrarse con fecha, URL y responsable.
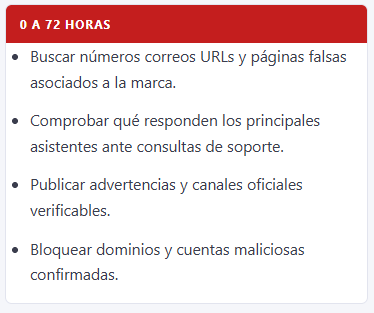
Qué hacer el lunes a primera hora
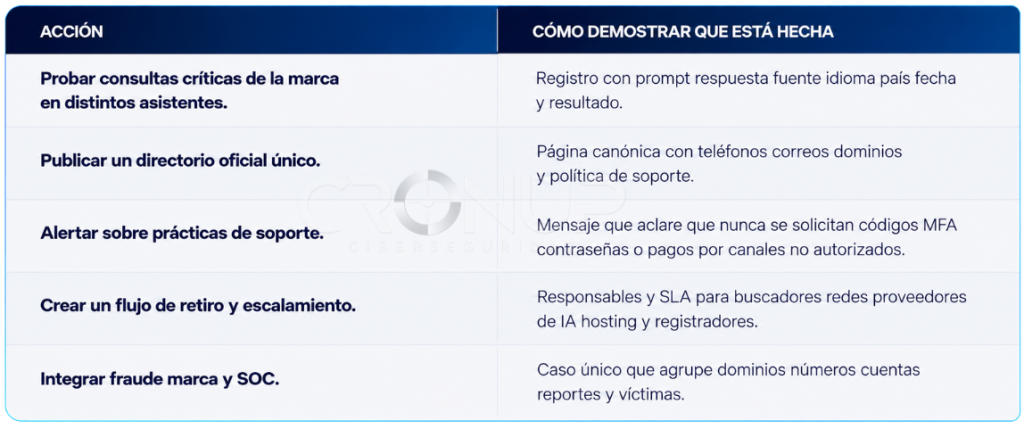
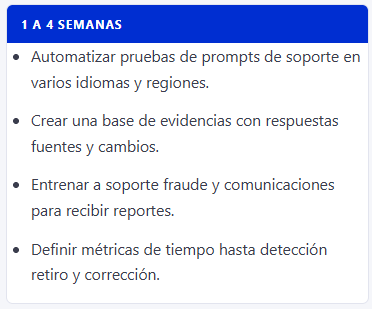
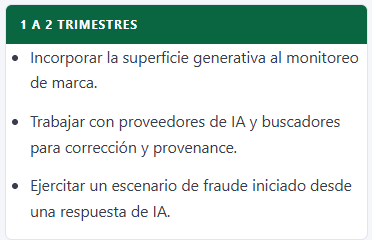
Plan de acción por horizonte
Implicancia estratégica para CronUp
Esta técnica no cambia la necesidad de proteger los activos propios; amplía dónde se materializa la confianza. El usuario puede tomar una decisión de alto riesgo antes de entrar a un dominio corporativo. Por ello, la cobertura de marca debe incluir la información que circula fuera de los activos administrados.
ATRc debe considerar la capa de información externa como una superficie de exposición. La oportunidad de ataque aparece cuando una respuesta generada puede sustituir el canal oficial en la decisión del usuario. El control debe medir cuánto tarda la organización en descubrir un dato falso demostrar cuál es el dato correcto y conseguir que la fuente maliciosa sea retirada o desacreditada.
Recomendaciones finales
- No tratar una respuesta de IA como fuente de identidad o contacto.
- Hacer verificable el canal oficial con una página canónica y mensajes consistentes.
- Monitorear respuestas generadas junto con dominios redes y anuncios.
- Mantener indicadores conclusiones y recomendaciones como texto auditable.
- Separar hechos observados de estimaciones de alcance no publicadas.

© 2026 CronUp Ciberseguridad. Todos los derechos reservados. Este contenido está protegido por la Ley Nº 17.336. Se permite su uso informativo citando la fuente y enlazando el artículo original. Su reproducción o uso sin atribución constituye infracción.





