
“We are after corporate regime change… by the time you are listed here, it will be too late.”
El grupo ShinyHunters, bajo su propio lema “rooting your systems since ’19 ;)”, ha dejado de operar como un actor oportunista para consolidarse como una organización criminal con narrativa, modelo de negocio y capacidad de ejecución a escala global.
En 2026, su actividad reciente confirma un punto de inflexión: ya no buscan interrumpir operaciones, sino capturar, explotar y monetizar datos corporativos de forma sistemática.
Desde la perspectiva de CronUp Ciberseguridad, estamos frente a una evolución crítica del cibercrimen: la transición definitiva hacia la extorsión basada en datos como modelo dominante.
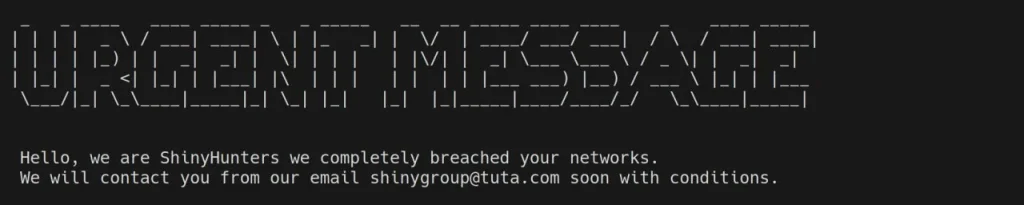
Un mensaje que redefine la amenaza
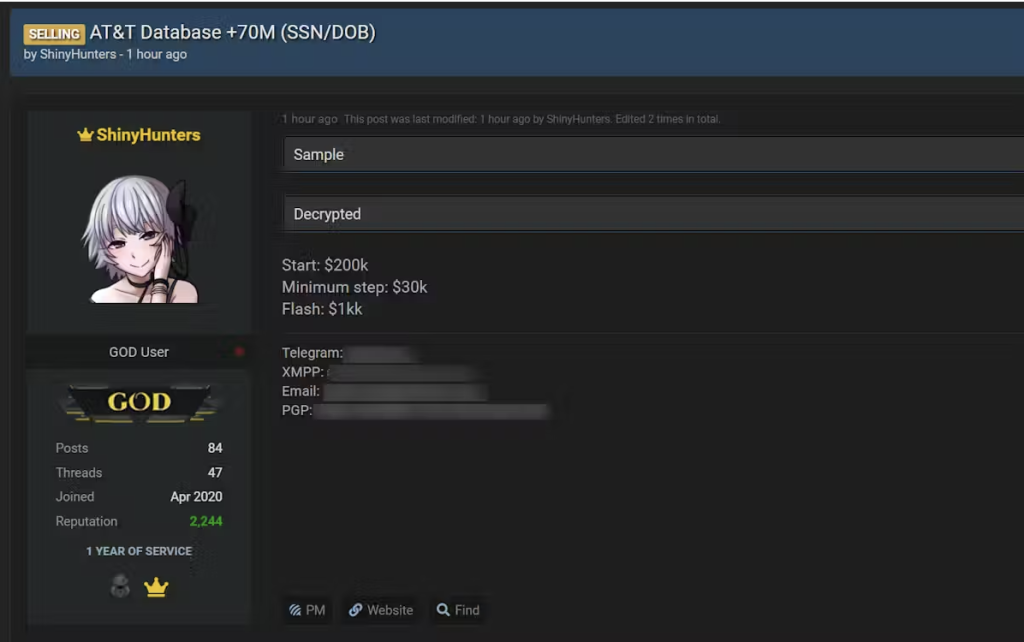
A diferencia de otros grupos, ShinyHunters no solo ataca: comunica.
Su mensaje en foros clandestinos es explícito: negociar no es una opción táctica, es, según ellos, la única decisión racional. Y refuerzan esta narrativa con una estrategia consistente: demostrar públicamente que las organizaciones que no pagan terminan expuestas.
Este enfoque tiene dos implicancias relevantes para el mundo corporativo:
Primero, transforma el incidente técnico en un evento reputacional público desde el día uno y segundo, instala presión directa sobre la alta dirección, no solo sobre los equipos de seguridad.
2026: una campaña global, consistente y escalable
Los casos atribuidos al grupo durante este año no son aislados ni sectoriales. Configuran una campaña sostenida con foco en organizaciones intensivas en datos, plataformas SaaS y ecosistemas con múltiples integraciones.
Entre los incidentes más representativos destacan:
- ADT, Inc: más de 10 millones de registros Salesforce comprometidos, incluyendo PII y datos corporativos internos.
- Udemy, Inc: sobre 1.4 millones de registros expuestos en entornos cloud.
- Marcus & Millichap: más de 30 millones de registros con información sensible.
- Mytheresa: compromiso de datos de clientes y transacciones.
- Zara: exposición de datos desde instancias BigQuery a través de terceros.
- 7-Eleven, Inc: más de 600 mil registros con información corporativa.
- Pitney Bowes: más de 25 millones de registros comprometidos.
- Canada Life: sobre 5.6 millones de registros con PII.
- McGraw Hill: más de 40 millones de registros expuestos.
- Rockstar Games: cerca de 78.6 millones de registros desde entornos Snowflake.
Y estos representan solo una fracción de un universo que supera decenas de organizaciones y cientos de millones de registros comprometidos en pocos meses.
El patrón es claro: datos masivos, entornos cloud y acceso indirecto a través de terceros.
El verdadero cambio: de ransomware a “data leverage”
El elemento más relevante no es la cantidad de víctimas, sino el modelo operativo.
ShinyHunters ha eliminado prácticamente el uso de ransomware. En su lugar, ha perfeccionado un enfoque más eficiente en tres pasos: acceder, extraer y presionar.
No hay cifrado. No hay interrupción inmediata. No hay ruido innecesario.
El impacto ocurre después, cuando la organización comprende que ha perdido control sobre su activo más crítico: la información.
Este modelo presenta ventajas evidentes para el atacante:
Reduce la probabilidad de detección temprana, ya que muchas soluciones siguen enfocadas en comportamiento disruptivo.
Aumenta la presión reputacional, al convertir la filtración en un evento público.
Y acelera la monetización, eliminando fricciones técnicas propias del ransomware.
El punto ciego: SaaS, identidades y terceros
Uno de los aspectos más consistentes en los incidentes analizados es el vector de entrada.
No se trata de vulnerabilidades complejas ni exploits zero-day.
Se trata, en la mayoría de los casos, de:
- Credenciales comprometidas
- Accesos legítimos mal gestionados
- Integraciones con terceros con privilegios excesivos
Casos como Rockstar Games o Zara evidencian una realidad que pocas veces se conversa en voz alta: la brecha no ocurre dentro de la organización, sino en su ecosistema extendido.
Esto redefine completamente el concepto de superficie de ataque.
Por qué este modelo está funcionando
El éxito de ShinyHunters no responde únicamente a su capacidad técnica, sino a debilidades estructurales en las organizaciones:
La visibilidad sobre datos, accesos e integraciones sigue siendo limitada.
La seguridad continúa centrada en infraestructura, no en flujos de información.
Y la inteligencia de amenazas rara vez se traduce en decisiones operativas.
En este contexto, los atacantes no necesitan ser más sofisticados.
Solo necesitan ser más estratégicos.
Implicancias para organizaciones en LATAM
Este modelo es altamente replicable en la región, especialmente en sectores con alta dependencia de plataformas digitales y terceros.
El riesgo ya no es solo la interrupción operativa, es también la exposición sostenida de datos sensibles, con impacto directo en:
- Cumplimiento normativo
- Confianza de clientes
- Continuidad del negocio
Y, cada vez más, en la relación con inversionistas y stakeholders.
Cómo responder: anticipación, no reacción
El principal error frente a este tipo de amenazas es tratarlas como incidentes aislados.
La respuesta efectiva requiere un cambio de enfoque: pasar de proteger sistemas a entender, monitorear y defender el ciclo completo del dato.
Desde la experiencia de CronUp Ciberseguridad, esto implica tres capacidades críticas:
Primero, visibilidad real de la superficie de ataque extendida, incluyendo SaaS, APIs y terceros.
Segundo, inteligencia de amenazas aplicada, capaz de anticipar movimientos de actores como ShinyHunters.
Y tercero, capacidad de detección temprana de exposición de datos, antes de que el incidente se convierta en extorsión.
ShinyHunters no está redefiniendo la ciberseguridad por su tecnología, sino por su enfoque.
Han entendido algo que muchas organizaciones aún no internalizan: el verdadero valor no está en los sistemas, sino en los datos.
Y mientras esa brecha conceptual exista, seguirán operando con ventaja.
¿Tu organización sabe hoy quién tiene acceso a sus datos críticos y dónde podrían estar expuestos?
En CronUp Ciberseguridad ayudamos a identificar exposición real, detectar filtraciones activas y anticipar amenazas antes de que escalen a incidentes críticos.
Agenda una evaluación de exposición digital y toma control antes de ser el próximo titular.
ShinyHunters: Actividad 2026
Abril 2026
- ADT, Inc. – +10M registros (Salesforce, PII y datos corporativos)
- Udemy, Inc. – +1.4M registros (Salesforce, PII)
- Marcus & Millichap – +30M registros (datos sensibles y corporativos)
- Mytheresa – datos de clientes y transacciones comprometidos
- Zara – +140GB desde BigQuery vía tercero (Anodot)
- 7-Eleven, Inc. – +600k registros (PII y datos internos)
- Carnival Corporation – +8.7M registros + datos internos masivos
- Pitney Bowes Inc. – +25M registros (Salesforce, PII)
- Canada Life – +5.6M registros (Salesforce, PII)
- Alert 360 Opco Inc. – +2.5M registros
- Amtrak – +9.4M registros (Salesforce, PII)
- Kemper Corporation – +13M registros (Salesforce, PII)
- McGraw Hill – +40M registros (Salesforce, PII)
- Abrigo, Inc. – +1.7M registros
- Rockstar Games – +78.6M registros (Snowflake, vía tercero)
- Hallmark Cards – +7.9M registros
- Zenbusiness, Inc. – +802GB (Snowflake, Mixpanel, Salesforce, KYC)
Marzo 2026
- European Commission – +350GB (emails, bases de datos, documentos)
- Ameriprise Financial – +236GB (Salesforce y datos internos)
- Infinite Campus – datos Salesforce comprometidos
- Berkadia – +27GB (datos corporativos)
- Aura Group – +900k registros (PII)
- CFGI Management – +800k registros + documentos financieros
- Woflow, Inc. – +326GB (incluye datos de clientes como DoorDash)
- Pathstone – +15GB (Salesforce y datos internos)
- Odido NL & Ben.nl – +15M registros (incluye passwords, IBAN, documentos)
Febrero 2026
- Beacon Pointe Advisors – +100k registros (60GB datos)
- Mercer Advisors – +5M registros (PII)
- CarGurus – +12.4M registros
- Canada Goose – +600k registros (incluye datos financieros)
- Figure Technology Solutions – +1M registros
- Harvard University – +1M registros (incluye donaciones)
- University of Pennsylvania – ~1.2M registros
Enero 2026
- Bumble Inc. – documentos internos (Google Drive, Slack)
- Match Group – +10M registros + documentos internos
- Panera Bread – +14M registros (PII)
- Edmunds – +12GB de datos comprometidos
- CarMax – +400k registros
- Betterment – +2M registros
- Crunchbase – +2M registros
- SoundCloud – +30M registros
Referencias:

© 2026 CronUp Ciberseguridad. Todos los derechos reservados. Este contenido está protegido por la Ley Nº 17.336. Se permite su uso informativo citando la fuente y enlazando el artículo original. Su reproducción o uso sin atribución constituye infracción.





