
La mayoría de los incidentes graves de ciberseguridad no ocurren por falta de controles, sino por una falla mucho más silenciosa: la falta de visibilidad y anticipación del adversario: Phishing avanzado, ransomware dirigido y movimientos laterales pueden operar durante semanas, incluso meses, sin ser detectados, aun en organizaciones que cuentan con EDR, SIEM, firewalls o XDR correctamente implementados.
En este escenario, el Threat Hunting deja de ser una actividad técnica puntual y se convierte en una capacidad estratégica, especialmente para organizaciones reguladas y Operadores de Importancia Vital (OIV) bajo la Ley Marco de Ciberseguridad N° 21.663.
De la detección reactiva a la anticipación del adversario
El Threat Hunting moderno parte de una premisa clave: Las amenazas avanzadas pueden operar de forma persistente sin ser detectadas por los controles tradicionales de ciberseguridad. Es en este contexto donde la experiencia del especialista en Threat Hunting resulta crítica y no puede ser reemplazada únicamente por tecnología o inteligencia artificial.
Los ataques actuales están diseñados para evadir firmas, reglas y umbrales, operando bajo el radar mediante, credenciales legítimas, software y herramientas administrativas válidas, infraestructura con buena reputación y actividad que se mimetiza con procesos normales del negocio.
Por ello, una estrategia efectiva de Threat Hunting se apoya en la correlación avanzada de Indicadores de Compromiso (IoC), Comportamiento (IoB) y Ataque (IoA), orientada no solo a detectar, sino a descubrir amenazas activas que ya evadieron los controles tradicionales.
El rol de los indicadores en una estrategia de Threat Hunting
Indicadores de Compromiso (IoC): confirmar y contextualizar
Los IoC, IPs, dominios, hashes, URLs o artefactos maliciosos, permiten confirmar compromisos y acelerar investigaciones forenses. Sin embargo, su carácter reactivo y fácilmente modificable los hace insuficientes por sí solos.
En Threat Hunting, los IoC se utilizan como punto de partida, siempre correlacionados con comportamiento, contexto y temporalidad.
Indicadores de Comportamiento (IoB): detectar lo que “no calza”
Los IoB analizan cómo actúan usuarios, procesos y sistemas, permitiendo identificar patrones anómalos asociados a amenazas avanzadas.
Ejemplos frecuentes:
- Uso inusual de herramientas legítimas (Living-off-the-Land)
- Escalamiento de privilegios seguido de acceso a credenciales
- Persistencia mediante cuentas válidas
- Ofuscación de comandos o scripts
Estos indicadores son clave para detectar amenazas sin firma (zero-day) y abuso de identidades, uno de los vectores más utilizados actualmente.
Indicadores de Ataque (IoA): interrumpir la cadena ofensiva
Los IoA permiten identificar señales claras de que un ataque está ocurriendo o es inminente, alineadas a tácticas y técnicas conocidas (MITRE ATT&CK).
Ejemplos:
- Documentos que ejecutan PowerShell
- Inyección de procesos
- Accesos desde geografías incompatibles
- Movimiento lateral no autorizado
Su valor está en interrumpir el ataque antes del impacto, reduciendo el dwell time del adversario.
Threat Hunting como capacidad estructural de la Metodología ATRc®
En CronUp Ciberseguridad, el Threat Hunting no es un servicio aislado ni reactivo. Es una capacidad central y permanente, integrada de forma nativa en la Metodología Alerta Temprana de Riesgos, ATRc®, cuyo objetivo es anticipar al adversario y reducir la ventana de exposición antes de que un ataque se materialice.
Alineación con la Ley Marco de Ciberseguridad N° 21.663 y OIV
La Ley 21.663 establece que las organizaciones, y en especial los Operadores de Importancia Vital, deben identificar, prevenir, detectar, reportar y responder a incidentes de ciberseguridad, adoptando medidas proporcionales al riesgo y a la criticidad de los servicios prestados.
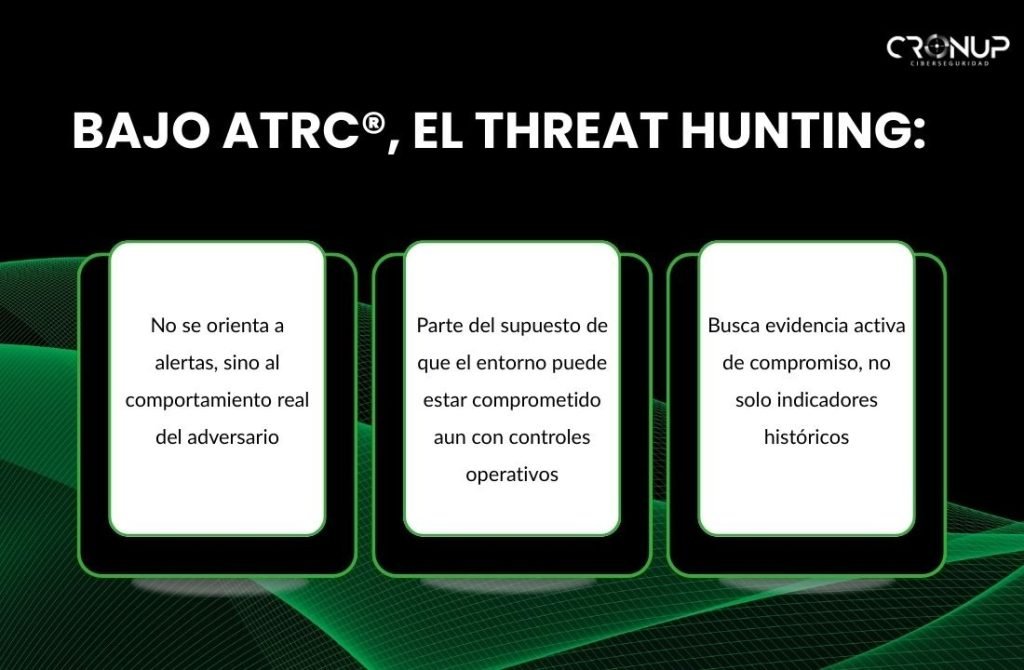
En este contexto, el Threat Hunting bajo ATRc®:
- Permite detectar amenazas activas que no generan alertas automáticas
- Refuerza la detección temprana, exigida por la normativa
- Reduce el riesgo de indisponibilidad o alteración de servicios esenciales
- Aporta evidencia técnica verificable para procesos de auditoría y fiscalización
Especialmente relevante en entornos donde los ataques:
- Abusan de credenciales válidas
- Utilizan infraestructura cloud o SaaS confiable
- Se confunden con actividad legítima del negocio
Threat Intelligence + Threat Hunting: una diferenciación clave
Una característica distintiva del enfoque de CronUp es la integración continua entre Threat Intelligence y Threat Hunting.
La inteligencia no se limita a entregar indicadores, sino que genera hipótesis de ataque realistas, basadas en:
- TTPs de actores de amenaza relevantes
- Campañas activas en la industria y región
- Tendencias de evasión, persistencia y movimiento lateral
- Contexto regulatorio y criticidad del cliente
Estas hipótesis son luego operacionalizadas por el equipo de Threat Hunting, correlacionando IoC, IoB e IoA para descubrir señales débiles de compromiso, incluso cuando:
- No existen firmas de malware
- Las IPs tienen buena reputación
- Las acciones parecen administrativas
- Los controles líderes de mercado no alertan
Más allá de la “ilusión de seguridad”
Tal como analizamos en nuestro artículo “¿Seguridad o ilusión? Las vulnerabilidades de las marcas top en ciberseguridad”, la dependencia exclusiva en herramientas genera una falsa sensación de protección.
Incluso las plataformas más reconocidas presentan vulnerabilidades críticas de forma recurrente. Por ello, la ciberseguridad efectiva, y el cumplimiento regulatorio real, requieren capacidades humanas, inteligencia contextual y búsqueda activa de amenazas.
Valor regulatorio del Threat Hunting dentro de ATRc®
Desde la perspectiva de un OIV, el Threat Hunting integrado en ATRc® permite demostrar que la organización:
- No depende únicamente de herramientas tecnológicas
- Posee capacidades reales de detección temprana
- Gestiona el riesgo cibernético de forma continua y basada en evidencia
- Puede acreditar cumplimiento efectivo frente a auditorías y fiscalizaciones
En este sentido, ATRc® transforma el Threat Hunting en un mecanismo operativo de cumplimiento, alineando ciberseguridad, gestión del riesgo sistémico y continuidad operacional.

¿Tu organización cumple realmente con la detección temprana exigida por la Ley 21.663?
En CronUp Ciberseguridad ayudamos a organizaciones reguladas y Operadores de Importancia Vital a validar su postura de seguridad real, identificando amenazas activas que hoy podrían estar operando sin ser detectadas.
- Threat Hunting integrado a ATRc®
- Inteligencia contextualizada y accionable
- Evidencia técnica para toma de decisiones y cumplimiento
- Enfoque en anticipación, no reacción
Solicita una evaluación de exposición y Threat Hunting [email protected] | www.cronup.com

© 2026 CronUp Ciberseguridad. Todos los derechos reservados. Este contenido está protegido por la Ley Nº 17.336. Se permite su uso informativo citando la fuente y enlazando el artículo original. Su reproducción o uso sin atribución constituye infracción.





