

El pasado 14 de octubre de 2025 Microsoft dejó de oficialmente dar soporte a Windows 10, uno de los sistemas operativos más utilizados de la historia. Aunque los equipos seguirán funcionando con normalidad, el impacto en términos de seguridad, cumplimiento y continuidad operativa será profundo y sostenido.
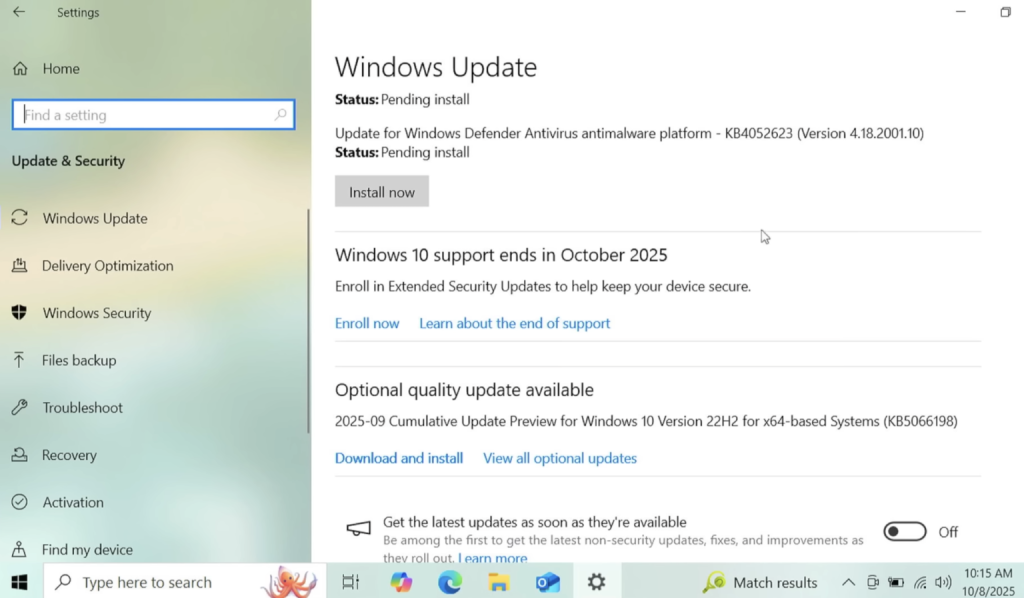
El fin de soporte no implica un apagón inmediato, pero sí una desconexión progresiva de la seguridad corporativa global: Windows 10 deja de recibir actualizaciones críticas, parches de vulnerabilidad y soporte técnico directo de Microsoft.
Una década de Windows 10: de la unificación al ocaso
Lanzado en julio de 2015, Windows 10 buscó corregir las divisiones que dejó Windows 8, unificando a los usuarios en una sola plataforma “as a service”. Microsoft prometió entonces un ciclo de actualizaciones continuas, “la última versión de Windows”, con dos actualizaciones anuales en lugar de grandes saltos de versión.
Durante más de siete años, esa estrategia funcionó. En su punto máximo, más del 82% de todos los equipos Windows en el mundo corrían Windows 10. Sin embargo, la llegada de Windows 11 en 2021 marcó un cambio estructural: nuevas exigencias de hardware, como el chip TPM 2.0 y procesadores certificados, dejaron fuera a millones de equipos aún plenamente funcionales.
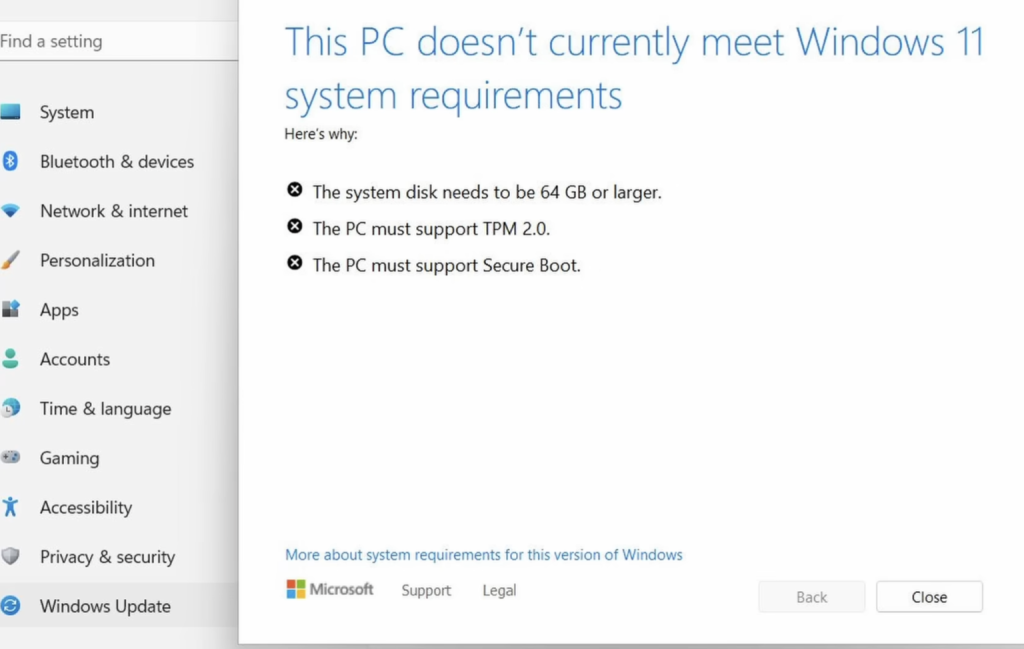
Según StatCounter, alrededor del 40% de los PCs a nivel global y un tercio de los equipos en EE.UU. todavía operan con Windows 10 al cierre de 2025. Esto significa que cientos de millones de dispositivos quedan hoy en un estado de vulnerabilidad potencial prolongada.
Octubre 2025: el último “Patch Tuesday”
El último ciclo de actualizaciones de Windows 10 incluyó 172 parches de seguridad, dos de ellos zero-days ya explotados activamente:
- CVE-2025-24990: vulnerabilidad crítica en el controlador Agere Modem, presente en Windows por casi dos décadas. Microsoft optó por eliminar completamente el componente vulnerable.
- CVE-2025-59230: fallo de elevación de privilegios en el servicio RasMan (Remote Access Connection Manager), usado en la gestión de VPNs y redes de acceso remoto. Es la primera vez que esta vulnerabilidad se explota activamente como zero-day.
Además, se corrigieron vulnerabilidades críticas en Microsoft Office (CVE-2025-59227 y 59234) que permiten la ejecución remota de código desde el Preview Pane del correo, sin necesidad de abrir el archivo.
En entornos corporativos, esta falla aumenta la superficie de ataque a través de técnicas de ingeniería social y campañas de spear phishing.
Este Patch Tuesday también incluyó una alerta sobre CVE-2025-59287, vulnerabilidad crítica (CVSS 9.8) en Windows Server Update Services (WSUS), servicio encargado de distribuir actualizaciones internas en entornos empresariales.
Su explotación permitiría a un atacante remoto ejecutar código arbitrario sin autenticación, controlando un canal de actualización confiable dentro del ecosistema corporativo.
Qué significa realmente “fin del soporte”
A partir del 14 de octubre de 2025, Windows 10 no recibirá más actualizaciones de seguridad, mejoras funcionales ni soporte técnico.
Esto implica:
- Mayor exposición a vulnerabilidades conocidas y reutilizadas por actores de amenaza.
- Pérdida de cumplimiento frente a marcos regulatorios (ISO 27001, PCI DSS, HIPAA, NIST).
- Riesgo operativo en cadenas de suministro que integren endpoints no soportados.
- Posibles afectaciones en auditorías o certificaciones de ciberseguridad.
Estrategias de transición y mitigación
1. Programa Extended Security Updates (ESU)
Microsoft ofrece el ESU Program, que extiende la entrega de parches críticos:
- Usuarios domésticos: 1 año adicional, gratuito si el equipo está vinculado a una cuenta Microsoft.
- Empresas y administradores TI: hasta 3 años de soporte extendido, con licencias pagadas y gestión centralizada.
Sin embargo, el ESU no cubre actualizaciones funcionales, soporte técnico o mejoras de estabilidad, y debe verse como una medida transitoria, no una solución definitiva.
2. Migración a Windows 11
Para los equipos que cumplan con los requisitos de hardware (TPM 2.0, CPU compatible, Secure Boot), la actualización directa sigue siendo la ruta recomendada.
Los sistemas que no cumplan pueden ejecutar Windows 11 de forma no soportada, aunque con limitaciones en las actualizaciones mayores (como el próximo 25H2).
3. Alternativas técnicas
- Implementar Linux empresarial (ej. Ubuntu LTS o Linux Mint) en estaciones no críticas o en entornos con bajo riesgo operativo.
- Aislar dispositivos legados en redes segmentadas o entornos virtualizados con monitoreo reforzado.
- Activar políticas de Zero Trust, autenticación multifactor y controles de acceso por rol para reducir la exposición lateral.
Riesgos operativos y legales
Desde la perspectiva de ciberseguridad corporativa, continuar con Windows 10 sin soporte implica riesgo de incumplimiento normativo y exposición legal.
Los marcos regulatorios actuales exigen mantener software actualizado y protegido. Operar sistemas sin soporte podría considerarse negligencia operativa en caso de incidente o brecha de datos.
Sectores críticos —como banca, salud, gobierno o utilities— deben incluir la migración de sistemas Windows 10 en sus planes de continuidad de negocio y resiliencia tecnológica (BIA y DRP).
Cómo puede ayudar CronUp Ciberseguridad
En CronUp, aplicamos nuestra metodología ATRc® (Alerta Temprana de Riesgos) para anticipar escenarios de exposición derivados del fin de vida de software.
Nuestros servicios integran:
- Inventario de exposición externa: identificación de activos y sistemas obsoletos conectados a internet.
- Análisis de vulnerabilidades y correlación con amenazas activas.
- Simulaciones de ataque (Red Teaming) para validar impacto real.
- Inteligencia de amenazas y detección de brechas asociadas a entornos Windows heredados.
- Recomendaciones técnicas y regulatorias para migración segura y cumplimiento.
De esta manera, ayudamos a nuestros clientes a anticipar, mitigar y responder ante los nuevos riesgos que surgen tras el fin de soporte de plataformas ampliamente utilizadas.
Conclusión
El fin del soporte de Windows 10 no es un evento técnico aislado; es un cambio estructural en la ciberseguridad corporativa global. Los sistemas sin soporte representan objetivos prioritarios para actores de amenaza, especialmente en entornos híbridos donde conviven dispositivos antiguos con infraestructuras modernas.

El desafío para las organizaciones no es solo migrar, sino hacerlo con visibilidad, planificación y control del riesgo. En un entorno donde las amenazas evolucionan a diario, no actuar equivale a dejar una puerta abierta en la infraestructura digital.
¿Tu organización sigue operando con Windows 10? Solicita una evaluación de exposición digital y conoce tu nivel real de riesgo antes de que las vulnerabilidades se conviertan en incidentes.
Referencias

© 2026 CronUp Ciberseguridad. Todos los derechos reservados. Este contenido está protegido por la Ley Nº 17.336. Se permite su uso informativo citando la fuente y enlazando el artículo original. Su reproducción o uso sin atribución constituye infracción.





