

El grupo de amenaza patrocinados por el estado norcoreano llamado Konni, ha sido vinculado a una serie de ataques dirigidos al Ministerio de Asuntos Exteriores de la Federación Rusa (MID) con señuelos de Año Nuevo para comprometer los sistemas operativos Windows y realizar labores de inteligencia y robo de información gubernamental.
Se sabe que las tácticas, técnicas y procedimientos (TTP) del grupo Konni se solapan con las de los actores de amenazas pertenecientes al paraguas más amplio de Kimsuky, que también es rastreado por la comunidad de ciberseguridad bajo los nombres de Velvet Chollima, ITG16, Black Banshee y Thallium. Los ataques más recientes implican que el actor obtiene acceso a las redes objetivo a través de credenciales robadas, explotando el punto de apoyo para cargar malware con fines de realizar labores de recopilación de inteligencia, con signos tempranos de la actividad documentados por MalwareBytes ya en julio de 2021.
Se cree que las iteraciones posteriores de la campaña de phishing se desarrollaron en tres oleadas: la primera comenzó el 19 de octubre de 2021 para recoger las credenciales del personal de MID, seguida de la utilización de señuelos con la temática de COVID-19 en noviembre para instalar una versión falsa del software de registro de vacunación exigido por Rusia que sirvió como cargador para cargas útiles adicionales.

«El momento de esta actividad se alineó estrechamente con la aprobación de las leyes del Pasaporte de Vacunación de Rusia, que obligaba a los rusos a recibir un código QR del gobierno para demostrar la vacunación con el fin de acceder a lugares públicos como restaurantes y bares«, señalaron los investigadores de Black Lotus Labs.
El tercer ataque, también corroborado por Cluster25 a principios de esta semana, comenzó el 20 de diciembre de 2021, utilizando las festividades de Nochevieja con la entrada de un spear-phishing para desencadenar una cadena de ataques de varias etapas que culminó con la instalación de un RAT, llamado Konni RAT.
En concreto, las intrusiones a los sistemas se empezaron a producir en primer lugar la cuenta de correo electrónico perteneciente a un miembro del personal del MID, desde la que se enviaron correos electrónicos a al menos otras dos entidades del MID, entre ellas la embajada rusa en Indonesia y Sergey Alexeyevich Ryabkov, un viceministro que supervisa la no proliferación y el control de armas.
Las campañas de spam vía correo electrónico aparentemente daban un mensaje de «Feliz Año Nuevo», sólo para contener un adjunto de una imagen troyanizada, la cual está diseñada para descargar y ejecutar un aplicativo que lleva a la siguiente etapa desde un servidor remoto. La etapa final del ataque es el despliegue del troyano Konni RAT, que lleva a cabo el reconocimiento de la máquina infectada y exfiltra la información recogida de vuelta al servidor del atacante.
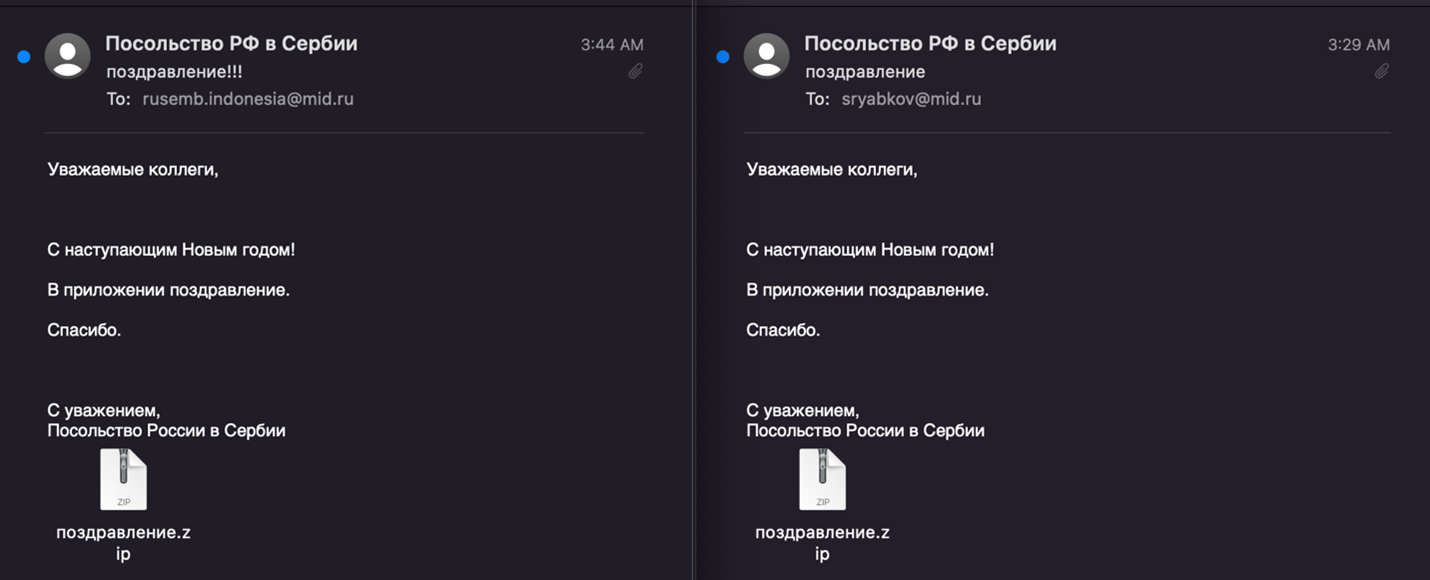
Imagen adjunto Troyanizada:

«Aunque esta campaña en particular estaba muy dirigida, es vital que los encargados de seguridad entiendan la evolución de las capacidades de los actores avanzados para lograr la infección de los objetivos codiciados«, dijo el investigador, instando a las organizaciones a tener cuidado con los correos electrónicos phishing y el generar un habito de utilizar el segundo factor de autentificación para disminuir los riesgos de ataque de robo de credenciales.
Más información
https://malpedia.caad.fkie.fraunhofer.de/details/win.konni
https://cluster25.io/2022/01/03/konni-targets-the-russian-diplomatic-sector/
https://blog.lumen.com/new-konni-campaign-targeting-russian-ministry-of-foreign-affairs/

© 2026 CronUp Ciberseguridad. Todos los derechos reservados. Este contenido está protegido por la Ley Nº 17.336. Se permite su uso informativo citando la fuente y enlazando el artículo original. Su reproducción o uso sin atribución constituye infracción.


