

La ciberseguridad global cerró la semana con un alza de ataques disruptivos y vulnerabilidades críticas bajo explotación activa. El ransomware sigue consolidándose como la amenaza más rentable para los atacantes, mientras que incidentes recientes confirman el riesgo sistémico en servicios esenciales.
Desde CronUp, reforzamos la importancia de la Alerta Temprana de Riesgos (ATRc®) como herramienta clave para anticipar movimientos del adversario y proteger a sectores críticos.
Ransomware en crecimiento sostenido
- En la semana se publicaron 82 nuevas víctimas en sitios de filtración de datos (DLS).
- Sectores más afectados: retail, salud y servicios financieros.


Vulnerabilidades críticas bajo explotación activa
- Cisco IOS e IOS XE (CVE-2025-20352): ya bajo explotación como día cero.
- GoAnywhere MFT (Fortra): explotado incluso antes de su divulgación pública.
- Dispositivos móviles y plataformas web (OnePlus, DNN): permiten robo de datos y ejecución remota.
Malware más sofisticado y sigiloso
- XCSSET evoluciona con módulos para Firefox en macOS.
- Riesgo en firmware y placas base Supermicro, con malware de difícil remediación.
- WordPress comprometido utilizado como vector de escalada de privilegios.
Impacto económico y social de ciberataques
- Co-op (Reino Unido) perdió USD 275 millones tras un ataque.
- Campañas de ingeniería social —como solicitudes de empleo falsas por parte de actores norcoreanos— siguen demostrando que el usuario final es un blanco crítico.
ClaveÚnica evoluciona: más seguridad para la identidad digital en Chile
En abril advertimos sobre el alza de fraudes con ClaveÚnica y Tributaria, vinculados a suplantación de identidad, emisión de facturas falsas y créditos ilícitos.
Hoy, la incorporación de doble factor de autenticación (2FA) marca un avance relevante en la protección de millones de usuarios.
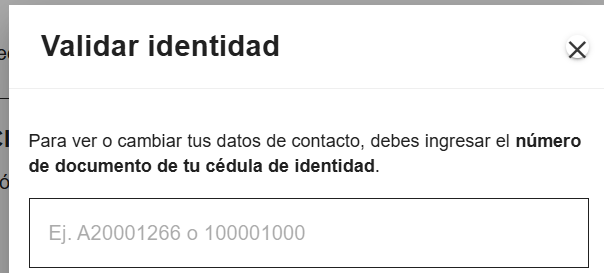
Sin embargo, los incidentes previos en sectores como retail, minería, salud y banca confirman que la amenaza persiste y requiere estrategias de defensa adicionales.
Ransomware en aeropuertos europeos: impacto en operaciones críticas
El ataque contra Collins Aerospace (RTX) interrumpió sistemas de check-in y embarque en Londres, Bruselas, Berlín y Dublín.
Consecuencias: cancelación de vuelos, procesos manuales y largas demoras que afectaron a miles de pasajeros.
El incidente evidencia la dependencia de terceros proveedores tecnológicos en sectores estratégicos y cómo un ataque puede escalar rápidamente a nivel continental.
Panorama
La semana confirma que la gestión de riesgos cibernéticos debe estar integrada al negocio. Los ataques a la identidad digital ciudadana (ClaveÚnica) y a infraestructuras críticas (aeropuertos europeos) demuestran que los adversarios apuntan tanto a la confianza social como a la continuidad operacional.
Con nuestra metodología ATRc®, en CronUp ayudamos a las organizaciones a:
- Detectar amenazas antes de que se materialicen.
- Reducir la superficie de ataque priorizando parches y configuraciones críticas.
- Responder con inteligencia aplicada y contramedidas efectivas.
¿Quieres evaluar tu nivel real de exposición digital? Escríbenos a [email protected] y agenda una revisión con nuestro equipo de expertos.

© 2026 CronUp Ciberseguridad. Todos los derechos reservados. Este contenido está protegido por la Ley Nº 17.336. Se permite su uso informativo citando la fuente y enlazando el artículo original. Su reproducción o uso sin atribución constituye infracción.


