

La semana evidencia una aceleración de riesgos que convergen en tres frentes: explotación rápida de vulnerabilidades críticas, abuso de tecnologías basadas en IA y mayor sofisticación en campañas dirigidas a infraestructuras y organizaciones estratégicas. Más allá de ataques aislados, se observa una evolución donde los actores de amenaza reducen sus tiempos de operación, automatizan procesos y aprovechan servicios legítimos para ocultar actividad maliciosa.
También comienza a consolidarse una tendencia relevante: la seguridad de la IA deja de ser un tema experimental para transformarse en un componente operativo del riesgo empresarial. A esto se suma una actividad sostenida de ransomware y campañas de robo de credenciales que siguen utilizando técnicas de ingeniería social y acceso inicial de bajo costo. El desafío para las organizaciones ya no es únicamente prevenir ataques, sino mejorar capacidad de detección temprana, visibilidad y respuesta continua.
Noticias y Casos de Estudio
Brecha en la cadena de suministro de IA: lecciones del incidente de Vercel: El análisis del incidente revela cómo componentes y dependencias vinculadas a ecosistemas de IA pueden transformarse en un punto de entrada para comprometer entornos más amplios. El caso vuelve a poner foco sobre la seguridad del software y terceros.

Five Eyes establece un nuevo consenso sobre seguridad de IA: Las agencias de ciberseguridad de la alianza destacan la necesidad de actuar tempranamente frente a riesgos asociados a sistemas de IA, impulsando un enfoque de seguridad desde el diseño.
Investigador analiza 3.000 cargas ClickFix en tiempo real: El estudio mostró cómo campañas de malware están utilizando APIs y automatización para entregar cargas maliciosas de forma dinámica y adaptable.
Cómo los actores de amenazas actuales se infiltran en las empresas: Los vectores predominantes siguen combinando credenciales comprometidas, abuso de servicios legítimos y explotación de vulnerabilidades conocidas.
Ciberataques e Incidentes
Hackers acceden a plataforma HSIN del Departamento de Seguridad Nacional de EE.UU.: La confirmación del compromiso de una plataforma utilizada para intercambio de información entre agencias vuelve a demostrar que incluso entornos críticos mantienen exposición.
Irán, Rusia y China apuntan a sistemas de suministro de agua: Actores estatales o asociados han focalizado esfuerzos en infraestructura crítica con potenciales objetivos de sabotaje y disrupción operacional.
Filtración de KDDI expone hasta 14,2 millones de cuentas de correo: El incidente impactó múltiples proveedores de servicios y evidencia el efecto multiplicador de las cadenas de dependencia.
Mustang Panda utiliza Zoho WorkDrive como canal de comunicación: El grupo utilizó servicios cloud legítimos para ocultar actividad y mantener persistencia.
Vulnerabilidades
CVE-2026-8451: explotación de falla en Citrix en menos de 24 horas: La vulnerabilidad comenzó a ser explotada casi inmediatamente después de su divulgación pública.
CVE-2026-45504: SSRF en Microsoft Exchange: La falla permitiría a atacantes con privilegios limitados acceder a archivos arbitrarios y ampliar capacidades de compromiso.
Vulnerabilidades en Apache Tomcat permiten eludir autenticación: Las fallas permiten evadir controles de seguridad y restricciones de acceso implementadas en aplicaciones.
RCE en Splunk Secure Gateway: Una vulnerabilidad permitiría ejecución arbitraria de código a usuarios con privilegios limitados.
Malware
Anuncios verificados en X distribuyen malware para Mac: Actores maliciosos aprovecharon publicidad aparentemente legítima para promover descargas maliciosas.
Malware Umbrij utiliza OAuth para acceder a Gmail: La amenaza aprovecha autenticaciones legítimas y APIs de Google para mantener acceso persistente.
SystemBC convierte dispositivos en proxys SOCKS5: El malware permite utilizar equipos comprometidos como infraestructura para actividades posteriores, incluyendo ransomware.
SharkLoader emplea secuestro avanzado de DLL para ejecutar Cobalt Strike en memoria: La técnica dificulta la detección y reduce rastros visibles en el sistema.
Ransomware
La actividad de ransomware mantuvo una presión sostenida durante la semana. Los monitoreos de CronUp identificaron la publicación de 142 nuevas víctimas en sitios de filtración de datos durante distintos períodos observados, lo que refleja una continuidad operacional activa de grupos criminales y una capacidad sostenida para comprometer organizaciones.
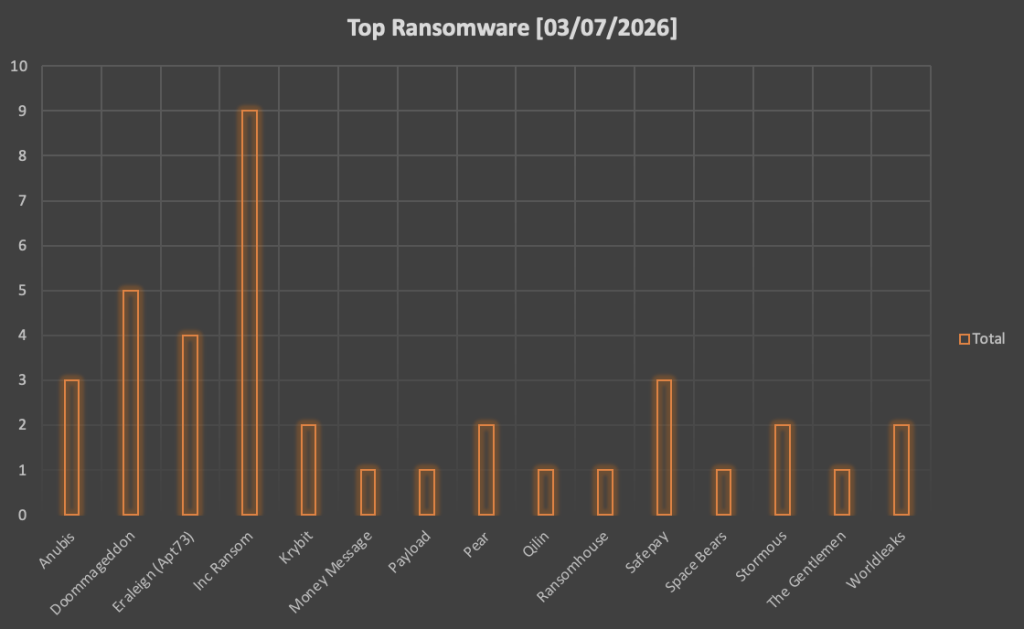


Más que un aumento puntual en volumen, el comportamiento muestra una evolución hacia operaciones más industrializadas: acceso inicial mediante vulnerabilidades críticas, abuso de servicios legítimos y uso de malware intermediario antes del despliegue final del cifrado o la extorsión. El modelo continúa desplazándose desde ataques aislados hacia cadenas de ataque más complejas y escalables.
Desde una perspectiva de negocio, esto refuerza una conclusión relevante: la capacidad de detectar actividad previa al impacto, movimientos laterales, robo de credenciales o persistencia, tiene hoy tanto valor como las capacidades tradicionales de respaldo y recuperación.
¿Tu organización tiene visibilidad continua de amenazas activas y exposición crítica?
En CronUp ayudamos a fortalecer la postura de seguridad mediante monitoreo persistente de amenazas, gestión de vulnerabilidades, inteligencia de amenazas y capacidades de detección temprana orientadas a reducir el riesgo antes de que un incidente genere impacto operativo.

© 2026 CronUp Ciberseguridad. Todos los derechos reservados. Este contenido está protegido por la Ley Nº 17.336. Se permite su uso informativo citando la fuente y enlazando el artículo original. Su reproducción o uso sin atribución constituye infracción.


