

El panorama de amenazas continúa evolucionando hacia escenarios más sofisticados, donde convergen ataques a la cadena de suministro, explotación activa de vulnerabilidades críticas y campañas de phishing altamente evasivas. Esta semana destaca especialmente el impacto de fallos operativos en grandes organizaciones, el avance hacia la criptografía post-cuántica y un aumento sostenido en la actividad de ransomware.
Noticias y Casos de Estudio
Error en AFC Ajax expone gestión de tickets a hackers: Un fallo operativo permitió a atacantes manipular accesos y prohibiciones, evidenciando cómo errores en sistemas internos pueden escalar rápidamente a incidentes críticos de negocio.
Google fija 2029 como meta para criptografía post-cuántica: Se establece un horizonte claro para la adopción de estándares resistentes a computación cuántica.
Investigación a brecha en la nube de Amazon por la Comisión Europea: Refuerza el foco regulatorio sobre incidentes en cloud.
Lapsus$ reaparece con ataque a AstraZeneca: El grupo vuelve a posicionarse como actor relevante.
Ciberataques e Incidentes
Ataque a +1000 entornos cloud vía Trivy: Compromiso masivo en cadena de suministro.
Phishing OAuth afecta a 340 organizaciones (Microsoft 365): Uso de autenticación legítima para evadir controles.
Silver Fox lanza phishing tributario en Japón: Campañas altamente contextualizadas.
Vulnerabilidades Críticas
Kea DHCP – riesgo de caída remota: Vulnerabilidad que permite interrupción de servicios.
CVE-2026-3055: Citrix NetScaler: Posible filtración de datos sensibles.
Magento bajo explotación activa: Ejecución remota y compromiso total de cuentas.
Langflow (IA) bajo ataque: Nueva superficie de riesgo en plataformas de IA.
Malware y Campañas Activas
Malware en herramienta Linux (alerta Red Hat): Compromiso en software ampliamente confiable.
Infiniti Stealer distribuido vía CAPTCHA falso: Uso de técnicas de ingeniería social avanzadas.
Campañas con ScreenConnect deshabilitando EDR: Uso de drivers legítimos para evasión.
AitM targeting cuentas TikTok Business: Evasión de controles de Cloudflare.
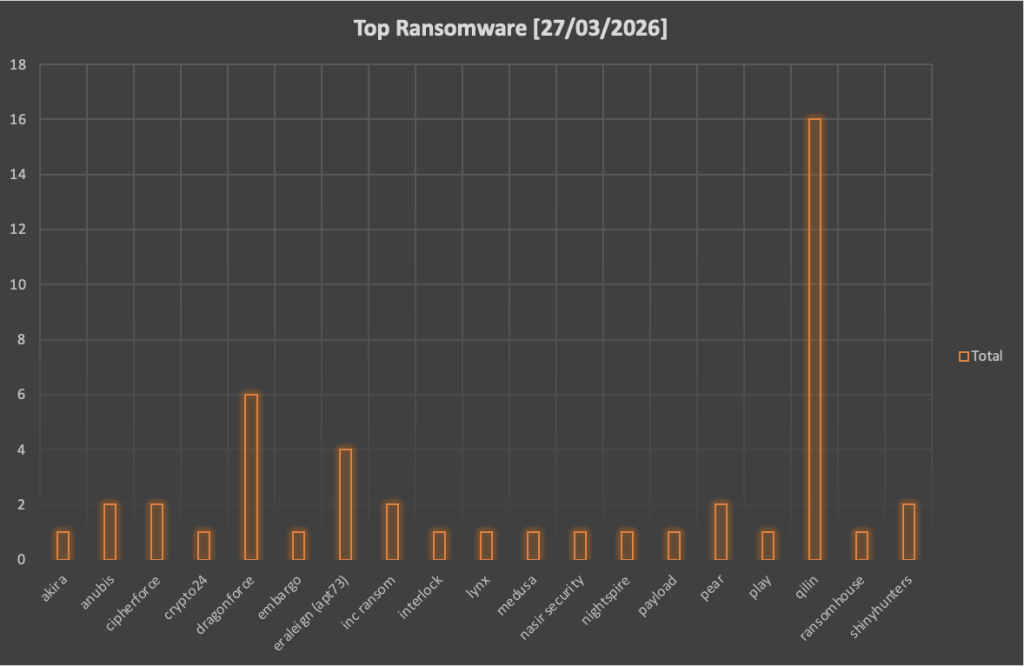
Ransomware: Tendencia Semanal
- 47 nuevas víctimas (27 marzo)
- 27 nuevas víctimas (25 marzo)
- 35 víctimas (23 marzo)
El volumen sostenido confirma que el ransomware sigue siendo el modelo de monetización dominante. Además, se observa una mayor segmentación por industria así como un uso de herramientas personalizadas


La ingeniería social sigue siendo el mayor riesgo
A pesar de las fuertes inversiones en controles tecnológicos como EDR, SIEM o autenticación multifactor, los ataques de ingeniería social continúan siendo altamente efectivos. ¿La razón? No atacan sistemas, atacan decisiones.
Este tipo de amenazas explota sesgos cognitivos, hábitos y dinámicas organizacionales que la tecnología, por sí sola, no puede mitigar. Esto genera una falsa sensación de seguridad en muchas organizaciones, donde el foco está en herramientas, pero no en cómo las personas toman decisiones bajo presión.
En este recurso profundizamos en por qué la ingeniería social sigue siendo tan efectiva y qué deben hacer las organizaciones para reducir este riesgo desde una perspectiva estratégica.
¿Tu organización está preparada para este tipo de ataques?
En CronUp Ciberseguridad ayudamos a empresas a identificar y mitigar riesgos asociados al factor humano mediante:
- Simulaciones de phishing y Red Teaming
- Programas de concienciación basados en amenazas reales
- Evaluación del comportamiento organizacional frente a ataques

© 2026 CronUp Ciberseguridad. Todos los derechos reservados. Este contenido está protegido por la Ley Nº 17.336. Se permite su uso informativo citando la fuente y enlazando el artículo original. Su reproducción o uso sin atribución constituye infracción.


