

El cierre de 2025 y el inicio de 2026 confirman una tendencia clara: el adversario no solo es más técnico, sino también más paciente, creativo y estratégico. La semana estuvo marcada por ataques a la cadena de suministro, explotación persistente de vulnerabilidades conocidas, y un aumento sostenido del ransomware como modelo de presión operativa y reputacional.
Las organizaciones más afectadas siguen siendo aquellas con ecosistemas complejos: salud, tecnología, retail, aviación y servicios financieros, donde la superficie de ataque y la dependencia de terceros amplifican el impacto.
Ciberataques e Incidentes
Abuso de servicios legítimos para phishing avanzado: Ciberdelincuentes utilizaron la función de correo electrónico de Google Cloud como infraestructura confiable para campañas de phishing multietapa.
Regreso del grupo Careto con nuevas TTPs: El histórico grupo APT Careto reaparece tras una década, incorporando técnicas más modernas de persistencia y evasión.
Ataques a organizaciones de alto perfil y terceros críticos
- Agencia Espacial Europea: reclamo de venta de 200 GB de datos.
- Korean Air: filtración tras ataque a su proveedor de catering.
Vulnerabilidades
React2Shell y el efecto dominó en IoT y web servers: La botnet RondoDox explotó la falla crítica React2Shell, afectando dispositivos IoT y servidores Next.js.
FortiOS: evasión de 2FA con cinco años de antigüedad: Una vulnerabilidad A2FA continúa siendo explotada activamente.
SmarterMail y APIs críticas en riesgo: Alertas de máxima gravedad por RCE en SmarterMail e IBM API Connect, con explotación activa a nivel global.
Malware
GlassWorm apunta a usuarios Mac y criptomonedas: Nueva oleada de malware que troyaniza monederos cripto en macOS.
DarkSpectre: ataque transversal a navegadores: Campaña activa contra Chrome, Edge y Firefox, demostrando una clara orientación a escala.
Rootkits y evasión a nivel kernel: APT HoneyMyte y actores chinos utilizan rootkits y técnicas de ocultamiento profundo.
Ransomware
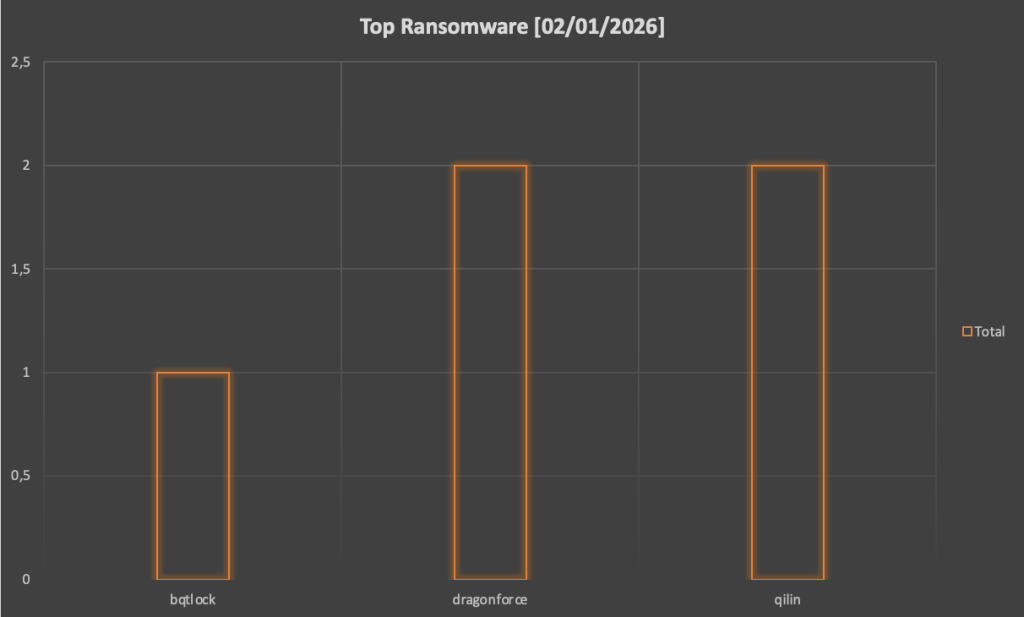
El ransomware sigue siendo una herramienta de monetización, coerción y visibilidad, con volúmenes que no muestran desaceleración. En esta semana hemos detectado 124 nuevas víctimas.


Anticipar al adversario: lo que 2025 nos enseñó sobre ciberamenazas
Durante años, la defensa se apoyó en detectar lo conocido: firmas, hashes e IoCs.
2025 dejó claro que ese enfoque ya no es suficiente.
Nuestra investigación en CronUp identificó un patrón transversal en múltiples incidentes:
- Ataques diseñados para evadir detección tradicional
- Abuso de confianza, identidades y servicios legítimos
- Persistencia silenciosa, incluso en entornos parchados
La identidad digital como objetivo final
El botín ya no es solo una cuenta:
- Selfies biométricos
- Documentos de identidad
- Accesos a plataformas gubernamentales y corporativas
La recompensa es la identidad digital completa, reutilizable y monetizable a largo plazo.
ATRc®: Inteligencia que se traduce en decisiones
Con ATRc®, en CronUp transformamos investigación de amenazas en defensa concreta:
- Identificamos exposición real más allá de lo que reportan los controles tradicionales
- Detectamos compromisos activos o latentes, incluso en entornos “seguros”
- Correlacionamos TTPs, IoCs y contexto regional
- Priorizamos riesgos con evidencia técnica, no con supuestos
- Reducimos la ventana de exposición antes del impacto operativo, financiero o reputacional
No se trata de recibir más alertas. Se trata de recibir inteligencia accionable, a tiempo.
Los casos de 2025 demuestran que esperar a que el ataque sea visible es llegar tarde.
Las organizaciones que fortalecen su postura de seguridad son aquellas que entienden cómo piensa el adversario y ajustan su defensa en consecuencia.
Anticiparse ya no es una ventaja competitiva. Es una condición mínima de resiliencia.

© 2026 CronUp Ciberseguridad. Todos los derechos reservados. Este contenido está protegido por la Ley Nº 17.336. Se permite su uso informativo citando la fuente y enlazando el artículo original. Su reproducción o uso sin atribución constituye infracción.


