

La última semana consolida una tendencia que ya no es emergente, sino estructural: los atacantes están operando con lógica empresarial. Se observa una mayor sofisticación en campañas de phishing dirigidas, explotación acelerada de vulnerabilidades críticas y un uso más estratégico del ransomware como mecanismo de presión financiera.
En paralelo, la superficie de ataque sigue expandiéndose, especialmente en entornos cloud y cadenas de suministro, mientras la adopción de IA comienza a jugar un doble rol: habilitador defensivo, pero también amplificador ofensivo.
Noticias y Casos de Estudio
- Empresas aumentan inversión en ciberresiliencia, pero no en capacidades operativas: Muchas organizaciones están destinando más presupuesto a ciberseguridad, aunque sin traducirlo en capacidades reales de detección y respuesta.
- Regulaciones impulsan presión sobre reporting de incidentes: Nuevos marcos regulatorios están obligando a reportar brechas en plazos más acotados.
- Ataques a cadena de suministro siguen en aumento: Proveedores tecnológicos continúan siendo vectores de entrada para comprometer organizaciones más grandes.
Ciberataques e Incidentes
- Filtraciones masivas de datos corporativos: Se reportan múltiples brechas que exponen información sensible de clientes y operaciones internas.
- Campañas de phishing altamente personalizadas: Uso de información contextual para aumentar la tasa de éxito en ataques dirigidos.
- Compromiso de servicios cloud mal configurados: Errores de configuración continúan siendo explotados activamente.
Vulnerabilidades
- Explotación activa de vulnerabilidades críticas (0-day y n-day): Se evidencia una reducción en el tiempo entre divulgación y explotación.
- Fallas en software ampliamente utilizado: Sistemas empresariales comunes presentan vulnerabilidades de alto impacto.
- Debilidades en APIs y servicios expuestos: Interfaces mal protegidas están siendo utilizadas como punto de entrada.
Malware
- Nuevas variantes con capacidades evasivas avanzadas: El malware incorpora técnicas para evadir soluciones tradicionales de detección.
- Uso de malware modular y adaptable: Herramientas que permiten a atacantes ajustar funcionalidades según el objetivo.
- Distribución mediante ingeniería social y vectores legítimos: Plataformas confiables son utilizadas como canal de propagación.
Ransomware
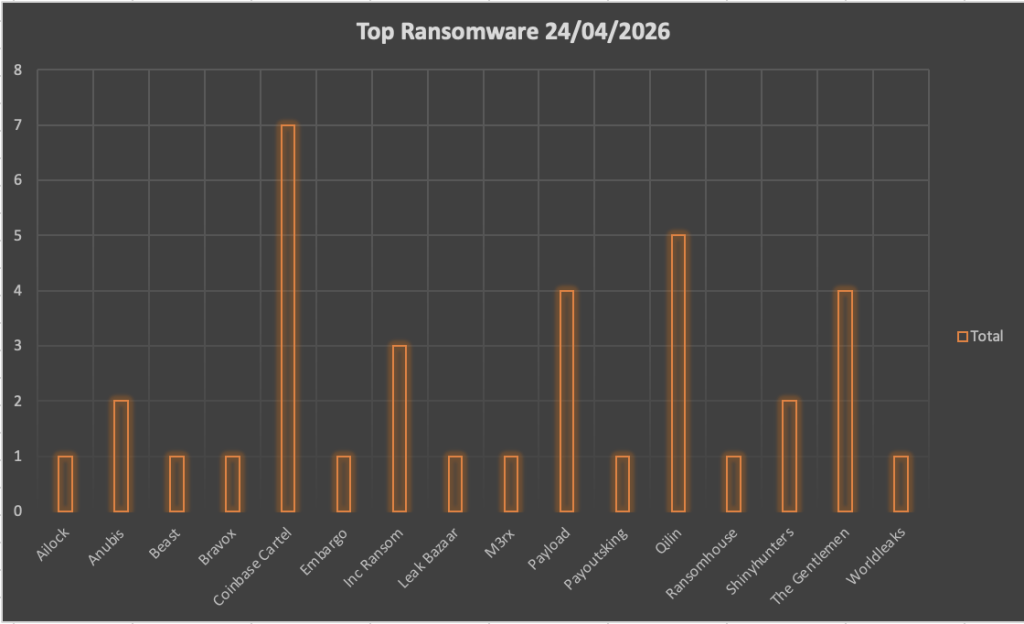
El ransomware continúa consolidándose como el principal modelo de monetización del cibercrimen, pero con una evolución clara: ya no se trata solo de cifrar información. Los grupos están combinando exfiltración, extorsión múltiple y presión reputacional para maximizar el pago.
Durante la semana, se observaron ataques dirigidos a sectores críticos y organizaciones con alta dependencia operativa, lo que refuerza una lógica de “impacto máximo” más que volumen. Además, la profesionalización de estos grupos —con estructuras tipo RaaS (Ransomware-as-a-Service)— sigue reduciendo la barrera de entrada para nuevos actores.


El fin del acceso como control suficiente
El patrón es consistente: mayor velocidad de ataque, mayor precisión y mayor impacto potencial. Las organizaciones que siguen operando bajo un enfoque reactivo están aumentando su exposición sin necesariamente ser conscientes de ello.
En este contexto, la diferencia no la marca quién invierte más, sino quién tiene mayor capacidad de anticipar, detectar y responder.
Un punto especialmente relevante esta semana es el análisis desarrollado por CronUp sobre el caso Mythos, que expone un cambio estructural en el modelo de riesgo. Tal como se profundiza en Mythos y el fin del acceso controlado, la combinación de IA ofensiva y ecosistemas interconectados está volviendo obsoletos los enfoques tradicionales basados en “perímetros” o accesos restringidos.
La implicancia es directa: el problema ya no es evitar la fuga, sino operar asumiendo que las capacidades ofensivas avanzadas eventualmente estarán disponibles para múltiples actores.
En CronUp ayudamos a organizaciones a adaptarse a este nuevo escenario, combinando monitoreo continuo (SOC), inteligencia de amenazas y capacidades de respuesta que permiten pasar de la reacción a la anticipación.
Si quieres entender cómo este cambio impacta directamente en tu organización y cómo reducir tu exposición real, conversemos.

© 2026 CronUp Ciberseguridad. Todos los derechos reservados. Este contenido está protegido por la Ley Nº 17.336. Se permite su uso informativo citando la fuente y enlazando el artículo original. Su reproducción o uso sin atribución constituye infracción.


