

La última semana confirma una tendencia que se viene acelerando durante 2026: la convergencia entre inteligencia artificial, automatización del cibercrimen y explotación masiva de vulnerabilidades críticas. Los actores de amenaza están incorporando IA tanto para aumentar la escala de sus operaciones como para evadir controles tradicionales, mientras que las organizaciones enfrentan una creciente superficie de ataque en entornos cloud, plataformas empresariales y cadenas de suministro digitales.
Al mismo tiempo, la explotación activa de vulnerabilidades en herramientas ampliamente utilizadas como Splunk, Jenkins, Oracle PeopleSoft y PAN-OS evidencia que la gestión de vulnerabilidades continúa siendo uno de los principales desafíos de seguridad corporativa. En paralelo, el ransomware mantiene una actividad sostenida y los ataques a proveedores tecnológicos siguen generando impactos indirectos sobre múltiples organizaciones.
Para los equipos de seguridad, el foco estratégico debe estar en fortalecer la resiliencia operativa, acelerar los tiempos de remediación y reforzar los controles sobre terceros, identidades y entornos basados en IA.
Noticias y Casos de Estudio
El ecosistema criminal adopta modelos de negocio impulsados por IA
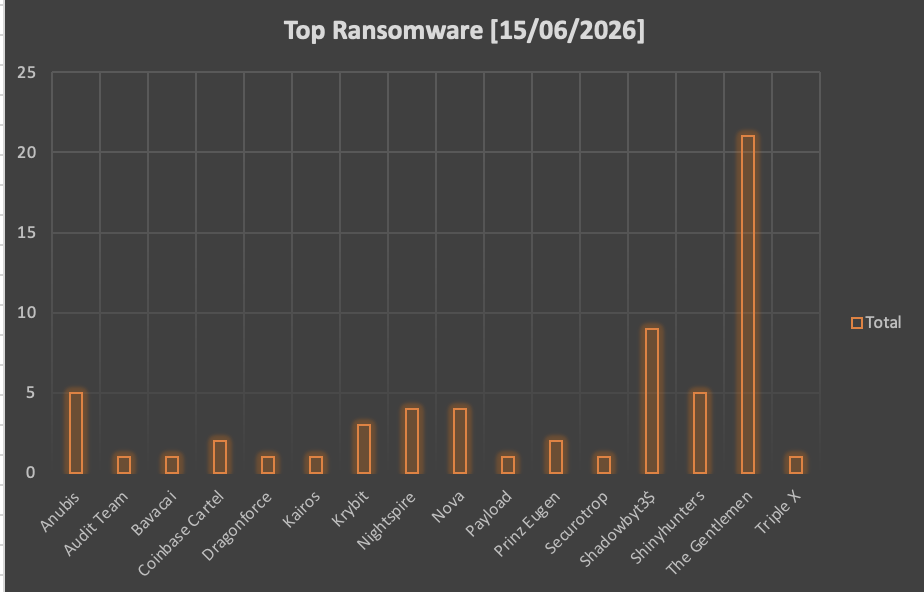
El grupo The Gentlemen está ganando notoriedad mediante el uso de infostealers, automatización basada en IA y programas de afiliación con comisiones extremadamente agresivas para atraer operadores criminales.
GitHub desestimó reportes de seguridad vinculados a una vulnerabilidad ahora explotada activamente
Investigadores revelaron que una vulnerabilidad inicialmente reportada fue descartada antes de ser aprovechada por un gusano orientado a ataques de cadena de suministro.
DragonForce logró ocultarse en Microsoft Teams durante dos meses
El grupo utilizó canales legítimos de colaboración para mantener persistencia y comunicaciones sin levantar alertas significativas.
Operación internacional desmantela infraestructura vinculada al malware SocGholish
Las autoridades lograron incautar más de un centenar de servidores y dominios asociados a una de las campañas de malware más activas de los últimos años.
Ciberataques e Incidentes
FortiBleed expone credenciales VPN de aproximadamente 73.000 dispositivos Fortinet
La filtración incluye credenciales potencialmente utilizables para accesos remotos corporativos en múltiples organizaciones.
Brecha en Klue deriva en robo de datos de Salesforce y afecta a clientes corporativos
El incidente generó impactos indirectos sobre organizaciones que utilizaban la plataforma, incluyendo proveedores del sector de ciberseguridad.
Campaña FishMonger incorpora técnicas avanzadas de sigilo a nivel kernel y UEFI
El grupo asociado a intereses chinos ha evolucionado sus capacidades para aumentar persistencia y dificultar la detección en sistemas Windows.
Continúan los ataques contra organizaciones del sector salud
Nuevos incidentes se registraron pocos días después de la filtración asociada a Novo Nordisk, consolidando al sector como uno de los principales objetivos del cibercrimen.
Vulnerabilidades
Splunk Enterprise bajo explotación activa por vulnerabilidad crítica (CVE-2026-20253)
La falla permite ejecución remota de código sin autenticación, afectando una plataforma ampliamente utilizada para monitoreo y seguridad.
Oracle PeopleSoft enfrenta explotación por grupos de ransomware (CVE-2026-35273)
CISA emitió alertas relacionadas con la explotación activa de esta vulnerabilidad en entornos empresariales.
Palo Alto Networks alerta sobre explotación de vulnerabilidades en PAN-OS
Los atacantes están utilizando fallas que permiten evadir controles de acceso VPN y comprometer la seguridad perimetral.
Vulnerabilidad crítica en Google Cloud Vertex AI permite manipular modelos de IA
La falla podría permitir el control o alteración de modelos desplegados en la plataforma.
Malware
Ataque a la cadena de suministro compromete plugins populares de WordPress
Los atacantes aprovecharon infraestructura de distribución para propagar código malicioso a través de componentes ampliamente utilizados.
Insight: Las cadenas de suministro digitales continúan siendo un objetivo atractivo por su capacidad de generar impactos masivos con un único compromiso.
APT37 distribuye NarwhalRAT mediante campañas de phishing con temática Microsoft
La operación combina ingeniería social y herramientas de acceso remoto para comprometer objetivos específicos.
HazyBeacon utiliza AWS Lambda para ocultar comunicaciones de comando y control
El malware aprovecha servicios cloud legítimos para dificultar su detección y bloqueo.
Campañas Crypto Clipper evolucionan con IA, reseñas falsas y servicios legítimos
Los operadores combinan narradores generados por IA, plataformas populares y técnicas de manipulación social para distribuir malware.
Ransomware
La actividad de ransomware continúa mostrando niveles elevados y sostenidos. Durante los últimos días, los sitios de filtración monitoreados por CronUp registraron la publicación de 176 nuevas víctimas (62, 39 y 75 casos reportados en los distintos períodos observados).
Más allá del volumen, la tendencia relevante es la diversificación de los objetivos y la profesionalización de los grupos criminales. Sectores como salud, educación, infraestructura crítica y servicios empresariales continúan apareciendo entre los más afectados, mientras que los atacantes complementan el cifrado tradicional con robo de información, extorsión y explotación de vulnerabilidades de acceso inicial.


Desde una perspectiva estratégica, las organizaciones deben asumir que la pregunta ya no es si serán objetivo de intentos de ransomware, sino qué tan preparadas están para detectarlos, contenerlos y recuperar la operación con rapidez. La resiliencia operacional, la segmentación de redes, las copias de respaldo verificadas y los ejercicios de respuesta a incidentes siguen siendo los controles más efectivos para reducir el impacto.
¿Está preparada su organización para estas amenazas?
En CronUp Ciberseguridad ayudamos a las organizaciones a fortalecer su postura de seguridad mediante servicios de monitoreo continuo, gestión de vulnerabilidades, threat intelligence, respuesta ante incidentes y evaluación de riesgos.
Si desea identificar brechas de seguridad antes que los atacantes o fortalecer sus capacidades de detección y respuesta, contacte a nuestro equipo para conocer cómo podemos apoyar la protección de sus activos críticos.

© 2026 CronUp Ciberseguridad. Todos los derechos reservados. Este contenido está protegido por la Ley Nº 17.336. Se permite su uso informativo citando la fuente y enlazando el artículo original. Su reproducción o uso sin atribución constituye infracción.


