

El panorama de amenazas continúa mostrando una evolución hacia ataques más oportunistas, donde la explotación de vulnerabilidades conocidas y errores operativos sigue siendo el vector dominante. Se observa una convergencia clara entre campañas de malware, phishing y abuso de servicios legítimos, junto con una creciente sofisticación en el uso de técnicas evasivas.
A nivel estratégico, el desafío no está en la falta de controles, sino en la capacidad de priorizar correctamente el riesgo en entornos con alto volumen de señales.
Adicionalmente, se mantiene la tendencia de ataques dirigidos a identidad, cadena de suministro y plataformas ampliamente desplegadas, reforzando la necesidad de visibilidad continua sobre la superficie de ataque.
En este contexto, la anticipación, más que la reacción, se consolida como el principal diferenciador en la gestión del riesgo cibernético.
Noticias y Casos de Estudio
- Investigaciones muestran cómo decisiones tempranas en respuesta a incidentes impactan significativamente el tiempo de contención y recuperación.
Actores avanzados utilizan CVEs como vector de espionaje selectivo en campañas dirigidas.
Casos de filtraciones cuestionadas a nivel gubernamental reflejan dificultades en la atribución y gestión de crisis comunicacional.
Ciberataques e Incidentes
- Explotación de vulnerabilidades en herramientas ampliamente utilizadas como Microsoft Office en ventanas de tiempo inferiores a 72 horas.
- Campañas de espionaje aprovechan software común (como WinRAR) para comprometer organizaciones.
- Ataques de phishing que suplantan servicios confiables como plataformas cloud continúan siendo efectivos para robo de credenciales.
Vulnerabilidades
- Vulnerabilidades críticas en plataformas empresariales permiten ejecución remota y control total de sistemas.
- Fallas SSRF y escalaciones de privilegios continúan siendo explotadas en plataformas colaborativas y de desarrollo.
- Dispositivos NAS y soluciones de infraestructura presentan debilidades que pueden comprometer entornos completos.
Malware
- Malware de robo de credenciales evoluciona hacia entornos multiplataforma, afectando tanto Windows como macOS.
- Nuevas campañas utilizan aplicaciones legítimas como vector de distribución para engañar a usuarios.
- Ataques dirigidos a entornos de desarrollo (React Native) evidencian un foco creciente en la cadena de suministro de software.
Ransomware
Durante la semana, se observó un volumen significativo de víctimas publicadas en sitios de filtración, superando las 70 organizaciones en ventanas de 48 horas. Los ataques continúan mostrando una alta diversificación sectorial, afectando desde manufactura hasta salud y tecnología, con presencia activa de múltiples grupos operando en paralelo.

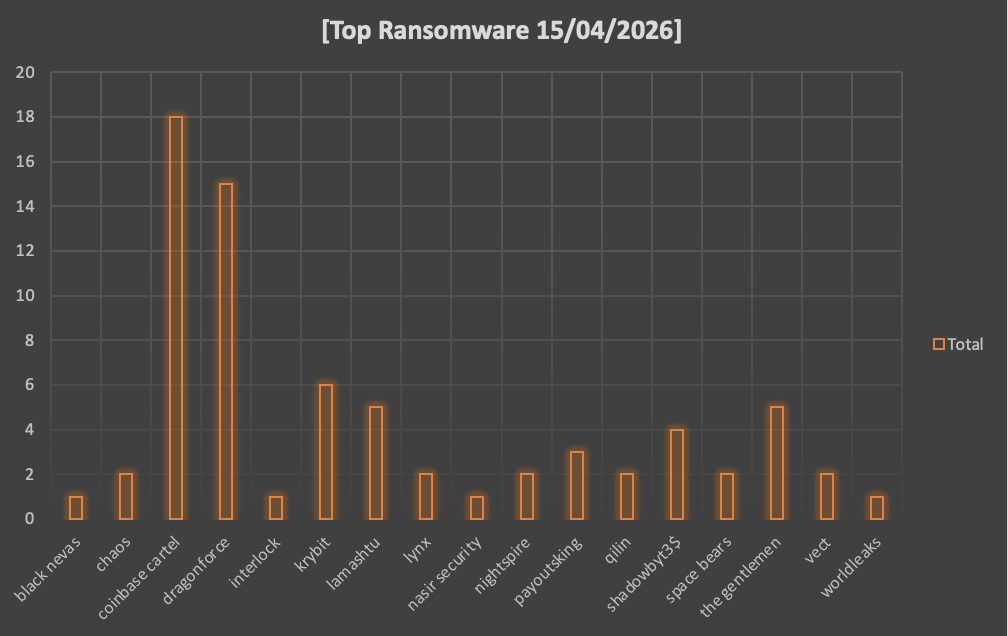

A nivel estratégico, el ransomware mantiene su evolución hacia modelos más industrialesizados, donde la escala y la velocidad superan a la sofisticación técnica. Más que ataques altamente personalizados, predomina la explotación eficiente de oportunidades existentes.
Esto refuerza una tendencia clave: el riesgo de ransomware ya no depende exclusivamente de amenazas avanzadas, sino de brechas operativas en visibilidad, priorización y tiempo de respuesta.
Vulnerabilidades en fabricantes de ciberseguridad
El patrón transversal de la semana es claro: las organizaciones no están fallando en adquirir tecnología, sino en operacionalizar inteligencia para anticipar el riesgo real.
En este escenario, enfoques como la Alerta Temprana de Riesgos Cibernéticos (ATRc®) permiten identificar señales antes de que se conviertan en incidentes, priorizando en función de evidencia y no solo de criticidad técnica.
A este análisis se suma nuestra reciente investigación sobre vulnerabilidades en fabricantes de ciberseguridad, donde evaluamos 881 CVEs en 28 vendors clave.
Los hallazgos refuerzan una tendencia crítica: el 96,3% de las vulnerabilidades no presenta explotación activa, y en los casos de mayor riesgo, los parches ya estaban disponibles al momento del ataque, evidenciando que la brecha es principalmente operativa.
Esto plantea una pregunta clave para cualquier organización: ¿estamos priorizando correctamente lo que realmente representa riesgo para el negocio?

© 2026 CronUp Ciberseguridad. Todos los derechos reservados. Este contenido está protegido por la Ley Nº 17.336. Se permite su uso informativo citando la fuente y enlazando el artículo original. Su reproducción o uso sin atribución constituye infracción.


