
Durante años, una parte importante de la gestión de vulnerabilidades ha dependido de una variable que no siempre aparece en los indicadores de severidad: el tiempo.
Cuando aparece una vulnerabilidad, existe un recorrido entre su descubrimiento, análisis, desarrollo de herramientas y eventual explotación.
Ese intervalo entrega oportunidades a la defensa para evaluar la exposición, priorizar activos, implementar mitigaciones y aplicar actualizaciones.
Pero ¿qué ocurre cuando algunas de esas etapas comienzan a requerir menos tiempo?
La incorporación de inteligencia artificial en operaciones ofensivas introduce precisamente esta discusión: la ventana disponible entre una exposición y su posible aprovechamiento puede comenzar a comprimirse.
Una exposición no es automáticamente un incidente
Es importante comenzar por una distinción.
Que una organización tenga una vulnerabilidad no significa automáticamente que será comprometida.
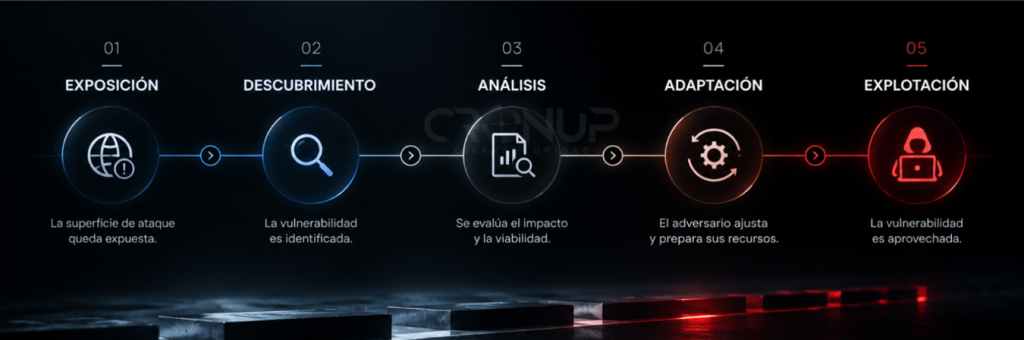
Para transformar una condición técnica en una oportunidad operacional, un adversario normalmente necesita encontrarla, comprenderla, determinar si resulta útil, desarrollar o adaptar una forma de aprovecharla y conectarla con otras condiciones del entorno.
Entre cada una de estas etapas existe fricción.
Históricamente, esa fricción también ha representado tiempo para la defensa.
La pregunta es cuánto de ese tiempo seguirá disponible cuando determinadas tareas puedan automatizarse o ejecutarse en paralelo.
Anthropic entrega una señal sobre ese cambio
El reporte de Inteligencia de Amenazas publicado por Anthropic en septiembre de 2026 entrega evidencia relevante para comprender esta evolución.
La compañía documentó operaciones donde actores utilizaron IA más allá de simples consultas a un chatbot. En varios casos, sistemas multiagente participaron directamente en reconocimiento, explotación y exfiltración, mientras los operadores humanos continuaban seleccionando objetivos y revisando resultados.
Anthropic analiza este aumento de capacidad utilizando tres dimensiones: velocidad, escala y profundidad.
Esto no demuestra que todas las vulnerabilidades serán explotadas inmediatamente ni que la intervención humana haya desaparecido.
Sí demuestra que determinadas etapas de una operación que anteriormente requerían mayor intervención humana pueden comenzar a comprimirse.
Según Anthropic Threat Intelligence, la adopción de IA está permitiendo a los adversarios operar con mayor velocidad, escala y profundidad, reduciendo al mismo tiempo los recursos necesarios para distintas etapas de una operación cibernética.
Fuente: Anthropic Threat Intelligence Report, septiembre de 2026.
El tiempo ya era una variable crítica antes de la IA
No necesitamos depender exclusivamente de escenarios futuros para entender esta problemática.
CVE-2023-27350, vulnerabilidad crítica de PaperCut MF/NG, ofrece un ejemplo documentado.
La vulnerabilidad permitía eludir autenticación y alcanzar ejecución remota de código. PaperCut publicó correcciones en marzo de 2023 y, según información del FBI posteriormente publicada junto a CISA, actores maliciosos comenzaron a explotarla desde mediados de abril.
CISA incorporó CVE-2023-27350 a su catálogo de vulnerabilidades explotadas conocidas (KEV) el 21 de abril de 2023.
El caso demuestra algo importante: una organización no controla cuánto tiempo necesitará el adversario para convertir una vulnerabilidad conocida en una oportunidad operacional.
¿Qué cambia cuando disminuye la fricción?
Aquí es donde ambos escenarios comienzan a conectarse.
PaperCut demuestra que el tiempo entre divulgación, parche y explotación ya puede ser reducido.
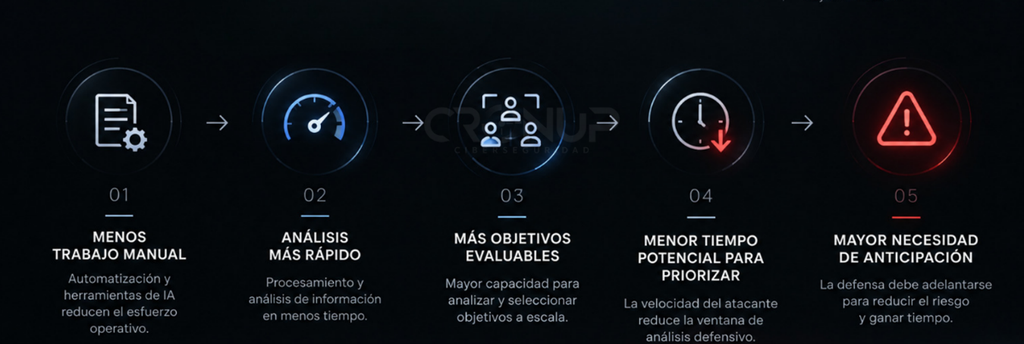
Anthropic muestra que la IA está aumentando la capacidad de algunos actores para realizar reconocimiento, analizar información, desarrollar herramientas y operar simultáneamente sobre múltiples objetivos.
La combinación no permite afirmar que “la IA explotará inmediatamente cualquier zero-day”.
Esa conclusión no está respaldada por la evidencia.
Lo que sí podemos plantear es algo más preciso:
sí algunas de las etapas necesarias para transformar una exposición en una oportunidad requieren menos trabajo humano, la defensa debería prepararse para operar con ventanas de decisión potencialmente más corta
Cuando disminuye la fricción
La ventana de anticipación
Desde CronUp proponemos observar esta problemática mediante un concepto adicional:
Ventana de anticipación
El tiempo disponible entre la aparición de una condición aprovechable y el momento en que un adversario puede transformarla en una oportunidad operacional.
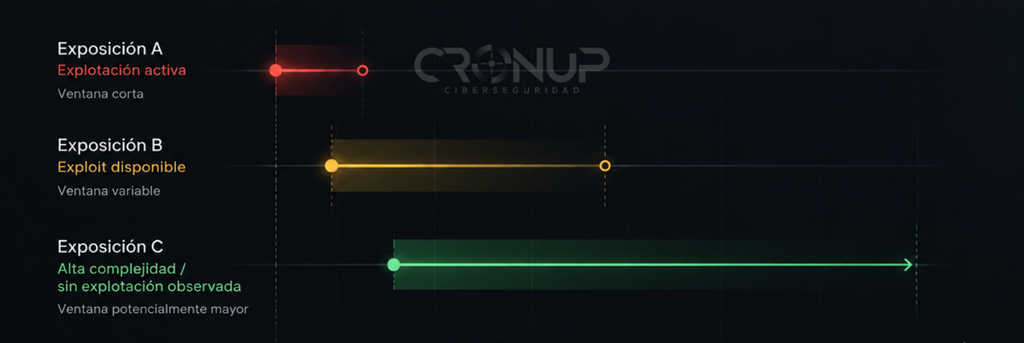
No todas las exposiciones tienen la misma ventana.
Una vulnerabilidad con exploit público y explotación activa representa una situación diferente a una vulnerabilidad compleja sin explotación conocida.
Una credencial privilegiada expuesta sin MFA presenta otra.
Un servicio crítico directamente accesible desde Internet puede modificar nuevamente esa ecuación.
Por eso, priorizar exclusivamente mediante severidad técnica resulta insuficiente.
También deberían considerarse variables como exposición externa, explotabilidad, actividad adversaria conocida, disponibilidad de herramientas, criticidad del activo y posibilidad de encadenamiento con otras condiciones.
No todas las exposiciones tienen la misma ventana
Esperar evidencia de explotación también tiene un costo
El artículo publicado por BleepingComputer y patrocinado por Picus Security plantea precisamente esta discusión desde la perspectiva defensiva: frente a ventanas potencialmente más cortas, esperar la aparición de exploits públicos o evidencia completa antes de validar controles puede reducir el margen disponible para responder.
El planteamiento resulta útil, pero debe interpretarse dentro de su contexto: se trata de la posición técnica de un proveedor de seguridad, no de una conclusión independiente de CISA.
La evidencia histórica sí respalda el problema general.
CISA mantiene su catálogo KEV precisamente para identificar vulnerabilidades cuya explotación en condiciones reales ha sido confirmada y priorizar su remediación.
La evolución que debemos observar ahora es si la automatización ofensiva continúa reduciendo el esfuerzo necesario para llegar hasta ese punto.
Del tiempo de respuesta al tiempo de anticipación
Durante años hemos medido variables como tiempo de detección, tiempo de respuesta y tiempo de parcheo.
Todas siguen siendo importantes.
Pero la evolución de las capacidades ofensivas introduce muchas mas preguntas
Anticiparse mientras todavía existe tiempo
Esta lógica conecta directamente con la visión de Alerta Temprana de Riesgos Cibernéticos (ATRc®).
Anticiparse implica relacionar vulnerabilidades, exposiciones, identidades, credenciales, terceros, SaaS, superficie externa y actividad adversaria para comprender qué combinaciones pueden convertirse en oportunidades.
La IA no elimina la fricción operacional del atacante.
Pero la evidencia reciente muestra que puede reducirla en determinadas etapas.
Si esa tendencia continúa, el tiempo disponible para la defensa se convertirá progresivamente en una variable adicional de riesgo.
La mejor oportunidad para detener un incidente sigue estando antes de que comience.
Lo que está cambiando es cuánto tiempo tendremos para aprovechar esa oportunidad.
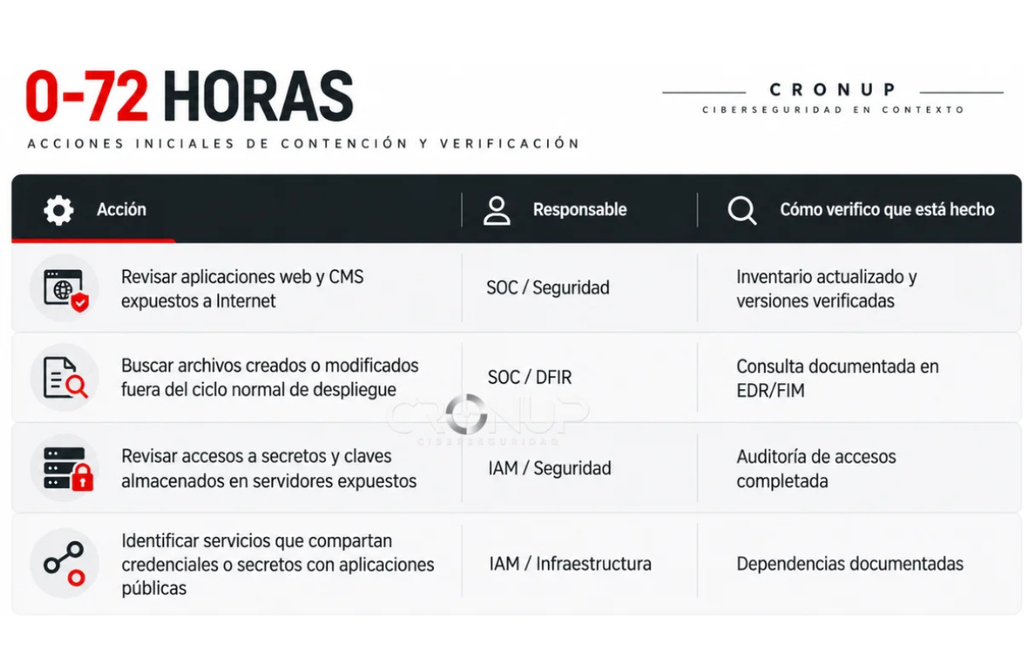
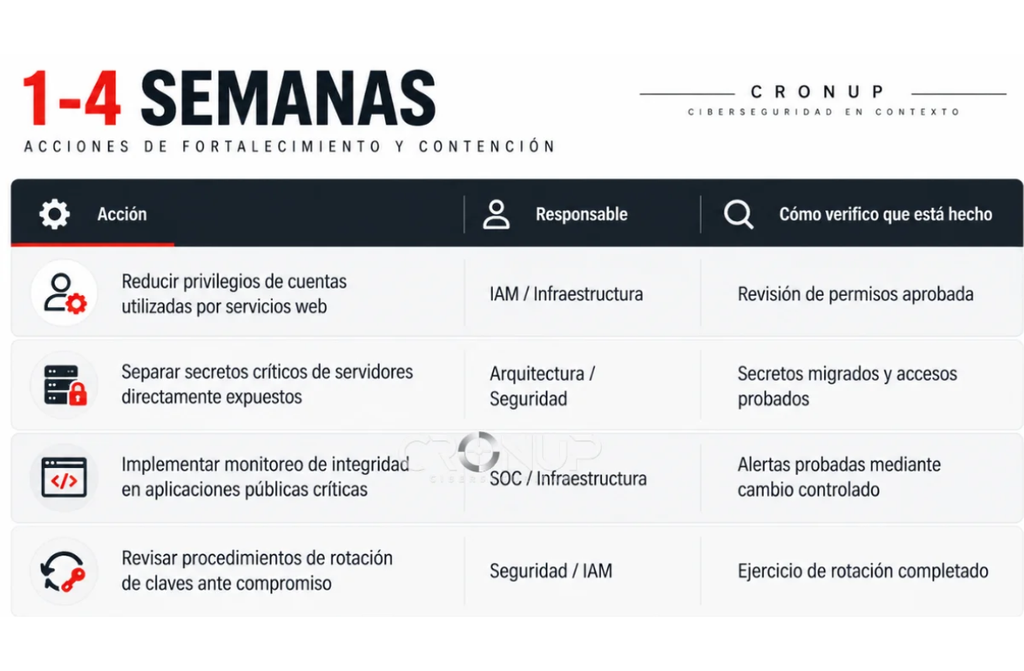
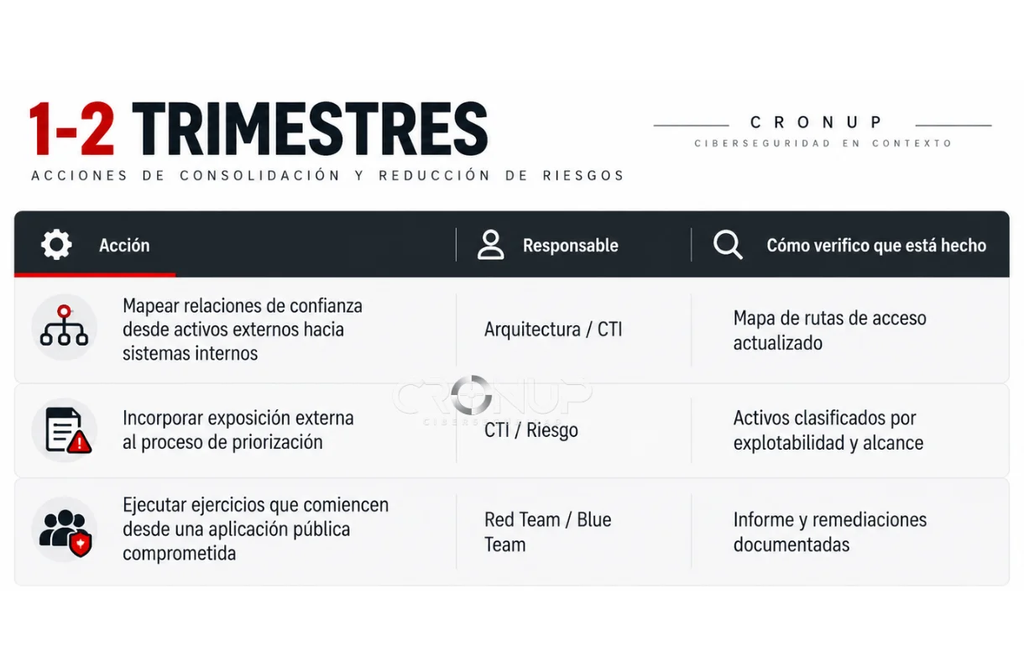
Recomendaciones para las organizaciones
La reducción potencial de la ventana entre exposición y explotación obliga a revisar no solo qué vulnerabilidades corregir, sino también cuánto tiempo puede permanecer una condición aprovechable sin tratamiento.
Reflexión CronUp
Durante años, la gestión de vulnerabilidades se ha concentrado principalmente en responder dos preguntas: qué tan grave es una vulnerabilidad y qué activos afecta.
La evolución de las capacidades ofensivas introduce una tercera variable: cuánto tiempo puede tener la defensa para actuar antes de que una exposición se convierta en una oportunidad operacional.
La IA no elimina todas las barreras que enfrenta un atacante, ni convierte automáticamente una vulnerabilidad en un incidente. Sin embargo, la evidencia analizada muestra que puede reducir el esfuerzo necesario en determinadas etapas, como reconocimiento, análisis, desarrollo de herramientas y operación simultánea sobre múltiples objetivos.
Desde la perspectiva de ATRc®, esto refuerza la necesidad de avanzar desde una gestión centrada únicamente en vulnerabilidades hacia una comprensión más amplia de la exposición.
Anticiparse significa relacionar vulnerabilidades, identidades, credenciales, servicios externos, terceros, SaaS y actividad adversaria para identificar qué combinaciones pueden adquirir valor operacional antes de que sean utilizadas.
La severidad indica qué tan grave puede ser una exposición. La ventana de anticipación ayuda a entender cuánto tiempo podría existir para reducirla.
Si la fricción operacional del adversario continúa disminuyendo, el tiempo disponible para la defensa adquirirá cada vez mayor relevancia como variable de riesgo.
La oportunidad sigue estando antes del incidente.
Lo que puede estar cambiando es cuánto tiempo tendremos para aprovecharla.

© 2026 CronUp Ciberseguridad. Todos los derechos reservados. Este contenido está protegido por la Ley Nº 17.336. Se permite su uso informativo citando la fuente y enlazando el artículo original. Su reproducción o uso sin atribución constituye infracción.


