

El día 3 de mayo del presente año, la empresa de ciberseguridad, Trellix, ha lanzado una publicación donde se muestra evidencia de que varias cepas de ransomware se han relacionado con APT38, un grupo de ciberdelincuentes patrocinado por el estado de Corea del Norte, APT38 es ya conocido en el sector de la ciberseguridad por su enfoque en apuntar y robar fondos de instituciones financieras de todo el mundo. También son muy conocidos por desplegar malwares que logran comprometer las redes de sus víctimas, esto siendo realizado en las últimas etapas de sus ataques para eliminar en lo máximo posible sus huellas del hecho.
Según Christiaan Beek, investigador principal de amenazas en Trellix, dijo que los operadores del grupo (parte de la Unidad 180 de la Oficina 121 del ejército cibernético de Corea del Norte) también han utilizado a las familias de ransomware Beaf, PXJ, ZZZZ y ChiChi para extorsionar a algunas de sus víctimas.
Los enlaces al grupo APT38 se encontraron mientras se analizaba la similitud de código en los payloads con el ransomware VHD que, al igual que el ransomware TFlower, estaba vinculado al grupo APT norcoreano, Lazarus.
Beek reveló el miércoles que, basándose en la visualización del código utilizando el mapeo de curvas de Hilbert, PXJ, Beaf y ZZZZ; Comparten una cantidad notable de código fuente y funcionalidad con VHD y TFlower ransomware, con Beaf y ZZZZ siendo clones casi exactos entre sí.
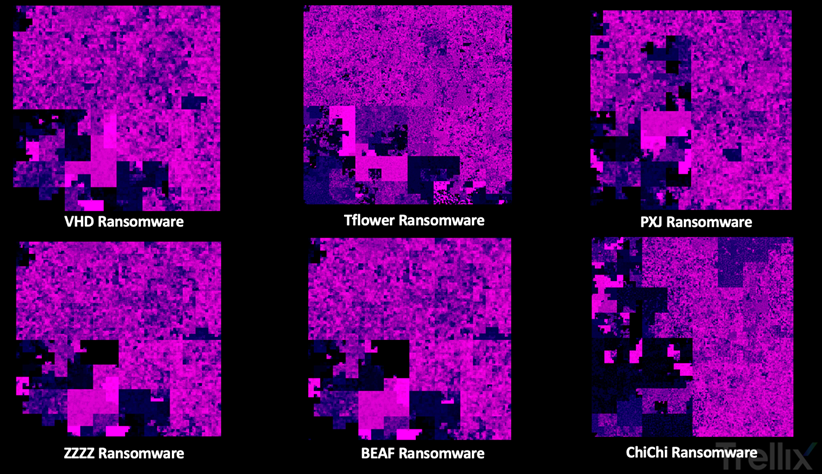
Imagen: Trellix
Si bien la base del código fuente de ChiChi tiene poco o ningún punto en común, con Beek se pudo encontrar que el Semenov[.]akkim@protonmail[.]com, la dirección de correo electrónico fue utilizada tanto por ChiChi como por ZZZZ en sus notas de rescate.
Los ataques que utilizan estas familias de ransomware solo se han dirigido a entidades en Asia-Pacífico (APAC), lo que dificulta encontrar las identidades de las víctimas ya que no había chats de negociación o sitios de filtración para investigar.
Trellix también intentó descubrir enlaces adicionales analizando las transferencias de criptomonedas detrás de los pagos de rescate, pero no se encontró las superposición en las billeteras criptográficas utilizadas para cobrar rescates. Sin embargo, descubrieron que los atacantes norcoreanos solo pudieron recolectar pequeñas cantidades de criptoactivos, como la cantidad de 2.2 BTC en el año 2020.
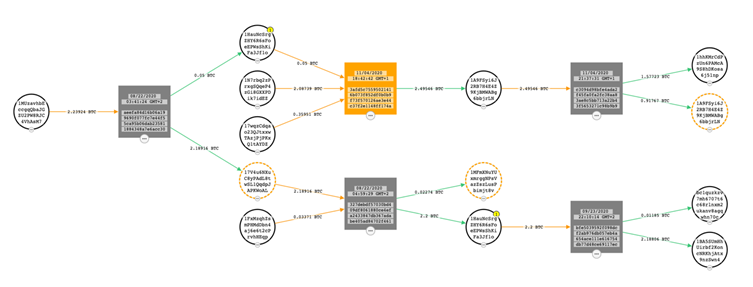
Imagen: Trellix
Claramente estas familias de Ransowmares, cuyos vínculos con el grupo ATP38 son posiblemente altos, no buscan la negociación directa para bajar el precio del rescate de los activos comprometidos, sino que, buscan que las instituciones afectadas paguen el margen completo dados por ATP38. Además, al no existir páginas web de filtración de los datos comprometidos, se puede intuir de que la información que logran obtener serán utilizados de manera interna (sí es que realizan previamente ataques de exfiltración de datos), y sí el rescate es realizado con éxito, se estima que las ganancias vayan directamente para las arcas fiscales de la familia Kim.

© 2026 CronUp Ciberseguridad. Todos los derechos reservados. Este contenido está protegido por la Ley Nº 17.336. Se permite su uso informativo citando la fuente y enlazando el artículo original. Su reproducción o uso sin atribución constituye infracción.


