

El día 30 de junio, la compañía F5 especializada en ciberseguridad y redes, dio a conocer la existencia de una nueva vulnerabilidad crítica que afectaría a TMUI (Traffic Management User Interface).
La vulnerabilidad denominada como CVE-2020-5902 la cual permite a un atacante no autenticado y con acceso a TMUI de BIG-IP y/o Self IPs, ejecutar código arbitrario en el sistema. Esta vulnerabilidad esta considerada como crítica con score de 10.

Actualmente ya se encuentra disponible un exploit capaz de aprovechar esta vulnerabilidad, por lo cual, se recomienda actualizar a la brevedad la plataforma según indicaciones del fabricante.
Mediante una búsqueda de los servicios expuestos en Internet de BIG-IP en Shodan, se ha llegado a identificar más de 10.000 servidores potencialmente vulnerables. Entre los cuales 160 están en Chile. Siendo los más relevantes las entidades ligadas a la banca, Retail, IPS, centros de educación superior y empresas de diferentes categorías.
Versiones afectadas:
BIG-IP (LTM, AAM, AFM, Analytics, APM, ASM, DNS, FPS, GTM, Link Controller, PEM)
- BIG-IP 15.x: 15.1.0 – 15.0.0
- BIG-IP 14.x: 14.1.0 – 14.1.2
- BIG-IP 13.x: 13.1.0 – 13.1.3
- BIG-IP 12.x: 12.1.0 – 12.1.5
- BIG-IP 11.x: 11.6.1 – 11.6.5
Versiones no afectadas:
- BIG-IP 15.x: 15.1.0.4
- BIG-IP 14.x: 14.1.2.6
- BIG-IP 13.x: 13.1.3.4
- BIG-IP 12.x: 12.1.5.2
- BIG-IP 11.x: 11.6.5.2
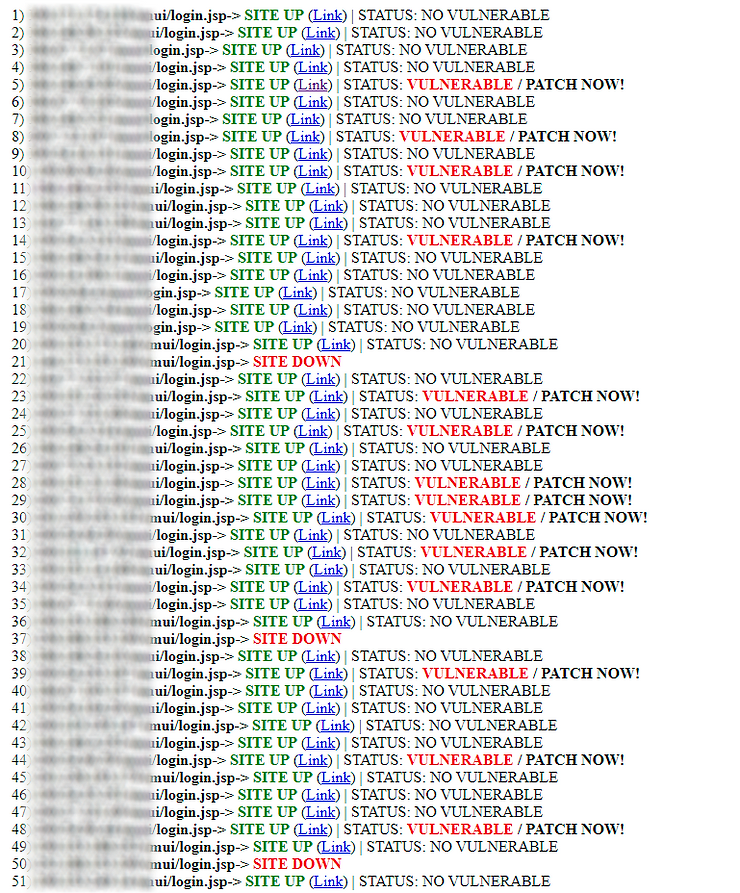
Para comprobar en línea si eres vulnerable a este fallo de seguridad puedes utilizar la siguiente herramienta http://threatintel.xyz/F5checker.php (Por 1ZRR4H – Germán Fernández).

© 2026 CronUp Ciberseguridad. Todos los derechos reservados. Este contenido está protegido por la Ley Nº 17.336. Se permite su uso informativo citando la fuente y enlazando el artículo original. Su reproducción o uso sin atribución constituye infracción.


