

Resumen Ejecutivo
El día 12 de mayo del presente año, la empresa de ciberseguridad y creadora del software de pentesting Metasploit, Rapid 7, ha descubierto e informó sobre una vulnerabilidad que afecta a los firewalls Zyxel que admiten Zero Touch Provisioning (ZTP), que incluye la serie ATP, la serie VPN y la serie USG FLEX (incluidos USG20-VPN y USG20W-VPN). La vulnerabilidad ha sido identificada como CVE-2022-30525, y permitiría que un atacante de manera remota sin estar autenticado, el poder ejecutar código de manera arbitraria en el dispositivo, afectando de esta manera la Integridad y la Confidencialidad.
La vulnerabilidad fue descubierta por el investigador de Rapid 7, Jake Baines, y divulgado a Zyxel el 13 de abril. La empresa logró solucionarlo y desplegó con parches que fueron lanzados el 28 de abril, pero la empresa no ha reconoció de manera pública la vulnerabilidad, ni siquiera con un CVE o un aviso de seguridad hasta el 12 de mayo, mediante un comunicado en su página web.
La vulnerabilidad podría permitir a un atacante el poder inyectar comandos en el sistema operativo a través de la interfaz administrativa HTTP de los firewalls vulnerables (si están expuestos en Internet) sin la necesidad de estar autenticado, lo que les permite modificar archivos específicos y ejecutar comandos del sistema operativo.
Según lo confirmado por Zyxel, la Vulnerabilidad afecta a los siguientes modelos de firewall y versiones de firmware:
| Modelos Afectados | Versión de firmware afectada | Parches Disponibles |
|---|---|---|
| USG FLEX 100(W), 200, 500, 700 | ZLD V5.00 through ZLD V5.21 Patch 1 | ZLD V5.30 |
| USG FLEX 50(W) / USG20(W)-VPN | ZLD V5.10 through ZLD V5.21 Patch 1 | ZLD V5.30 |
| ATP series | ZLD V5.10 through ZLD V5.21 Patch 1 | ZLD V5.30 |
| VPN series | ZLD V4.60 through ZLD V5.21 Patch 1 | ZLD V5.30 |
Actualmente, se estima que más de 16.000 dispositivos podrían ser vulnerables, según una búsqueda en Shodan, y pueden ser el objetivo de diferentes actores de amenaza en los próximos días y meses, sí es que las organizaciones que trabajan con el firewall de Zyxel no hayan implementado los parches correspondientes.
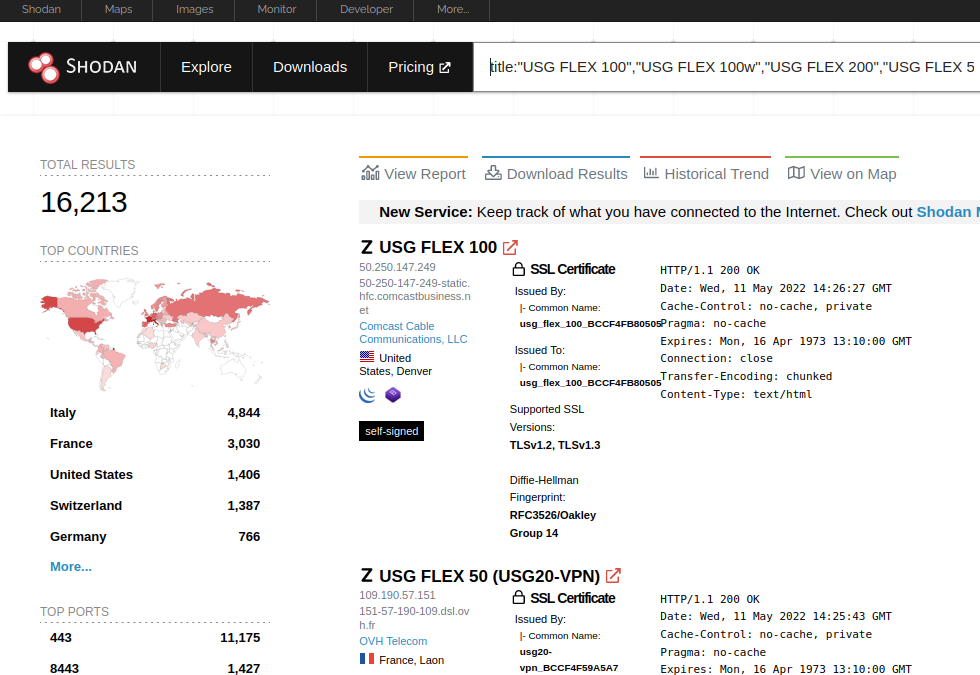
Imagen: Rapid 7
Solución
- Zyxel insta a los clientes con las versiones vulnerables a implementar los parches de seguridad lo antes posible.

© 2026 CronUp Ciberseguridad. Todos los derechos reservados. Este contenido está protegido por la Ley Nº 17.336. Se permite su uso informativo citando la fuente y enlazando el artículo original. Su reproducción o uso sin atribución constituye infracción.


