
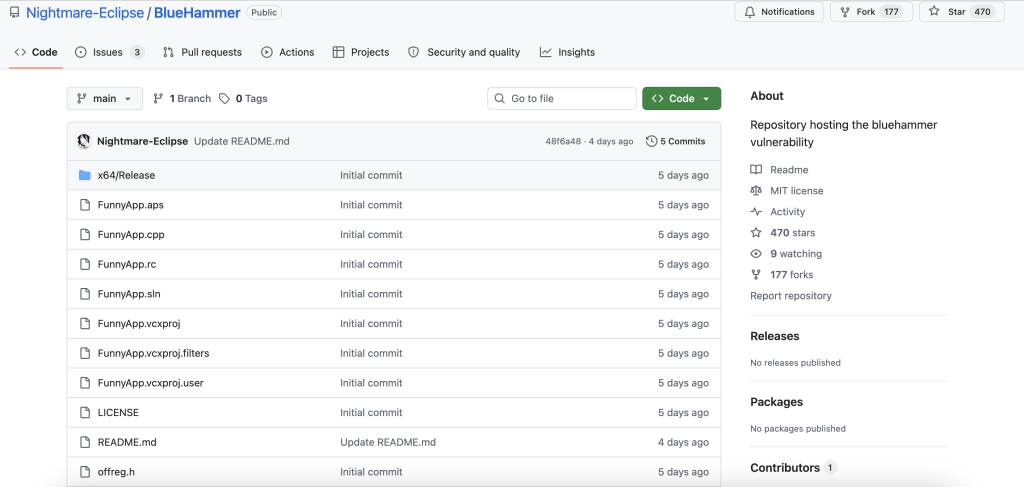
Investigadores han identificado una vulnerabilidad 0-day de escalamiento de privilegios locales (LPE) en Microsoft Defender, conocida como “BlueHammer”, que permite a un atacante elevar privilegios hasta nivel SYSTEM bajo condiciones específicas.
El vector se apoya en la manipulación del proceso de actualización de firmas de Defender y su interacción con Volume Shadow Copy Service (VSS), abriendo una vía para ejecución privilegiada.
Estado actual:
- Vulnerabilidad confirmada en Windows 11 versión 25H2
- Microsoft ha reconocido el problema, pero aún no existe parche disponible
- No hay evidencia de explotación masiva, pero el riesgo es alto en escenarios post-compromiso
Análisis simplificado
El ataque explota una condición de carrera durante procesos legítimos de Defender, donde un actor con acceso previo puede:
- Interferir en operaciones vinculadas a snapshots (VSS)
- Manipular archivos en contextos privilegiados
- Escalar privilegios hasta SYSTEM
Este tipo de vulnerabilidad no suele ser el punto de entrada, pero amplifica significativamente el impacto de un acceso inicial existente.
Riesgo para las organizaciones
El riesgo real de esta vulnerabilidad se materializa cuando un atacante ya ha logrado acceso inicial mediante:
- Credenciales comprometidas (infostealers)
- Accesos remotos expuestos (RDP / VPN)
- Compra de accesos en mercados clandestinos
En este contexto, BlueHammer puede ser el paso final para, eventualmente, desactivar controles de seguridad, ejecutar ransomware o persistir con privilegios elevados.
Acciones Inmediatas Recomendadas
1. Verificar exposición:
Confirmar si Windows 11 25H2 está presente en el parque de endpoints.
Actualmente es la única versión confirmada como vulnerable.
2. Correlacionar actividad de VSS
Generar alertas ante:
- Creación inesperada de Volume Shadow Copies
- Eventos correlacionados temporalmente con actualizaciones de firmas de Defender
3. Endurecer vectores de acceso inicial
Reducir la probabilidad de explotación real:
- Implementar MFA en todos los accesos remotos
- Rotar credenciales expuestas en feeds de Threat Intelligence
- Auditar exposición activa de RDP/VPN
4. Aplicar parche cuando esté disponible
Microsoft ya ha reconocido la vulnerabilidad.
Implementar el parche con prioridad P1 inmediatamente tras su liberación
Sin excepciones para endpoints con 25H2
Esta vulnerabilidad refuerza una tendencia crítica: El mayor riesgo no está en el 0-day en sí, sino en la combinación con accesos iniciales no detectados.
Las organizaciones que solo reaccionan a parches quedan expuestas. Las que correlacionan inteligencia de amenazas + visibilidad interna pueden anticipar el abuso real.

¿Cómo puede ayudarte CronUp?
En escenarios como BlueHammer, el verdadero desafío no es únicamente la vulnerabilidad, sino la falta de visibilidad sobre accesos previos que permiten su explotación.
Desde nuestro enfoque ATR® (Alerta Temprana de Riesgos), trabajamos sobre esa brecha crítica: anticiparnos al momento en que un atacante ya está dentro, pero aún no ha sido detectado.
Acompañamos a las organizaciones a:
- Detectar accesos iniciales antes de que escalen a compromisos mayores, identificando señales tempranas que suelen pasar desapercibidas por controles tradicionales
- Correlacionar inteligencia externa (IoCs y TTPs) con actividad interna, transformando datos dispersos en contexto accionable
- Visibilizar la exposición real de endpoints y accesos remotos, más allá del inventario declarado
- Priorizar mitigaciones en función del riesgo efectivo, no solo de la criticidad teórica
El resultado: decisiones más rápidas, mejor priorizadas y alineadas al riesgo real que enfrenta tu organización hoy.
Referencias:

© 2026 CronUp Ciberseguridad. Todos los derechos reservados. Este contenido está protegido por la Ley Nº 17.336. Se permite su uso informativo citando la fuente y enlazando el artículo original. Su reproducción o uso sin atribución constituye infracción.


